查看: 2397|回复: 11
收起左侧

[安全行业] ZIP存严重漏洞!WinRAR、7-Zip无一幸免:50款杀软都被骗

[复制链接]
anyangmo
发表于 2026-3-11 17:47:01 | 显示全部楼层 |阅读模式
本帖最后由 anyangmo 于 2026-3-11 17:48 编辑

ZIP压缩文件存严重漏洞!WinRAR、7-Zip无一幸免:50款主流杀软均被骗过

快科技3月11日消息,压缩软件用户群体中常有WinRAR与7-Zip的优劣之争,然而最近曝光的一项底层漏洞却让所有用户同时陷入危机。

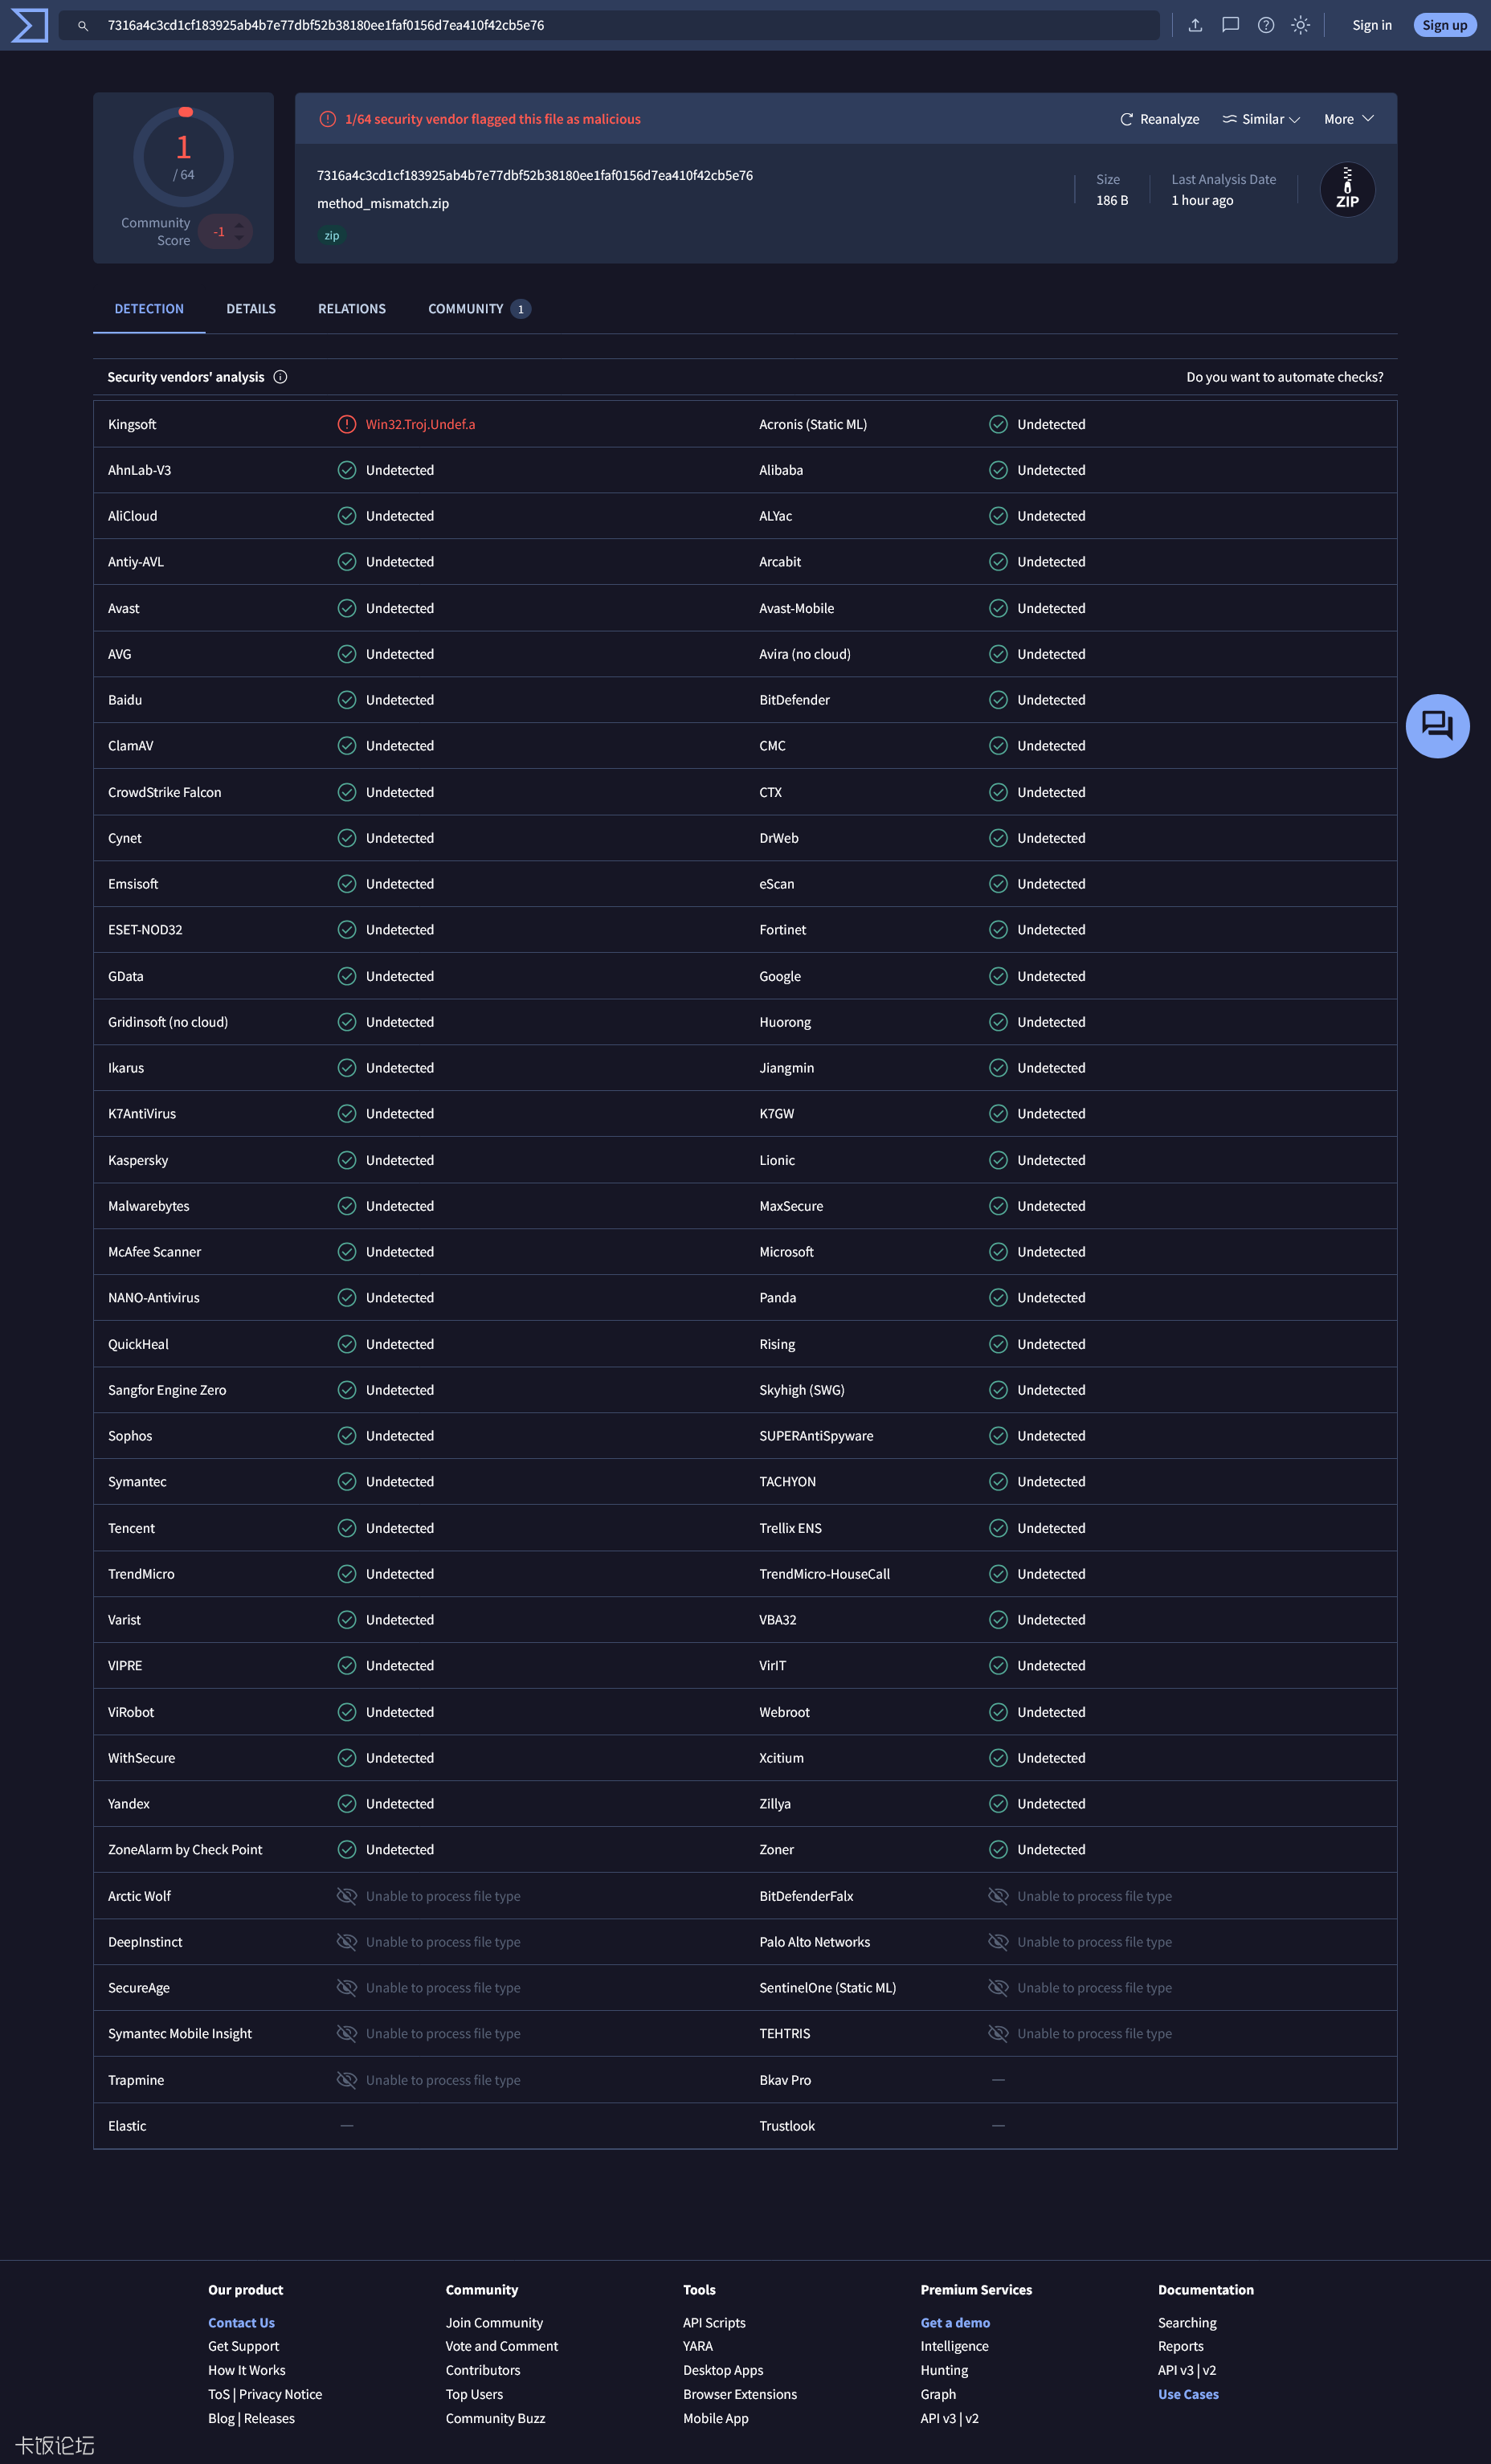
网络安全公司Bombadil Systems的研究员Chris Aziz发现并曝光了一个名为“Zombie ZIP”的严重安全漏洞,目前VirusTotal上的50款主流杀毒引擎均无法识别此类有问题的ZIP文件。

该漏洞利用了压缩文件底层逻辑的缺陷,无论用户使用哪款解压缩工具,只要打开一个经过特殊篡改的恶意ZIP包并点击其中的文件,黑客便能执行代码并夺取系统控制权。

该漏洞的核心在于对ZIP文件标头的伪造,研究指出,大多数防毒引擎在扫描压缩包时会盲目信任其中的“Method”(压缩方式)字段。

黑客特意将该字段设为代表未压缩状态的0,诱导防毒引擎认为文件处于原始存储模式而跳过解压扫描,仅读取到一堆混乱的"压缩噪音",根本无法识别夹带的恶意程序特征码。

与此同时,黑客针对WinRAR、7-Zip等工具的报错机制,故意将CRC校验值设为未压缩状态下的数值,却在ZIP文件内内嵌入自定义DEFLATE算法加载器,令解压工具直接无视伪造的文件头,释放隐藏的恶意代码。

这种双重欺骗手法实现了近乎完美的隐身效果,杀毒软件误判文件安全,解压工具则正常释放恶意程序,用户点击执行即中招。

电脑紧急应变小组协调中心(CERT/CC)已为该漏洞分配编号CVE-2026-0866,并指出其与20多年前影响早期ESET杀毒软件的CVE-2004-0935漏洞高度相似。

CERT/CC警告,防毒引擎不应盲目信任ZIP文件的Method标头,必须将压缩栏位与实际资料进行交叉验证,并增设机制识别结构异常的压缩包。

在厂商发布补丁前,用户对待来历不明的ZIP文件需格外谨慎,切勿轻易点击内部任何文件。


评分

参与人数 1经验 +11 收起 理由
留得残荷听雨声 + 11 版区有你更精彩: )

查看全部评分

V5886
发表于 2026-3-11 19:29:57 | 显示全部楼层
都是哪些杀毒软件呢,为啥不提供名单
呼啸山庄
发表于 2026-3-11 23:28:07 | 显示全部楼层
V5886 发表于 2026-3-11 19:29
都是哪些杀毒软件呢,为啥不提供名单

visualtotal 上所有的能扫描且有结果的52家中51家miss(只有金山没事)
https://www.virustotal.com/gui/file/7316a4c3cd1cf183925ab4b7e77dbf52b38180ee1faf0156d7ea410f42cb5e76/detection
Screenshot 2026-03-11 at 23-24-15 VirusTotal - File - 7316a4c3cd1cf183925ab4b7e7.png

https://github.com/Bombadil-Systems/zombie-zip/tree/main
V5886
发表于 2026-3-11 23:31:38 | 显示全部楼层
呼啸山庄 发表于 2026-3-11 23:28
visualtotal 上所有的能扫描且有结果的52家中51家miss(只有金山没事)
https://www.virustotal.com/gui ...

看来金山还是有点技术
anyangmo
 楼主| 发表于 2026-3-12 08:48:48 | 显示全部楼层
呼啸山庄 发表于 2026-3-11 23:28
visualtotal 上所有的能扫描且有结果的52家中51家miss(只有金山没事)
https://www.virustotal.com/gui ...

是的,只有金山没事。其余全被骗过了.......
duben
发表于 2026-3-12 09:12:10 | 显示全部楼层
很久没遇上病毒了,直到前几天CPU一直高负载
最终把多年没装过的杀软又装上了
anyangmo
 楼主| 发表于 2026-3-12 09:38:53 | 显示全部楼层
duben 发表于 2026-3-12 09:12
很久没遇上病毒了,直到前几天CPU一直高负载
最终把多年没装过的杀软又装上了

杀软和防火墙在近期还是不可缺的.......
xndd
发表于 2026-3-13 08:58:49 | 显示全部楼层
哇塞!这风险没边了!
WordStar
发表于 2026-3-13 11:07:03 | 显示全部楼层
这也能是CVE,那这CVE太有含金量了
ruuss
发表于 2026-3-16 13:38:14 | 显示全部楼层
这研究是搞笑的吗,这也能弄成cve那可太有技术水平了。你是说魔改了个压缩包格式内容,让常用的解压软件都已经解压报错了,然后自己做了个专门的解压代码来解压这个魔改的压缩包,你管这个是压缩包的漏洞???
您需要登录后才可以回帖 登录 | 快速注册

本版积分规则

手机版|杀毒软件|软件论坛| 卡饭论坛

Copyright © KaFan  KaFan.cn All Rights Reserved.

Powered by Discuz! X3.4( 沪ICP备2020031077号-2 ) GMT+8, 2026-10-19 06:36 , Processed in 0.096006 second(s), 6 queries , Redis On.

卡饭网所发布的一切软件、样本、工具、文章等仅限用于学习和研究,不得将上述内容用于商业或者其他非法用途,否则产生的一切后果自负,本站信息来自网络,版权争议问题与本站无关,您必须在下载后的24小时之内从您的电脑中彻底删除上述信息,如有问题请通过邮件与我们联系。

快速回复 客服 返回顶部 返回列表