查看: 997|回复: 0
收起左侧

[安全行业] 高通 2025 年 4 月已确认,卡巴斯基披露骁龙芯片硬件级漏洞

[复制链接]
anyangmo
发表于 2026-4-25 19:32:09 | 显示全部楼层 |阅读模式
本帖最后由 anyangmo 于 2026-4-25 19:33 编辑

高通 2025 年 4 月已确认,卡巴斯基披露骁龙芯片硬件级漏洞

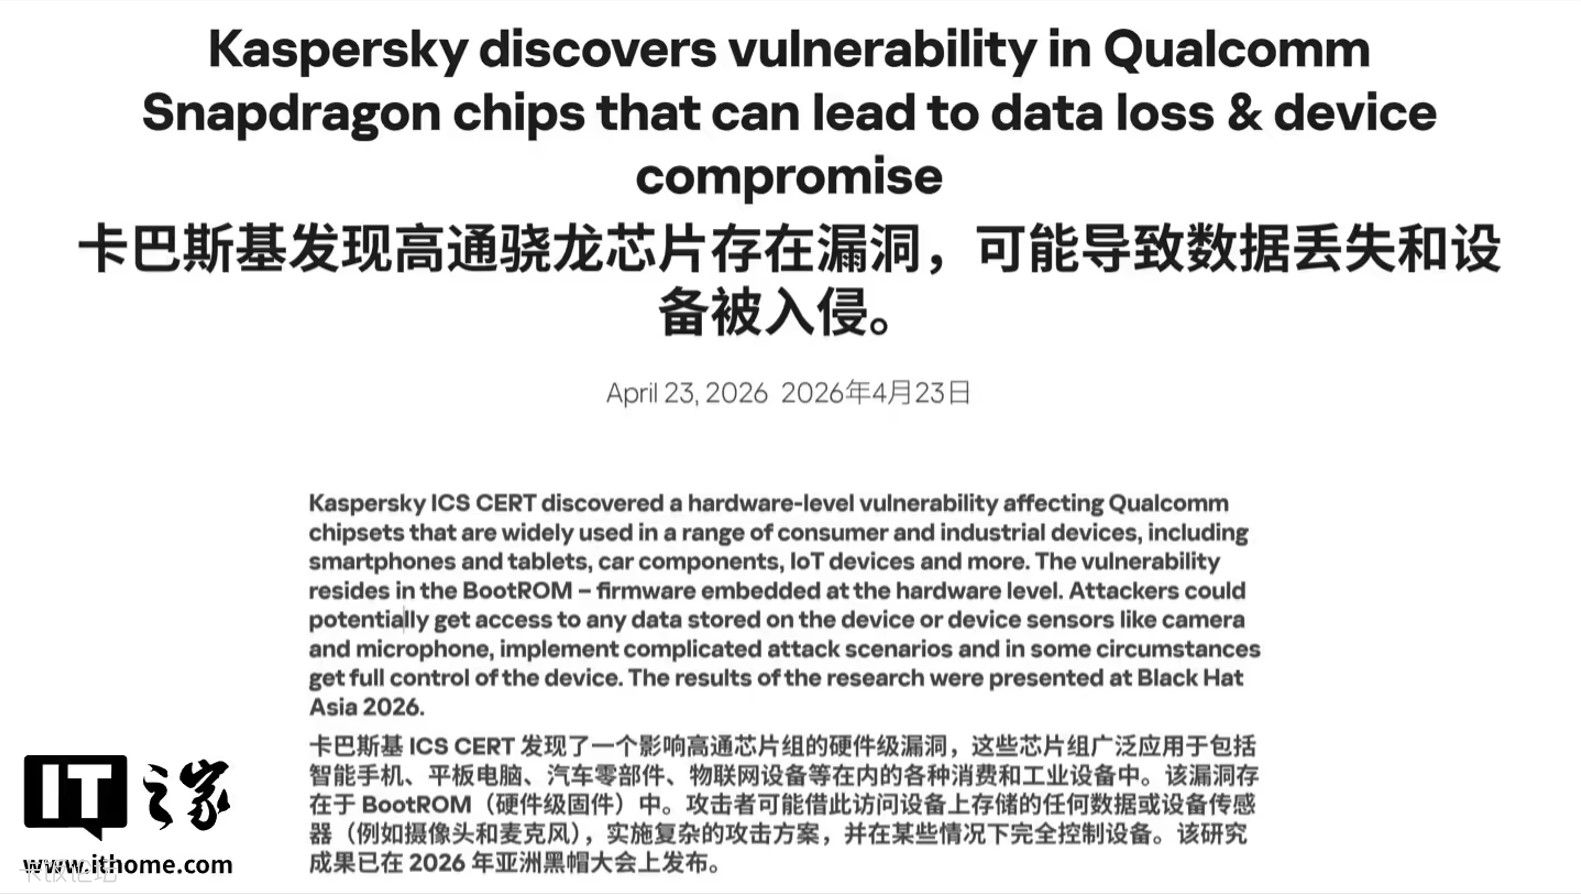
IT之家 4 月 25 日消息,卡巴斯基于 4 月 23 日发布博文,披露称在高通骁龙芯片中发现硬件级漏洞,影响 MDM9x07、MSM8916 等多个系列芯片。


高通已于 2025 年 4 月确认该漏洞,追踪编号为 CVE-2026-25262,相关研究报告已在 Black Hat Asia 2026 上披露。


该漏洞影响 MDM9x07、MSM9x45、MSM8916 及 SDX50 等多个系列芯片,广泛用于智能手机、平板电脑、汽车组件及物联网设备。


11.jpg


漏洞位于硬件层嵌入的 BootROM 固件中,攻击者利用该缺陷可绕过关键安全防护,破坏安全启动链,进而部署恶意后门并完全控制设备。


研究人员揭示,攻击者利用 Sahara 协议的通信缺陷实施攻击。Sahara 协议用于设备紧急下载模式,是操作系统启动前加载软件的低级通信系统。


安全缺陷允许拥有物理访问权限的攻击者入侵应用处理器,潜在窃取用户输入的密码、文件、通讯录及位置信息,并能调用摄像头与麦克风进行监控。此类攻击无需复杂工具,仅需几分钟物理接触即可完成设备感染。


该漏洞威胁范围远超终端用户场景,延伸至供应链与设备维修环节。专家警告,此类恶意软件难以检测与清除,受感染系统可能模拟重启状态欺骗用户,仅断电或耗尽电池才能确保彻底清除恶意代码。


原文地址:https://www.ithome.com/0/943/440.htm


您需要登录后才可以回帖 登录 | 快速注册

本版积分规则

手机版|杀毒软件|软件论坛| 卡饭论坛

Copyright © KaFan  KaFan.cn All Rights Reserved.

Powered by Discuz! X3.4( 沪ICP备2020031077号-2 ) GMT+8, 2026-10-31 18:52 , Processed in 0.032327 second(s), 5 queries , Redis On.

卡饭网所发布的一切软件、样本、工具、文章等仅限用于学习和研究,不得将上述内容用于商业或者其他非法用途,否则产生的一切后果自负,本站信息来自网络,版权争议问题与本站无关,您必须在下载后的24小时之内从您的电脑中彻底删除上述信息,如有问题请通过邮件与我们联系。

快速回复 客服 返回顶部 返回列表