本帖最后由 anyangmo 于 2026-4-29 09:40 编辑
远程执行漏洞被 GitHub 紧急修复:1 条 git push 命令,可访问数百万代码库
IT之家 4 月 29 日消息,安全机构 Wiz Research 昨日(4 月 28 日)发布博文,披露 GitHub 存在严重漏洞 CVE-2026-3854。攻击者仅需一条标准 git push 命令,即可触发远程代码执行,进而访问数百万公共和私有仓库。
该漏洞追踪编号为 CVE-2026-3854,任何经过身份验证的用户只需执行标准的 git push 命令,就能在 GitHub 后端服务器上执行任意代码。
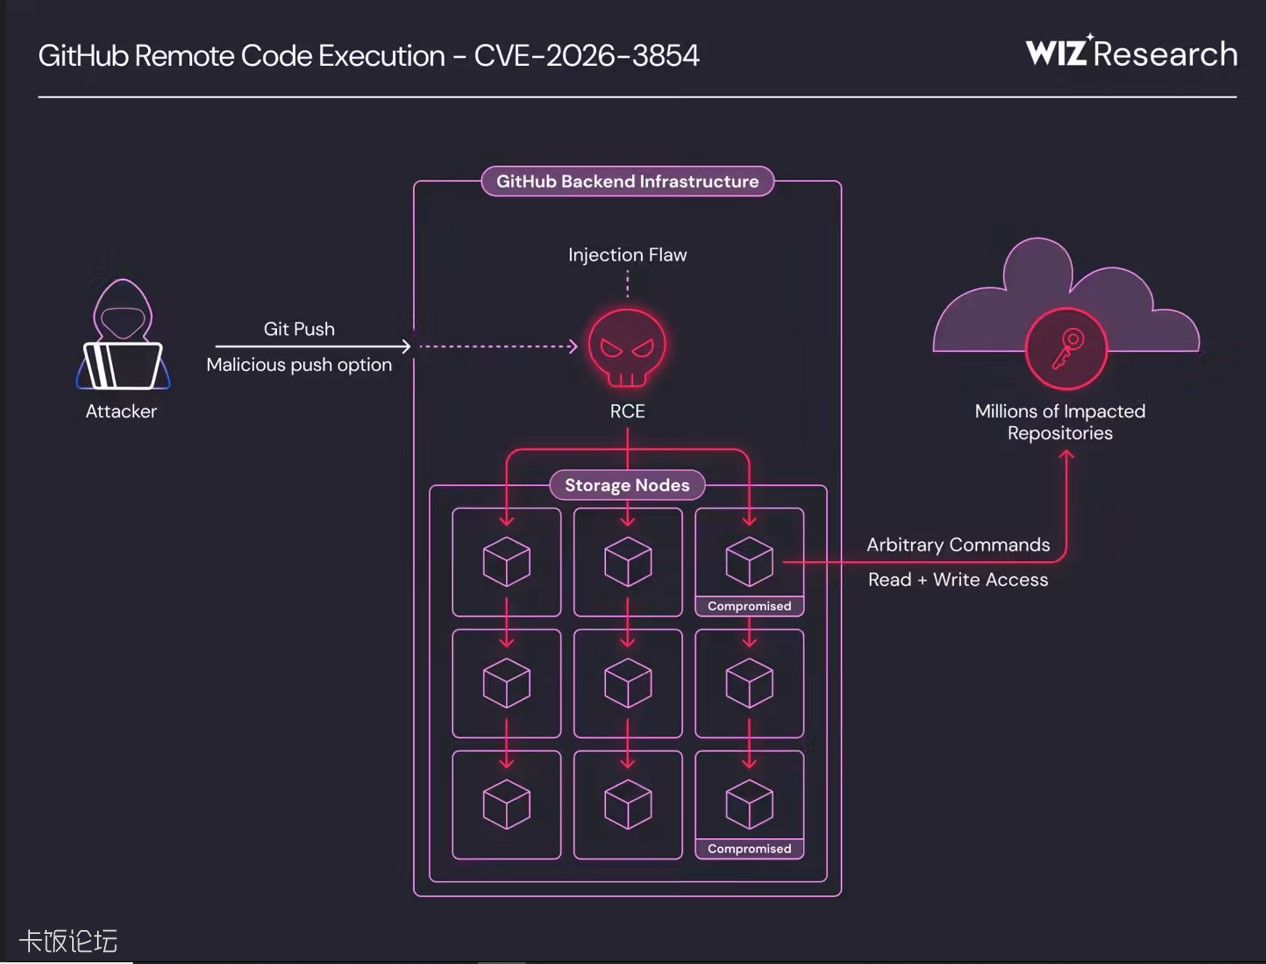
该漏洞源于 GitHub 内部 X-Stat 标头的注入缺陷。X-Stat 是一个用分号分隔的协议,负责在内部服务间传递安全元数据。
当用户运行带有选项的 git push 命令后,GitHub 的 babeld 代{过}{滤}理会直接将用户提供的字符串嵌入 X-Stat 标头,且未过滤分号。
由于标头解析器采用“最后写入生效”逻辑,攻击者只需注入分号和字段名,就能悄悄覆盖服务器已设定的安全配置。研究员将三个注入字段串联,成功实现完整的远程代码执行。
根据博文披露的攻击路径,为了绕过生产沙箱,攻击链首先覆盖 rails_env 字段,接着通过 custom_hooks_dir 重定向钩子脚本目录。
最后,攻击者利用 repo_pre_receive_hooks 投递路径遍历有效载荷,迫使系统以 git 服务用户身份执行任意安装文件,从而获取完整的文件系统访问权限。
在 GitHub 企业版服务器(GHES)上,这会导致服务器完全沦陷。而在 GitHub.com 上,攻击者注入额外标志触发企业模式行为后,同样能入侵共享存储节点。这些节点托管着数百万账户仓库,攻击者借此可读取任意代码数据。
GitHub 在接获报告后 6 小时内修复了云端平台,并发布 GHES 补丁。然而 Wiz 警告,目前仍有 88% 的 GHES 实例未升级,管理员必须立即更新至 3.19.3 或更高版本。
此次漏洞挖掘过程使用了 AI 辅助逆向工程工具 IDA MCP,这是安全界首次利用 AI 工具在闭源安装文件中发现如此严重的底层漏洞,证明 AI 技术正在重塑复杂的安全研究工作流。
原文地址:https://www.ithome.com/0/944/755.htm
| 



 发表于 2026-4-29 09:39:12