查看: 806|回复: 0
收起左侧

[安全行业] 谷歌警告攻击者正用 AI 找漏洞,零日利用已出现真实案例

[复制链接]
anyangmo
发表于 2026-5-12 10:11:16 | 显示全部楼层 |阅读模式
本帖最后由 anyangmo 于 2026-5-12 10:12 编辑

谷歌警告攻击者正用 AI 找漏洞,零日利用已出现真实案例

IT之家 5 月 12 日消息,谷歌旗下威胁情报团队(GTIG)表示,基于目前披露的线索和证据,首次识别出一起“由 AI 参与开发”的零日利用事件。


谷歌本轮发现该事件攻击瞄准一款未具名的开源 Web 管理工具,目标是绕过双因素认证(2FA),但在大规模利用前被拦截。GTIG 认为,这已显示攻击者正更频繁地借助 AI 寻找并武器化漏洞。


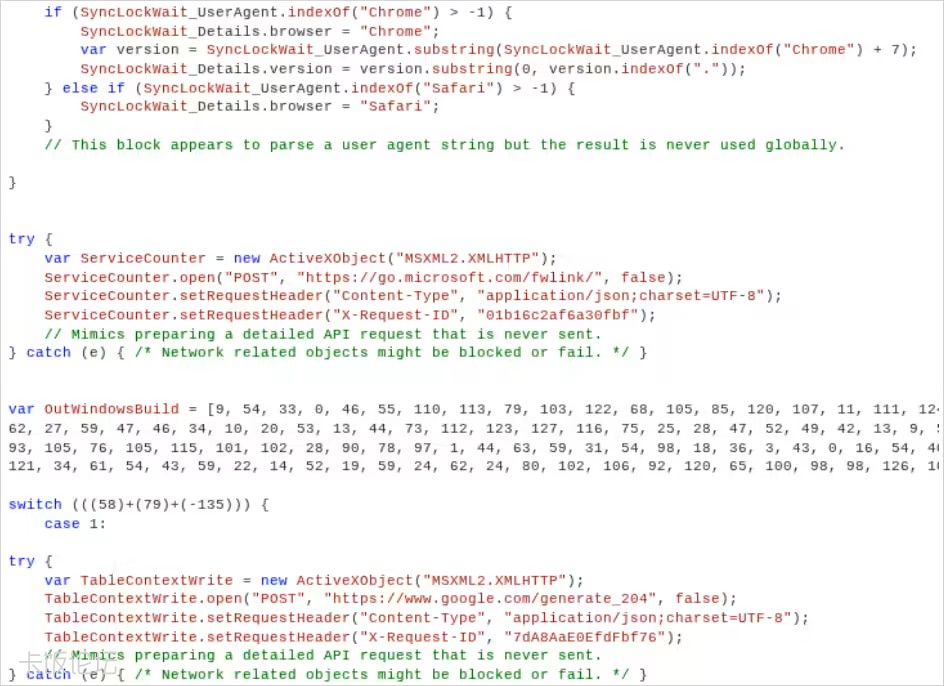
IT之家援引博文介绍,GTIG 判断指出,在攻击脚本中,发现大量带教学口吻的 docstring(文档字符串),还包含一个“幻觉”出来的 CVSS 评分,代码整体则呈现出教科书式、很像大语言模型常见训练语料的 Python 写法。


11.jpg


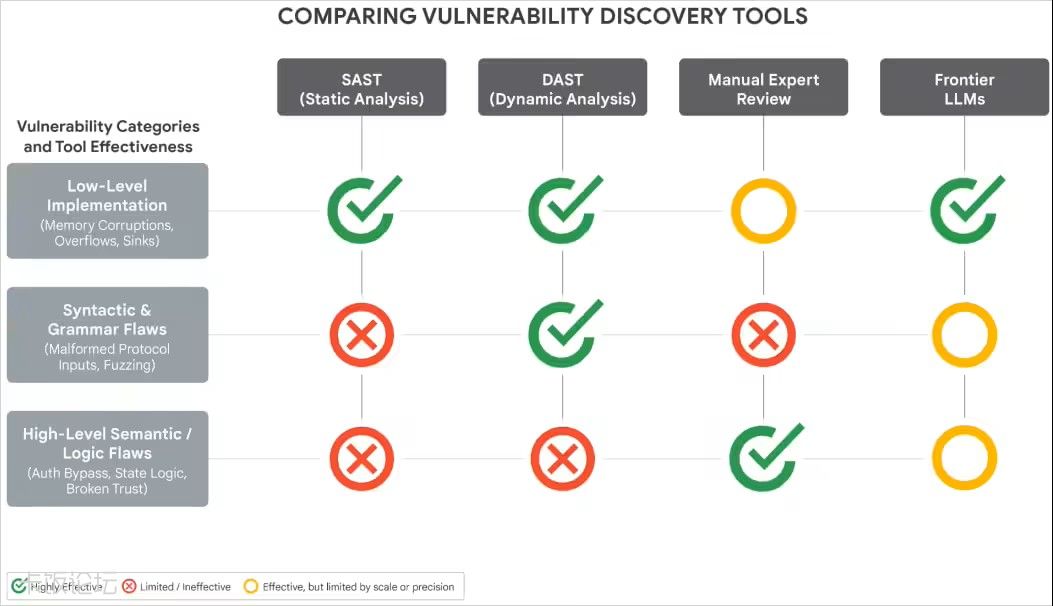
谷歌在博文中,并没有该攻击具体使用了哪一款大语言模型。谷歌在博文中提到,这个漏洞本身也符合 AI 更擅长发现的问题类型,并非常见的内存破坏、靠模糊测试或静态分析抓到的输入校验缺陷,更偏高层语义和业务逻辑。


22.jpg


Google 已通知相关软件开发者,并称这次及时响应打断了攻击链。对普通用户和企业管理员来说,这类事件的直接含义不是“AI 会自动攻破所有系统”,而是攻击门槛可能继续下降。


过去需要安全研究经验才能完成的分析、脚本整理和利用验证,如今可能被 AI 压缩成更短的时间和更低的人力成本,因此面向互联网开放的管理后台风险会进一步上升。


原文地址:https://www.ithome.com/0/949/079.htm


评分

参与人数 1经验 +11 收起 理由
留得残荷听雨声 + 11 版区有你更精彩: )

查看全部评分

您需要登录后才可以回帖 登录 | 快速注册

本版积分规则

手机版|杀毒软件|软件论坛| 卡饭论坛

Copyright © KaFan  KaFan.cn All Rights Reserved.

Powered by Discuz! X3.4( 沪ICP备2020031077号-2 ) GMT+8, 2026-10-19 05:33 , Processed in 0.090415 second(s), 6 queries , Redis On.

卡饭网所发布的一切软件、样本、工具、文章等仅限用于学习和研究,不得将上述内容用于商业或者其他非法用途,否则产生的一切后果自负,本站信息来自网络,版权争议问题与本站无关,您必须在下载后的24小时之内从您的电脑中彻底删除上述信息,如有问题请通过邮件与我们联系。

快速回复 客服 返回顶部 返回列表