查看: 853|回复: 0
收起左侧

[安全行业] LLMShare 攻击披露:ChatGPT 共享页变恶意入口,通过谷歌搜索精准投毒

[复制链接]
anyangmo
发表于 2026-5-30 10:11:41 | 显示全部楼层 |阅读模式
本帖最后由 anyangmo 于 2026-5-30 10:12 编辑

LLMShare 攻击披露:ChatGPT 共享页变恶意入口,通过谷歌搜索精准投毒

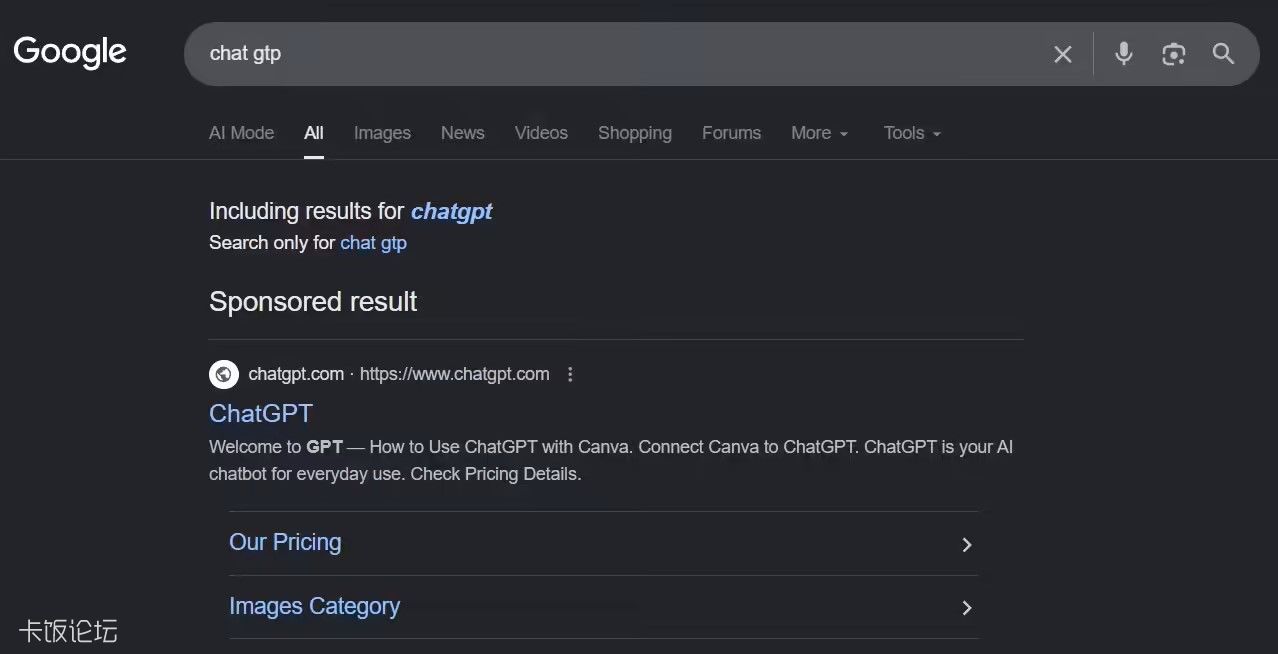
IT之家 5 月 30 日消息,网络安全公司 Push Security 昨日(5 月 29 日)发布博文,披露称有黑客滥用 ChatGPT 的内容分享功能,创建假宕机通知页面,通过 Google 广告诱导用户下载恶意软件。


该公司将这种攻击活动命名为 LLMShare(大语言模型共享内容滥用),攻击者把恶意内容托管在 chatgpt.com 这一合法 OpenAI 域名,用户和普通安全难以检查识破。IT之家附上相关截图如下:


11.jpg


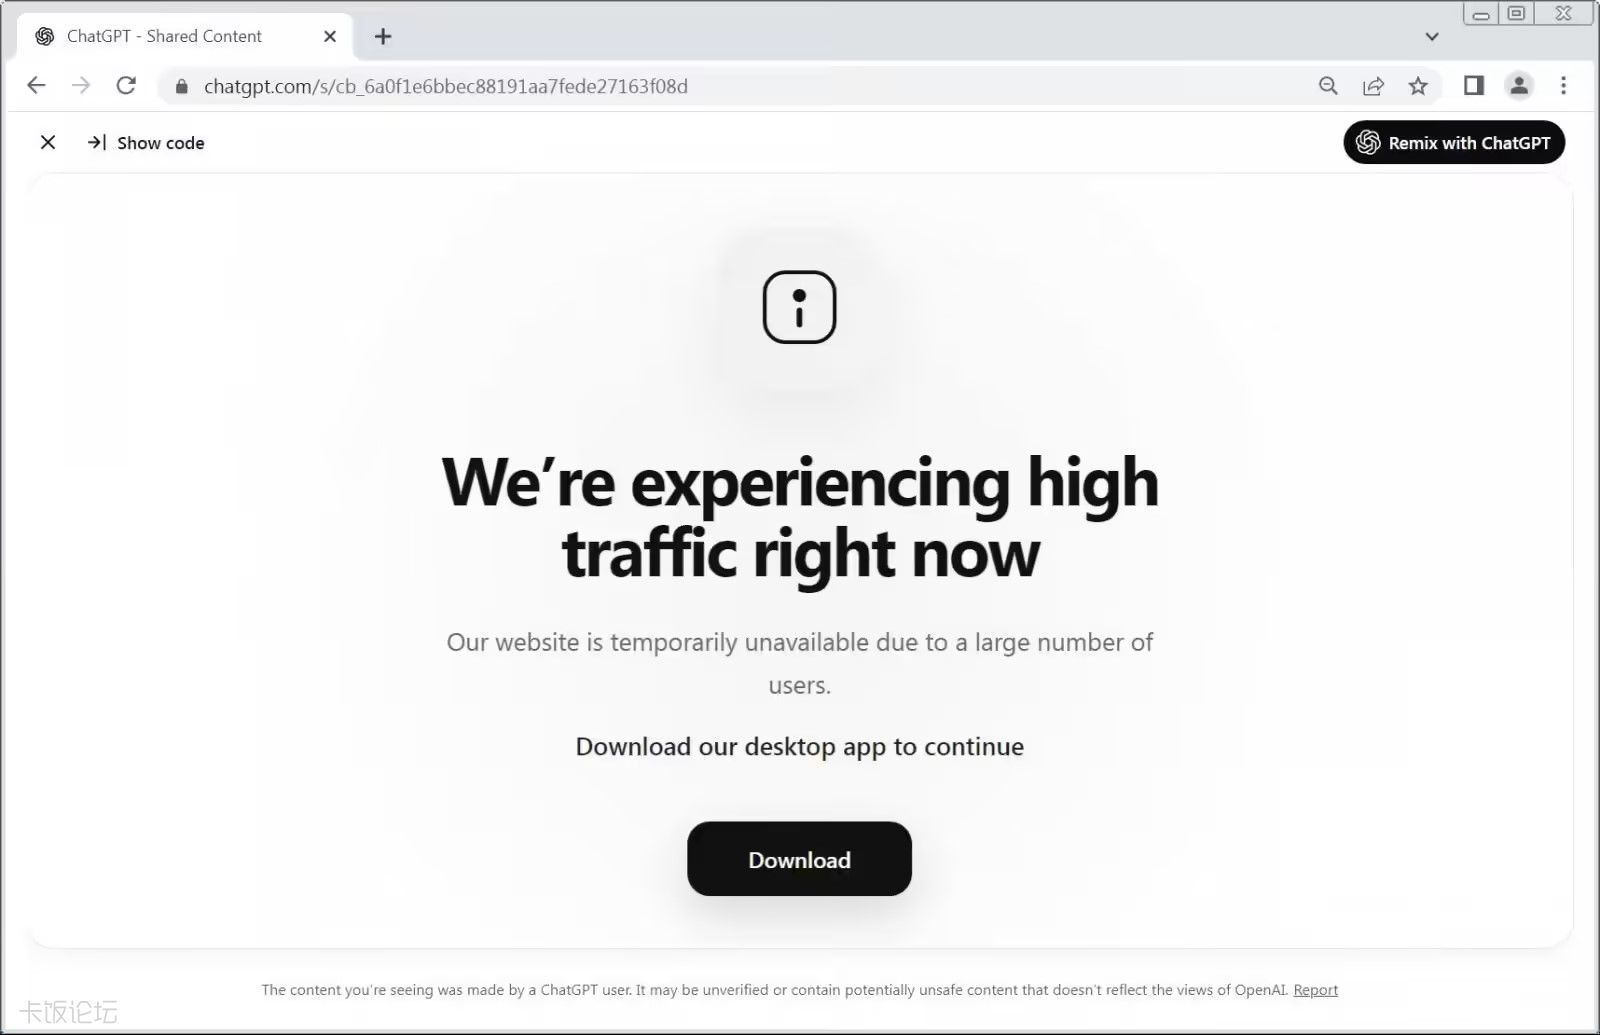
攻击者利用 ChatGPT 的渲染能力,创建了一个自定义 HTML 页面,并通过 chatgpt.com/s/ 共享链接发布。


用户点击 Google 广告后,进入一个看似合法的 ChatGPT 共享页面,显示一个伪造的宕机通知,声称“网站因访问量过大暂时不可用,请下载桌面应用继续使用”。


22.jpg

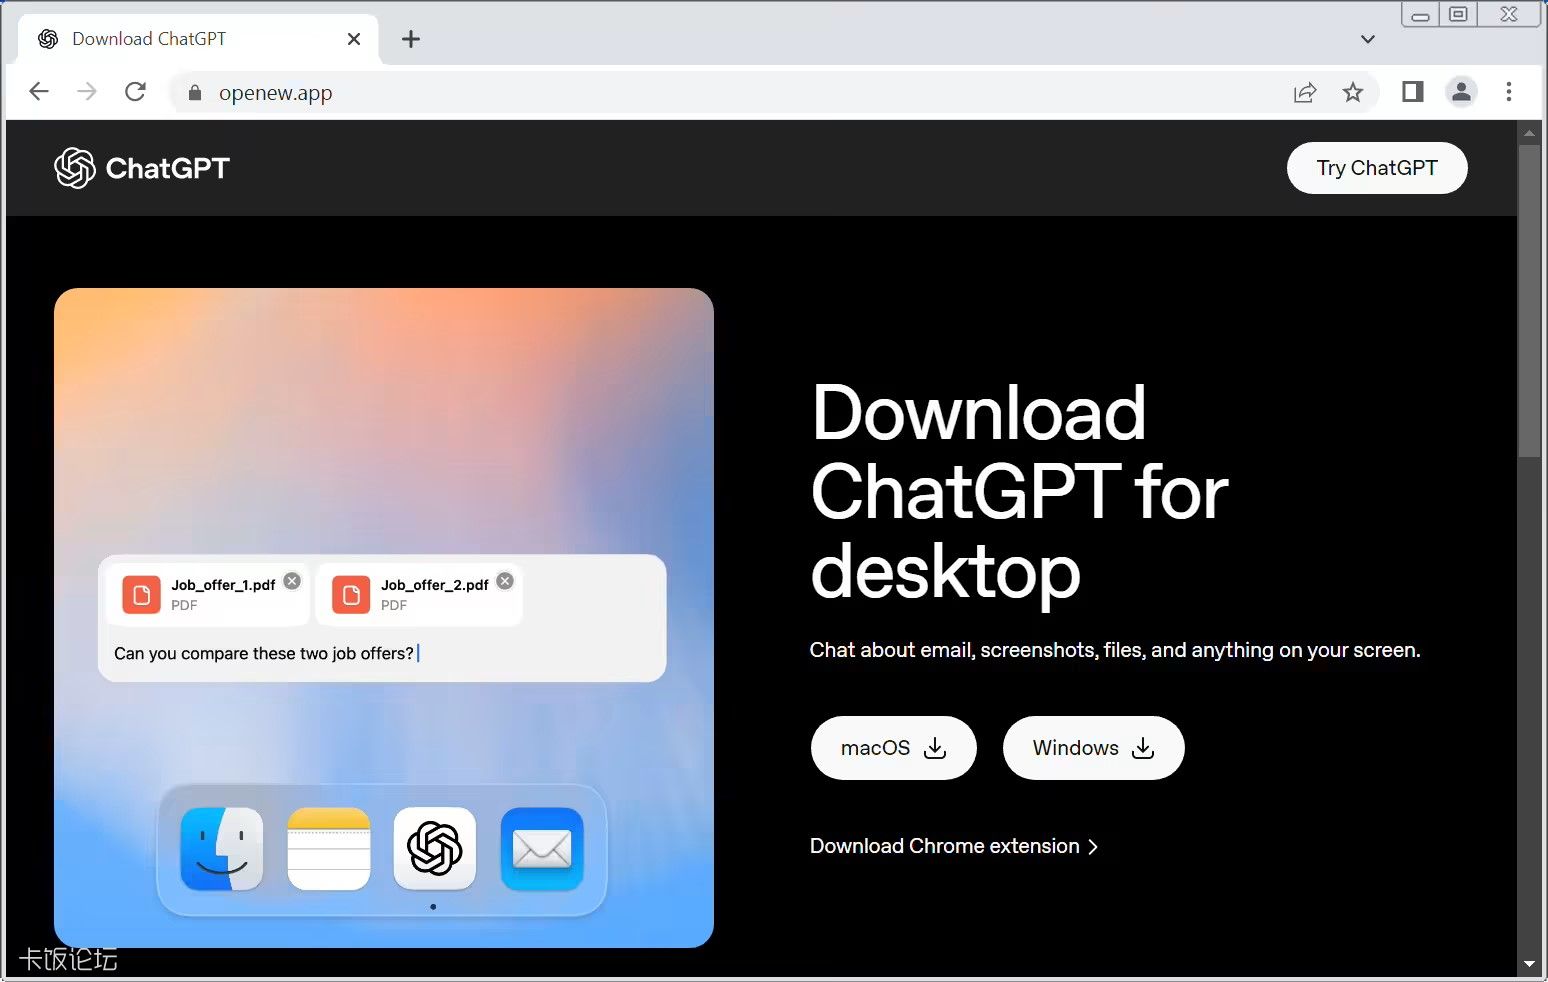
点击页面上的下载按钮后,用户会被跳转至 openew [.]app 网站,该网站冒充 OpenAI 的桌面应用下载门户。


研究人员发现,该网站使用了隐藏技术,当安全扫描工具访问后,会显示一个无害的 AR / VR 公司网站,仅向特定目标受害者展示真实的恶意下载页面。


33.jpg


网站提供 Windows 和 macOS 版本的下载,安全测试显示,这些程序会执行命令以检测运行环境是否为虚拟机。


与传统钓鱼页面不同,本次攻击的恶意内容完全通过 ChatGPT 自身渲染,且托管于其官方域名。


Push 还在客户环境中看到 Claude 变体,说明攻击者可能共享同套打法,测试不同平台和社工话术。


原文地址:https://www.ithome.com/0/957/434.htm


您需要登录后才可以回帖 登录 | 快速注册

本版积分规则

手机版|杀毒软件|软件论坛| 卡饭论坛

Copyright © KaFan  KaFan.cn All Rights Reserved.

Powered by Discuz! X3.4( 沪ICP备2020031077号-2 ) GMT+8, 2026-10-31 16:26 , Processed in 0.029667 second(s), 4 queries , Redis On.

卡饭网所发布的一切软件、样本、工具、文章等仅限用于学习和研究,不得将上述内容用于商业或者其他非法用途,否则产生的一切后果自负,本站信息来自网络,版权争议问题与本站无关,您必须在下载后的24小时之内从您的电脑中彻底删除上述信息,如有问题请通过邮件与我们联系。

快速回复 客服 返回顶部 返回列表