|
新“炸弹”拒绝服务攻击曝光:单机拖垮服务器,约 10 秒耗尽 32GB 内存
IT之家 6 月 4 日消息,科技媒体 bleepingcomputer 昨日(6 月 3 日)发布博文,报道称网络安全公司 Calif 借助 OpenAI 的 Codex 智能体,发现了 HTTP/2 Bomb 拒绝服务(DoS)攻击。
IT之家援引博文介绍,该 DoS 攻击可从单台机器发起,并在数秒到数十秒内拖垮 Web 服务器。该方法影响默认 HTTP/2 配置,涉及 NGINX、Apache HTTP Server、微软 IIS、Envoy 和 Cloudflare Pingora。
该攻击串联利用 HPACK 压缩放大请求头,以及借 HTTP/2 流控停滞保留服务器资源两类已知方法,在 100 Mbps 连接下,单个客户端就可能让服务器分配数十 GB RAM,并阻止内存释放。
Calif 给出的测试显示,Envoy 1.37.2 约 10 秒耗尽 32GB 内存,Apache httpd 2.4.67 约 18 秒耗尽 32 GB 内存。
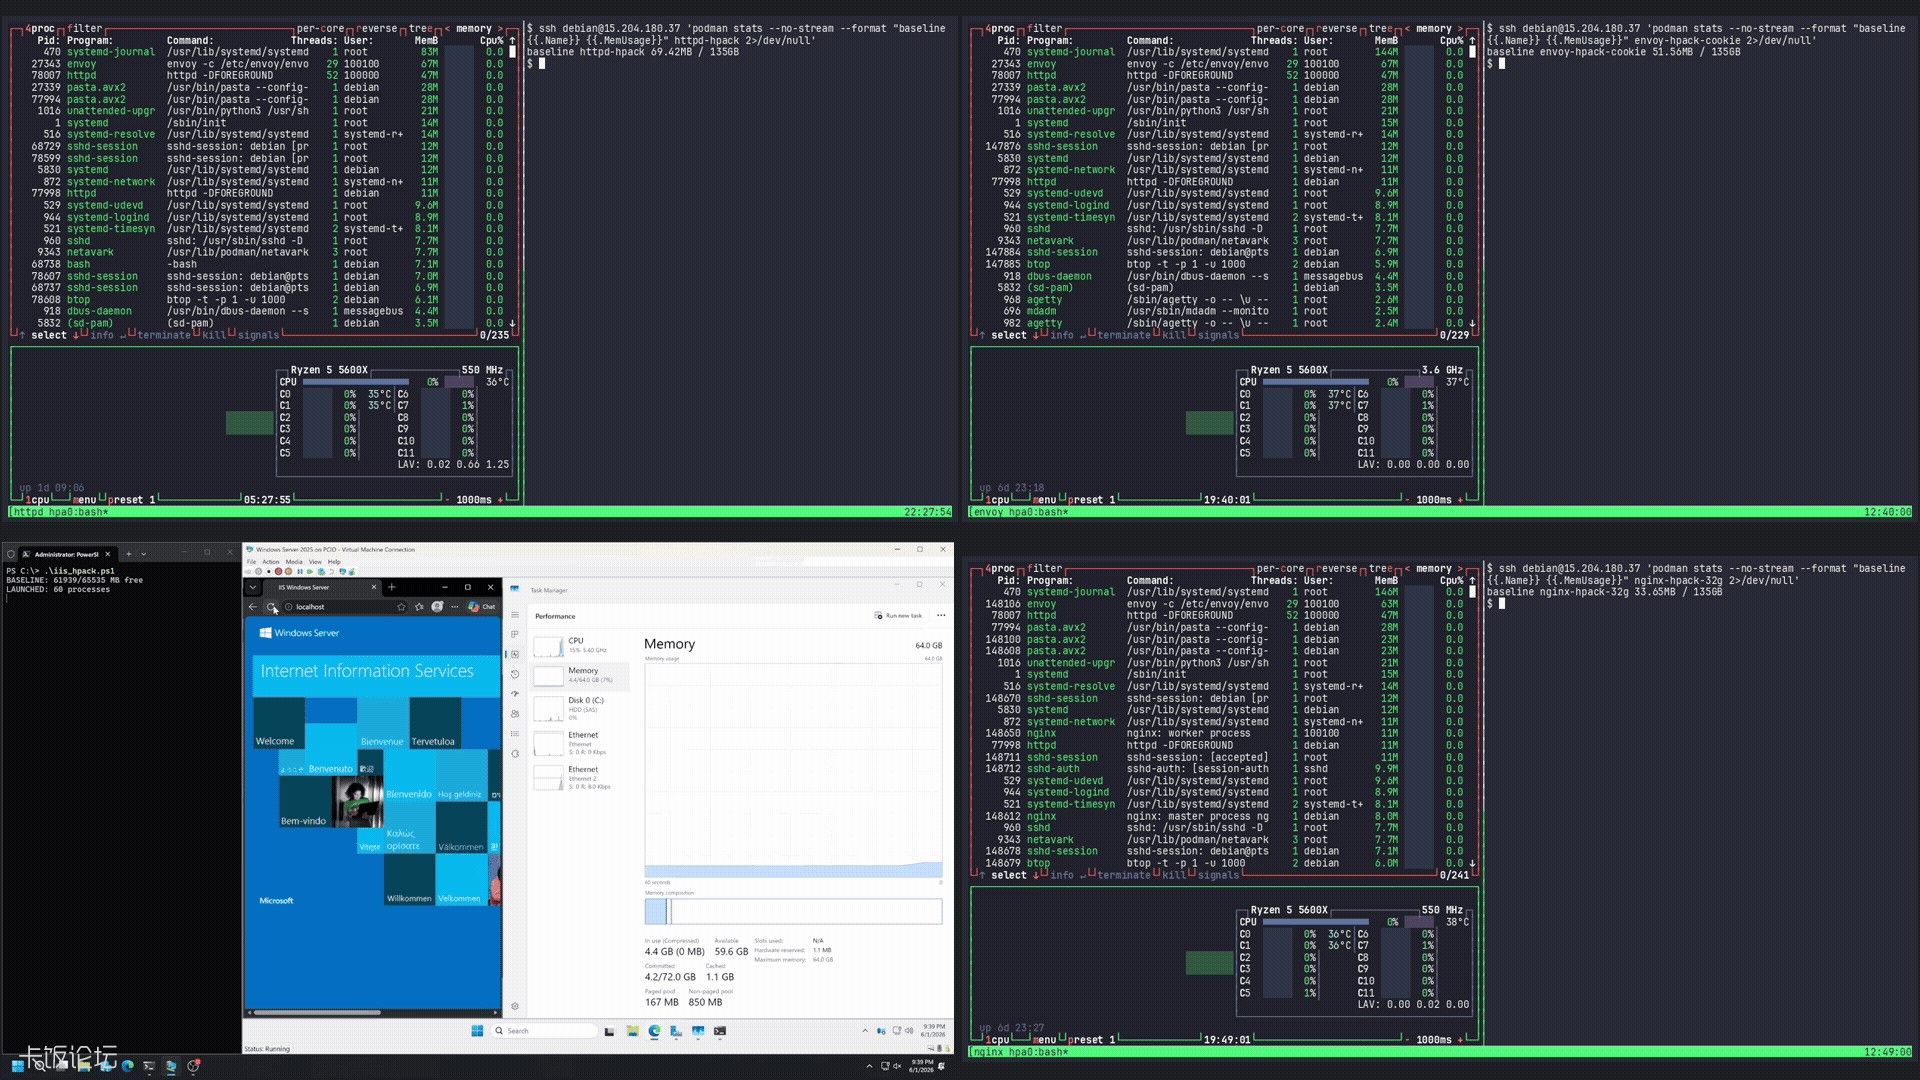
攻击的第一步是滥用 HPACK 动态表。攻击者先插入一个请求头,再用紧凑索引反复引用它。一个字节的输入可能触发服务器分配数千字节内存,Envoy 与 Apache httpd 的放大比例分别达到 5700:1 和 4000:1。
第二步则让请求无法完整结束。攻击者声明零字节流控窗口,服务器无法正常返回响应,只能周期性发送很小的 WINDOW_UPDATE 帧避免超时。于是请求一直挂起,已分配内存持续增长。
修复方面,nginx 1.29.8 已加入 max_headers 指令,Apache httpd mod_http2 2.0.41 修复了该问题,并分配编号 CVE-2026-49975。
IIS、Envoy 和 Pingora 暂无补丁,建议在可行时关闭 HTTP/2,并在前端部署代{过}{滤}理或防火墙,强制限制请求头数量。
原文地址:https://www.ithome.com/0/959/604.htm
| 



 发表于 2026-6-4 08:53:26