查看: 693|回复: 0
收起左侧

[安全行业] 安全公司警告有黑客在 GitHub 利用自动安装脚本发起供应链投毒,超 700 个代码库遭...

[复制链接]
anyangmo
发表于 2026-6-7 17:56:02 | 显示全部楼层 |阅读模式
本帖最后由 anyangmo 于 2026-6-7 17:57 编辑

安全公司警告有黑客在 GitHub 利用自动安装脚本发起供应链投毒,超 700 个代码库遭污染

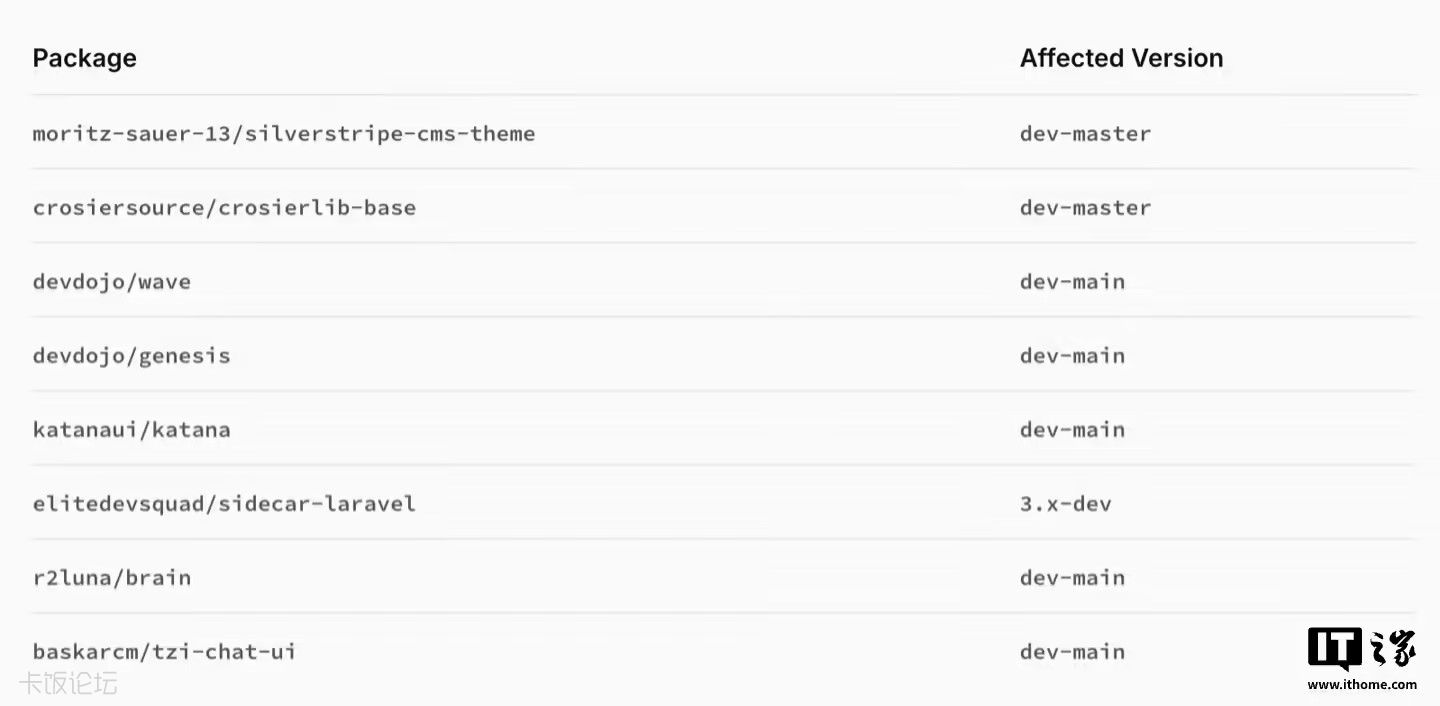
IT之家 6 月 7 日消息,网络安全公司 Socket 研究团队发文,透露有黑客利用“Postinstall”自动安装脚本发起供应链攻击,目前已污染超过 700 个 GitHub 公开代码库。

1.jpg

Socket 表示,黑客在此次攻击事件中首先对 GitHub 多个上游代码仓库动手,悄悄修改 package.json 自动安装脚本,当开发者安装相关依赖时,脚本会自动执行,并下载恶意木马,之后黑客即可趁虚而入进一步获取受害者设备上的隐私信息,并进一步污染更多项目。


同时,为了降低被发现的概率,相应恶意木马还会被保存为“/tmp/.sshd”文件,故意伪装成合法 SSH 服务进程名称,从而降低开发者戒心。


Socket 指出,这类供应链投毒方式尤其危险,因为开发者往往默认信任自动化安装流程,一旦上游仓库被污染,下游基本容易“全军覆没”。因此开发团队应当避免直接信任第三方依赖包,定期重点检查 Composer 包管理工具配置、审计自动执行脚本,以降低供应链攻击带来的安全风险。


原文地址:https://www.ithome.com/0/961/114.htm


您需要登录后才可以回帖 登录 | 快速注册

本版积分规则

手机版|杀毒软件|软件论坛| 卡饭论坛

Copyright © KaFan  KaFan.cn All Rights Reserved.

Powered by Discuz! X3.4( 沪ICP备2020031077号-2 ) GMT+8, 2026-10-31 16:26 , Processed in 0.030346 second(s), 4 queries , Redis On.

卡饭网所发布的一切软件、样本、工具、文章等仅限用于学习和研究,不得将上述内容用于商业或者其他非法用途,否则产生的一切后果自负,本站信息来自网络,版权争议问题与本站无关,您必须在下载后的24小时之内从您的电脑中彻底删除上述信息,如有问题请通过邮件与我们联系。

快速回复 客服 返回顶部 返回列表