查看: 723|回复: 0
收起左侧

[安全行业] 新提权漏洞披露:瞄准苹果 Mac,可禁用部分企业安全工具

[复制链接]
anyangmo
发表于 2026-6-25 09:11:49 | 显示全部楼层 |阅读模式
新提权漏洞披露:瞄准苹果 Mac,可禁用部分企业安全工具

IT之家 6 月 25 日消息,科技媒体 AppleInsider 昨日(6 月 24 日)发布博文,报道称安全公司 XM Cyber 披露新型 macOS 攻击技术,可以提权禁用部分企业安全工具。


该公司计划今年 8 月参加 Black Hat Arsenal 活动,届时将展示名为 XPC Hunter 的开源工具,不过在公开之前,研究人员已通知相关厂商。


XM Cyber 指出攻击者拿到目标 Mac 的标准用户账户后,可以无需管理员权限、内核漏洞或绕过系统完整性保护(SIP)等,借助特权 XPC 调用,实现禁用部分企业安全与管理工具操作。


根据披露内容,研究人员通过滥用特权 XPC 方法,从标准用户账户卸载了 CrowdStrike Falcon 安全传感器;同时又借助另一组特权 XPC 调用链,关闭了 Kandji 的卸载保护,并停用其终端防护功能。


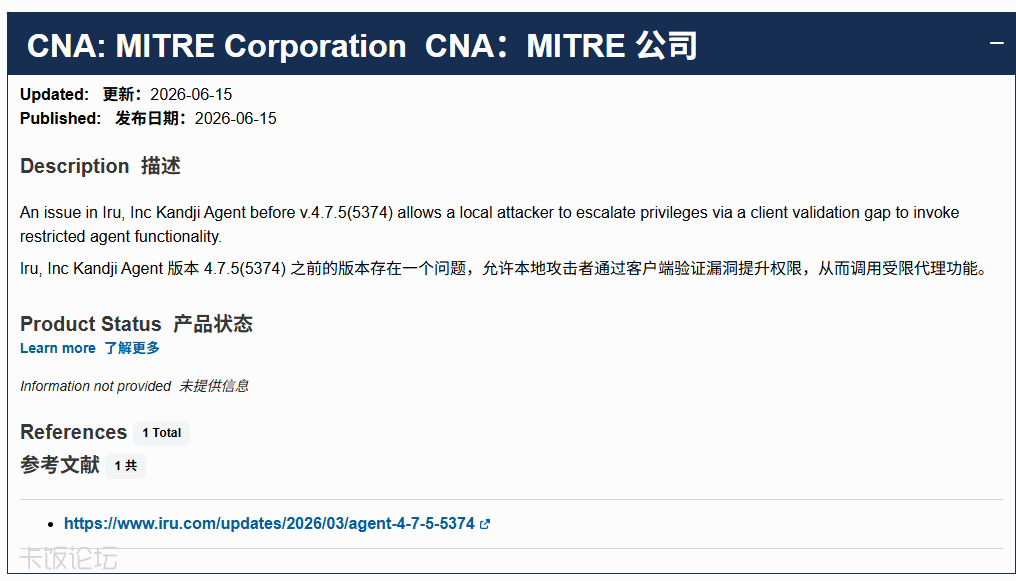
上述演示不需要内核漏洞,也不需要绕过系统完整性保护。Kandji 此后已修复被报告的问题,并在公开漏洞数据库中登记为 CVE-2026-39118。苹果目前尚未发布与这项研究相关的安全公告,也未独立验证 XM Cyber 的结论。


1.png


IT之家注:XPC 是苹果用于应用与后台服务通信的框架,常用于让应用请求管理权限相关操作,同时把高权限功能与前台软件分离。


研究人员称,攻击起点是用户先启动一个合法签名应用,macOS 随后缓存其信任指纹。保留这层信任关系清下,攻击者接着可修改该应用包中的部分内容并植入恶意载荷。


3.jpg


原文地址:https://www.ithome.com/0/968/228.htm


您需要登录后才可以回帖 登录 | 快速注册

本版积分规则

手机版|杀毒软件|软件论坛| 卡饭论坛

Copyright © KaFan  KaFan.cn All Rights Reserved.

Powered by Discuz! X3.4( 沪ICP备2020031077号-2 ) GMT+8, 2026-10-31 14:08 , Processed in 0.040988 second(s), 4 queries , Redis On.

卡饭网所发布的一切软件、样本、工具、文章等仅限用于学习和研究,不得将上述内容用于商业或者其他非法用途,否则产生的一切后果自负,本站信息来自网络,版权争议问题与本站无关,您必须在下载后的24小时之内从您的电脑中彻底删除上述信息,如有问题请通过邮件与我们联系。

快速回复 客服 返回顶部 返回列表