本帖最后由 anyangmo 于 2026-6-27 13:13 编辑
CVSS 8.8:Linux 漏洞 DirtyClone 披露,可提权至 root 最高权限
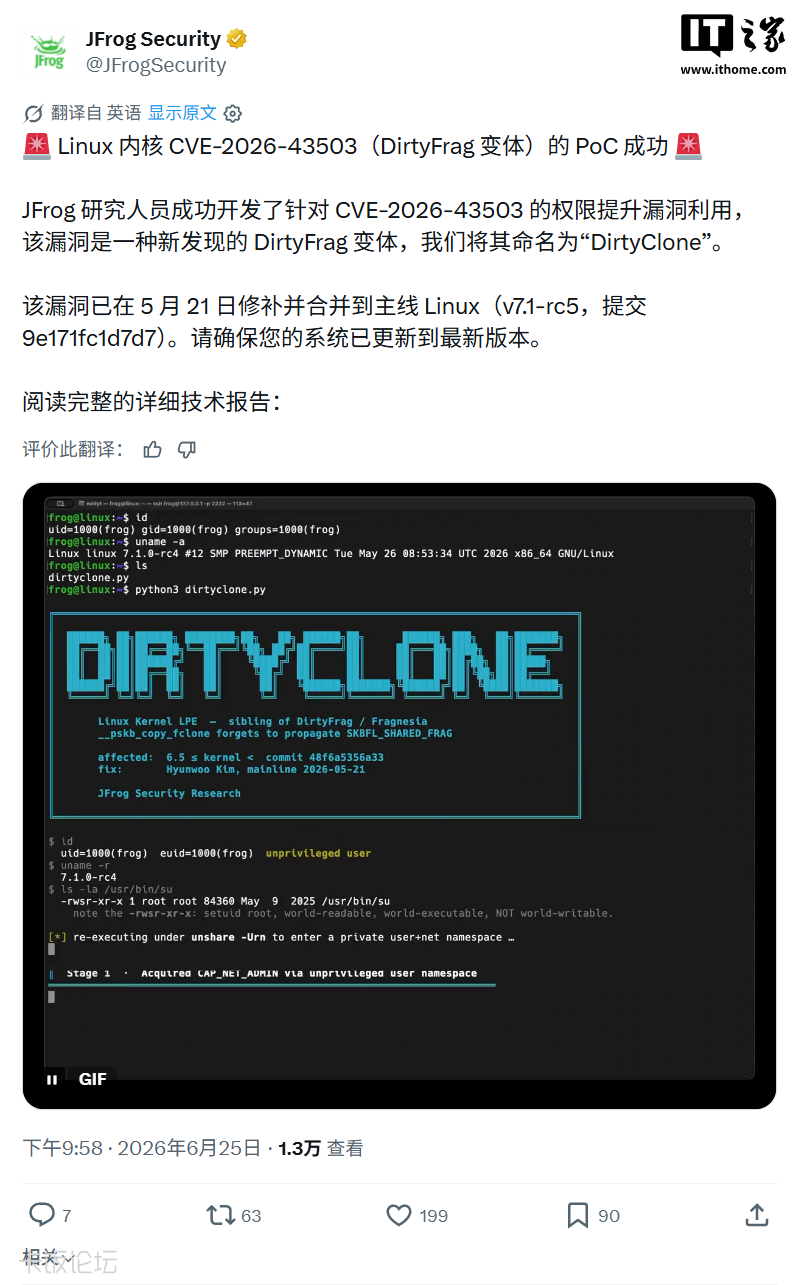
IT之家 6 月 27 日消息,科技媒体 Linuxiac 昨日(6 月 26 日)发布博文,报道称 JFrog 披露 Linux 内核本地提权漏洞 DirtyClone,追踪编号 CVE-2026-43503,CVSS 评分 8.8,属本地提权高危漏洞。
和今年 5 月披露的 DirtyFrag 漏洞类似,DirtyClone 无法被远程直接利用,攻击者必须先获得本地访问权限,被利用后可以提权至 root 最高权限,在部分场景下还可能借此完成容器逃逸。
该漏洞根源在于 Linux 内核处理 socket buffer fragments 后,某些辅助函数无法完整保留共享内存或者文件支持的内存标记,导致后续内核代码误判相关内存可以被直接修改,进而为提权链条创造条件。
在特定条件下,攻击者可利用这一行为修改内核 page cache(页缓存)中的数据,让攻击者能够改动由 root 拥有、且只读文件的内存副本。
在修复进展方面,IT之家援引博文介绍,Ubuntu 已为多个受支持版本的通用内核发布补丁:
- Ubuntu 26.04 LTS:已在 7.0.0-22.22 版本中修复
- Ubuntu 25.10:已在 6.17.0-35.35 版本中修复
- Ubuntu 24.04 LTS:已在 6.8.0-124.124 版本中修复
- Ubuntu 22.04 LTS:已在 5.15.0-181.191 版本中修复
Debian 和 Red Hat 也在关注此问题。Debian 的安全跟踪器列出了多个分支的修复版本,包括 Bullseye、Bookworm 和 Trixie 的更新。
原文地址:https://www.ithome.com/0/969/340.htm
| 



 发表于 2026-6-27 09:22:17