查看: 949|回复: 6
收起左侧

[安全行业] 不法分子冒充顾客咨询商品“投毒”,多家电商遭“银狐”木马病毒攻击

[复制链接]
anyangmo
发表于 2026-6-30 09:09:54 | 显示全部楼层 |阅读模式
不法分子冒充顾客咨询商品“投毒”,多家电商遭“银狐”木马病毒攻击

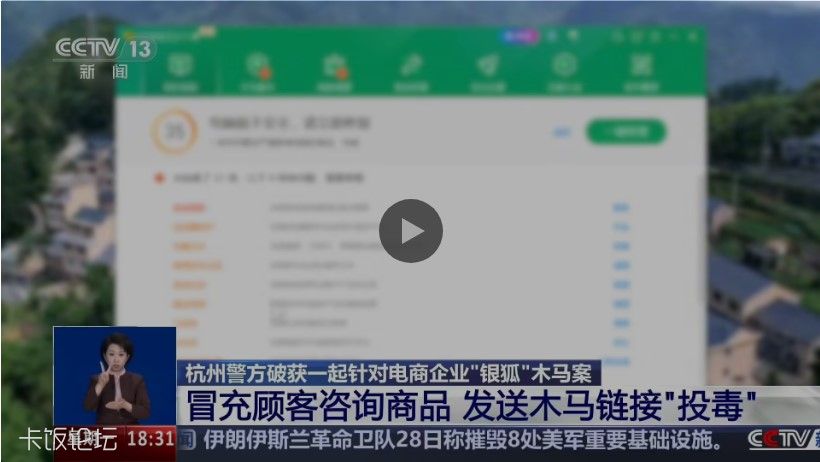
IT之家 6 月 29 日消息,据央视新闻报道,杭州临平警方接到辖区内的一家电商企业报案,称公司客服人员的一台电脑出现异常卡顿、鼠标不受控制等情况,疑似遭到木马病毒攻击,民警随即赶到现场展开侦查。


据民警介绍,当事人接到匿名顾客消息,以想要购买公司商品的名义发送了一个文件包。客服以为对方发了一些商品的款式需求,就将文件包下载下来,结果发现里面的东西打不开,点击也没有反应,后续就没有再当回事。

1.jpg


看似毫无反应的文件包,实则在客服人员点击之后,“银狐”木马已经悄然潜入计算机内,并取得了控制权限。


IT之家注:银狐是一个活跃于我国网络空间的恶意软件家族,最早出现于 2022 年,且攻击目标广泛。它可以长期潜伏在办公、社交、邮件传输等场景,持续迭代变种规避防护检测,伺机发动定向攻击,目前已经形成一条完整的黑色产业链,严重危害个人信息和政企网络安全。


除了杭州临平区的这家企业,杭州网安部门通过技术手段排查发现,同一段时间内,全市共有 12 家电商企业遭到同样的木马病毒攻击,不法分子均以冒充顾客在线上咨询的方式进行“投毒”。


杭州警方与安全团队紧密合作,最终成功溯源并抓获了一个位于外省的黑客犯罪团伙。该犯罪团伙瞄准电商商户群体,以虚假交易咨询为幌子,诱导商户下载并运行恶意程序,利用“银狐”木马程序远程控制商户电脑,窃取账户交易信息,实施精准犯罪。


包括本案在内,近年来杭州网安部门严厉打击涉“银狐”木马黑灰产犯罪,成功打掉 4 个“银狐”木马黑灰产团伙,抓获犯罪嫌疑人 34 名,查获木马样本 100 余个、源代码文件 3 万余个,涉及全国被侵害电脑设备 3000 余台。


原文地址:https://www.ithome.com/0/970/217.htm

注:由于板块规定文中不允许有暗链接。故无法复原原文中的视频链接。请需要看原文视频的朋友,打开原文地址观看。


dreamake
发表于 2026-6-30 09:17:27 | 显示全部楼层
公司看起来用的是某60,如果安装商用的收费的杀软,估计当场就干掉了,估计未来网络安全会越来越值钱
anyangmo
 楼主| 发表于 2026-6-30 09:31:16 | 显示全部楼层
dreamake 发表于 2026-6-30 09:17
公司看起来用的是某60,如果安装商用的收费的杀软,估计当场就干掉了,估计未来网络安全会越来越值钱

估计不行。因为杀软如果要杀病毒或者木马,它的病毒和代码库里必须有其特征代码,现在商家即使用收费杀软,也只能杀已知病毒和木马.......
wowocock
发表于 2026-6-30 10:19:15 | 显示全部楼层
anyangmo 发表于 2026-6-30 09:31
估计不行。因为杀软如果要杀病毒或者木马,它的病毒和代码库里必须有其特征代码,现在商家即使用收费杀软 ...

这种敢放出来的,第一时间肯定是全过各种主流杀软的。
anyangmo
 楼主| 发表于 2026-6-30 12:52:19 | 显示全部楼层
wowocock 发表于 2026-6-30 10:19
这种敢放出来的,第一时间肯定是全过各种主流杀软的。

木马病毒代码中主要含有邮件地址或控制代码。有些木马的发放者还有时候将木马捆绑在压缩文件的外壳。即使是纯木马病毒,杀软厂家也要经过收取,分析,制作升级文件,推送等环节。所以杀软不见得能将第一时间的木马病毒杀除。
当然,也可以制作主动防御杀软,但是这种杀软误报率太高。这就是当今主动防御杀软不好推广的主要原因........
dreamake
发表于 2026-6-30 19:40:20 | 显示全部楼层
anyangmo 发表于 2026-6-30 09:31
估计不行。因为杀软如果要杀病毒或者木马,它的病毒和代码库里必须有其特征代码,现在商家即使用收费杀软 ...

不是这样的,二、付费专业级(最高未知防御,适合高风险场景)
1. Bitdefender(比特梵德)
核心技术:AI 行为分析、高级启发式、云沙箱、威胁情报
未知防御能力:零日 / 回溯测试 99.9%+,常年全球第一
优势:防护最强、误报低、跨平台(Win/Mac/ 安卓)
适合:对安全要求极高、处理敏感数据、经常下载未知文件
2. ESET NOD32
核心技术:高级启发式(HIPS)、行为监控、云机器学习
未知防御能力:未知样本拦截 99%+,轻量高效
优势:资源占用极低、流畅、适合笔记本 / 低配机
适合:追求 “防护强 + 不卡机” 平衡的用户
3. Norton 360(诺顿)
核心技术:SONAR 行为分析、AI、云防护、漏洞利用防护
未知防御能力:零日拦截 99%+,勒索防护极强
优势:全功能(杀毒 + [过滤] + 密码管理 + 备份)
适合:需要一站式安全套装、重视隐私与数据安全
anyangmo
 楼主| 发表于 2026-7-2 12:17:52 | 显示全部楼层
dreamake 发表于 2026-6-30 19:40
不是这样的,二、付费专业级(最高未知防御,适合高风险场景)
1. Bitdefender(比特梵德)
核心技术: ...

现在的机器就是用的Bitdefender,这款杀软和卡巴斯基是并列世界第一。但是它并没有AI行为分析,对于疑似病毒,它只是拦截后跳提示询问。对于一般用户来讲,提示询问的结果没什么用处。因为你也不知道拦截的什么。从说明书和使用看,它只是对疑似进行拦截,并不是主动防御.......
您需要登录后才可以回帖 登录 | 快速注册

本版积分规则

手机版|杀毒软件|软件论坛| 卡饭论坛

Copyright © KaFan  KaFan.cn All Rights Reserved.

Powered by Discuz! X3.4( 沪ICP备2020031077号-2 ) GMT+8, 2026-10-31 14:08 , Processed in 0.035080 second(s), 9 queries , Redis On.

卡饭网所发布的一切软件、样本、工具、文章等仅限用于学习和研究,不得将上述内容用于商业或者其他非法用途,否则产生的一切后果自负,本站信息来自网络,版权争议问题与本站无关,您必须在下载后的24小时之内从您的电脑中彻底删除上述信息,如有问题请通过邮件与我们联系。

快速回复 客服 返回顶部 返回列表
