|
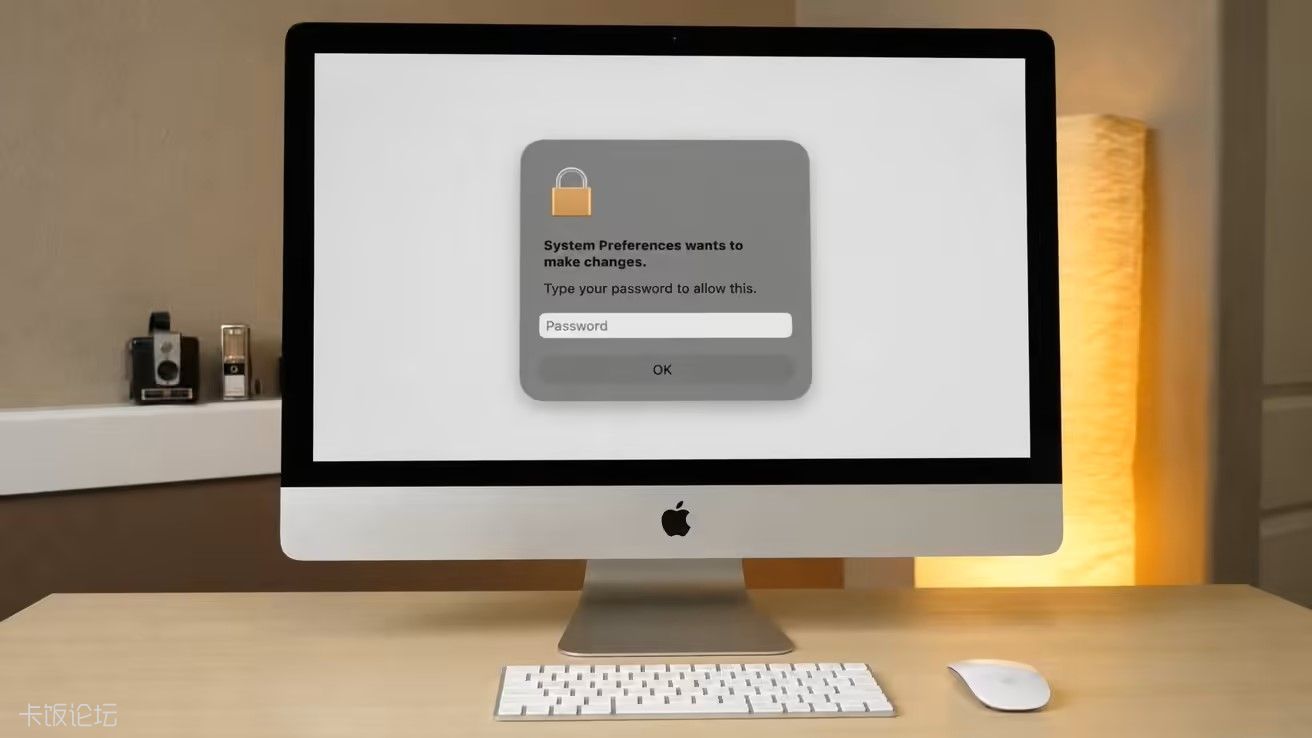
CrashStealer 攻击披露:针对苹果 Mac 用户,瞄准 1Password 等 14 款密码管理器
IT之家 7 月 14 日消息,网络安全公司 Jamf Threat Labs 最新报告披露 CrashStealer 漏洞,影响约 80 个加密货币钱包扩展和 14 款密码管理器。苹果在收到 Jamf 通报后,已撤销相关恶意应用签名凭证。
Jamf 研究人员于 2026 年 5 月初在 VirusTotal 发现可疑样本,并在 2026 年 7 月初于客户 Mac 设备上看到匹配检测结果。
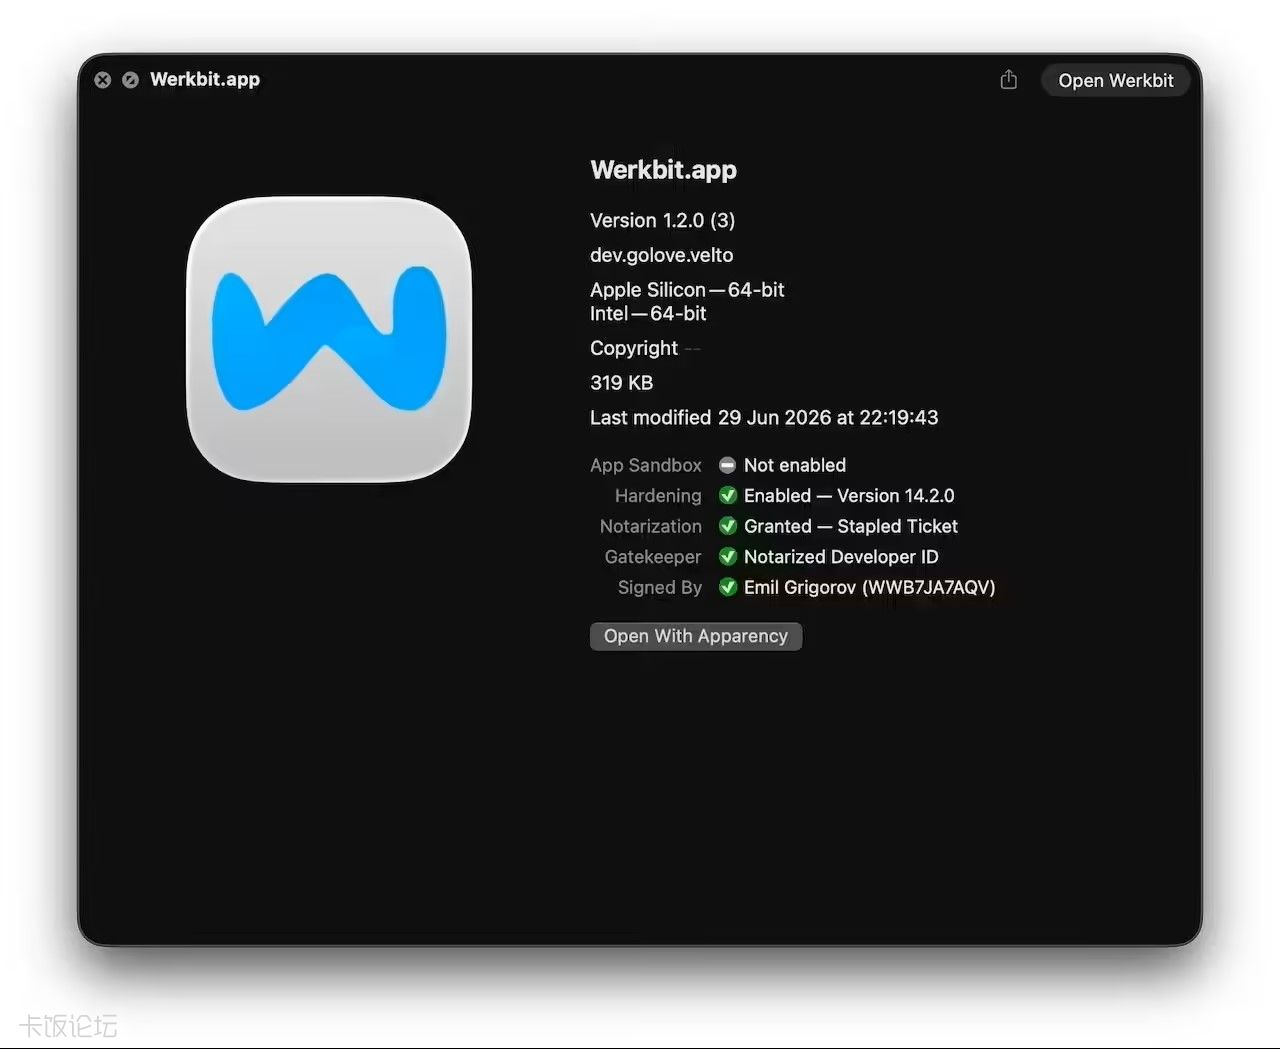
专家通过深入分析后发现,在攻击链的首个阶段,主要通过 Werkbit 签名并经苹果公证应用分发。该应用带有与 Emil Grigorov 关联的有效 Developer ID,可绕过 Gatekeeper 未识别开发者警告。
攻击者会诱导用户手动下载并启动 Werkbit,在后续投递链运行后,会诱导用户输入有效 Mac 密码,从而加载 CrashStealer 恶意载荷。
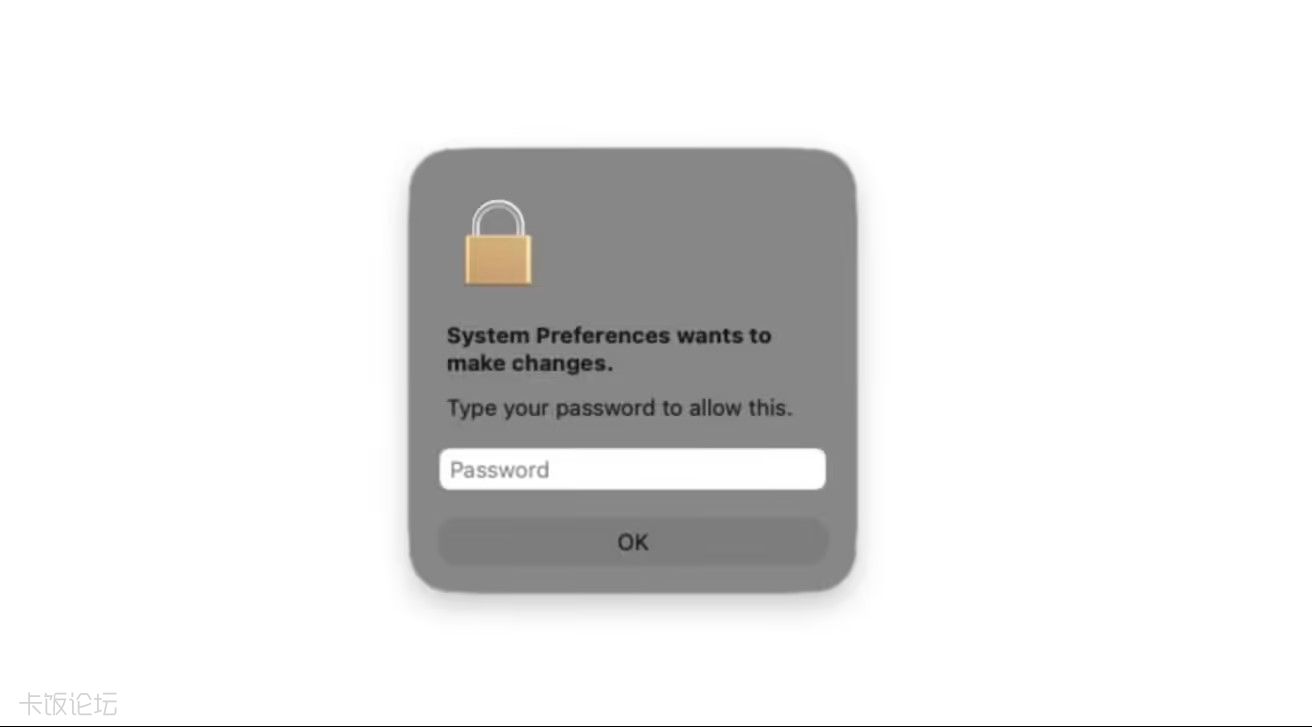
研究显示,Werkbit 启动后会从 GitHub 仓库 mgothiclove / pkeys 获取隐藏指令文件,再按指令从 endpoint-api-v1 [.]com 下载混淆脚本,随后获取、重新签名并启动 CrashStealer。
Jamf 还发现,同一攻击者控制域名上存在名为“Command Panel”的在线登录页,并识别出多个仿冒会议或协作域名,相关名称包括 Cohezo、Cordinex、Synerix、Collabox 和 Werknova。
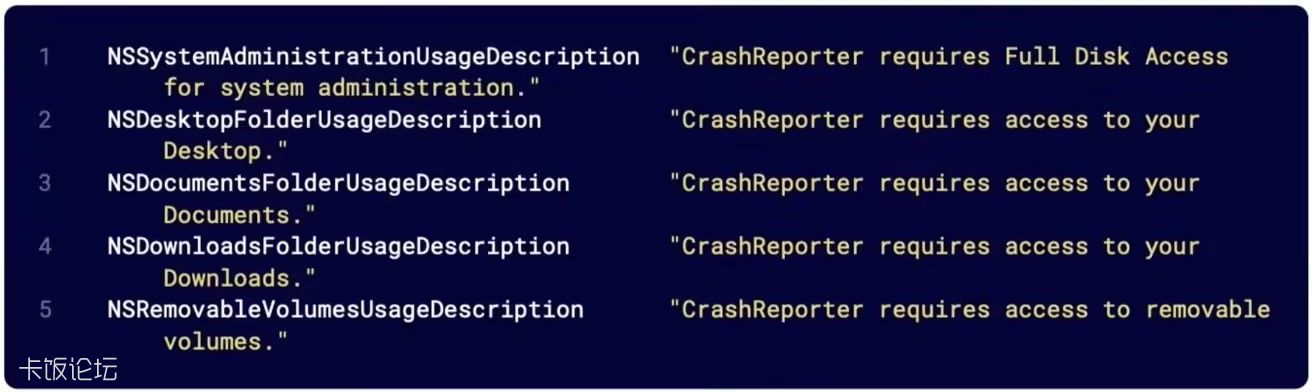
相关恶意载荷封装在 CrashReporter.dmg 文件中,安全专家解析后发现恶意程序会在隐藏目录 /private/ tmp/.CrashReporter/ 下运行,后续还会在 ~/Library/ Caches / com.apple.crashreporter/ 下再安装一份持久化副本,其权限请求覆盖“完全磁盘访问”、桌面、文稿、下载和可移动驱动器。
该木马会弹出仿 macOS 授权窗口,诱导用户输入账户密码。Jamf 称,CrashStealer 利用苹果合法 dscl 命令在本地校验密码,随后解锁 Mac 登录钥匙串,并复制 login.keychain-db 到隐藏暂存目录。
IT之家援引博文介绍:代码还瞄准 Chrome、Edge、Brave、Firefox、Opera、Vivaldi 等浏览器,收集配置文件、Cookie、已保存登录信息和扩展数据,同时影响约 80 个加密货币钱包扩展和 14 款密码管理器,包括:
1Password 密码管理器 Bitwarden 密码管理器 LastPass 密码管理器 Dashlane 密码管理器 Keeper 密码管理器 KeePassXC 密码管理器 NordPass 密码管理器
原文地址:https://www.ithome.com/0/976/263.htm
| 



 发表于 2026-7-14 09:08:43