|
新型勒索木马 ClickLock 曝光,瞄准苹果 macOS 下手
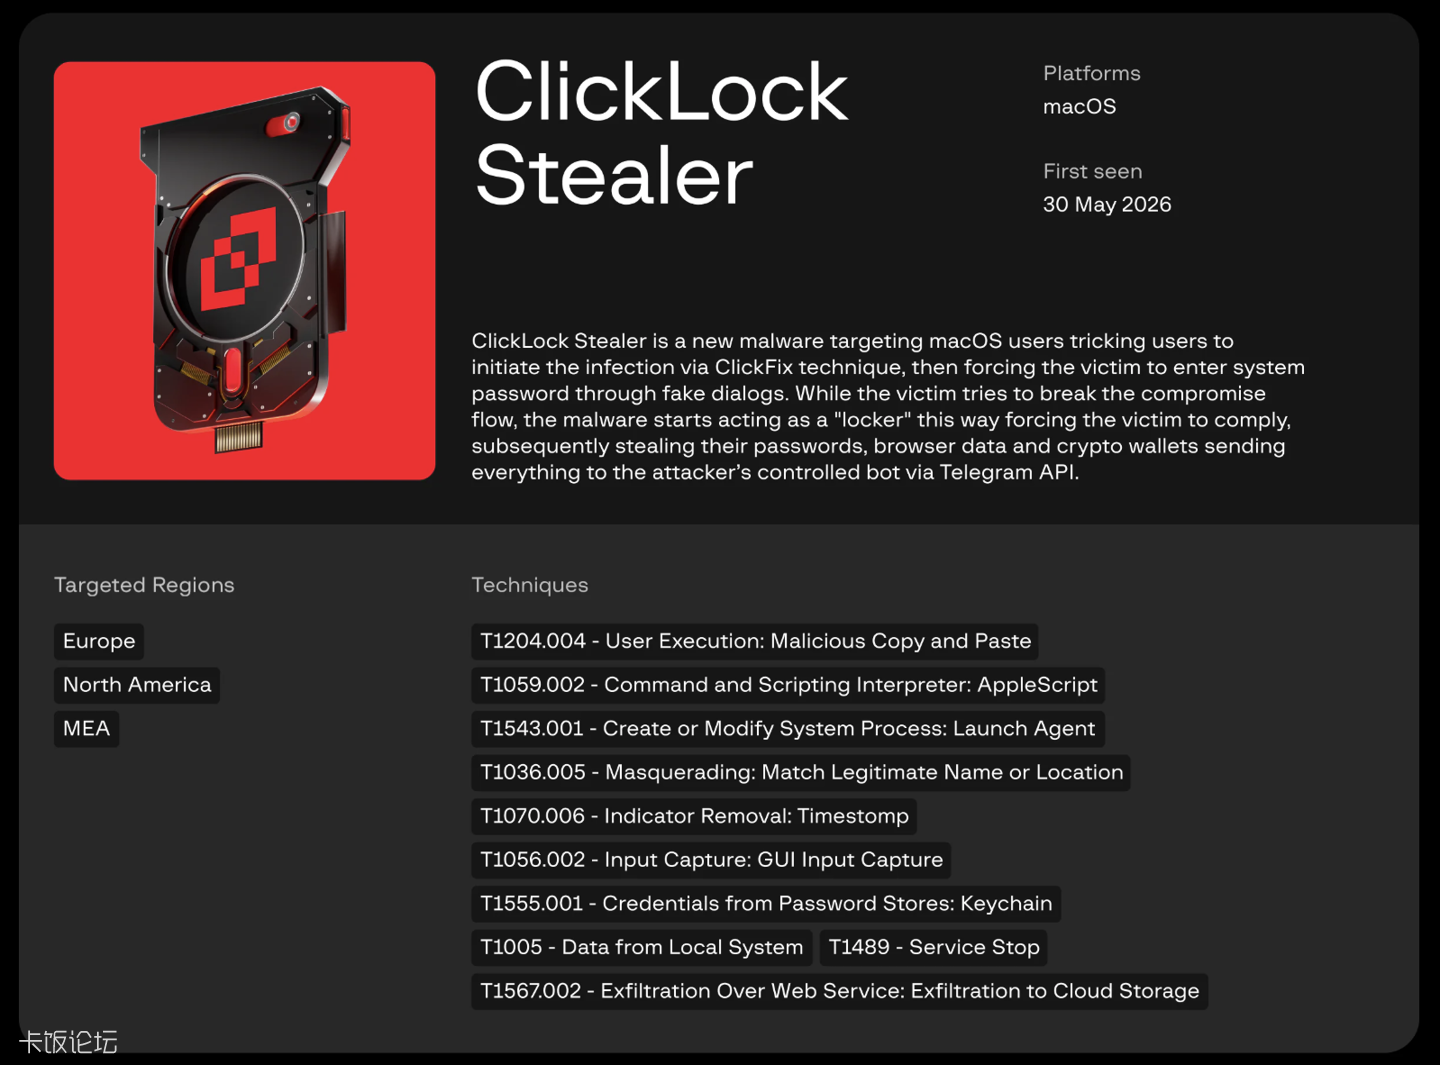
IT之家 7 月 20 日消息,安全公司 Group-IB 发文,披露了一款名为 ClickLock Stealer 的新型 macOS 勒索木马。相应木马最初于今年 5 月开始,目前已导致全球 33 个国家至少 100 名用户受到影响,其中超过一半受害者位于欧洲地区。
Group-IB 表示,ClickLock 通常会伪装成验证页面(例如山寨 Cloudflare 页面),诱导用户复制恶意命令到 macOS 终端运行,进而在受害者设备上下载运行木马。在木马运行后,受害者设备上会弹出一个伪造的 macOS 系统密码输入窗口。该窗口会显示受害者真实账户名称以及苹果 Logo,以增强可信度。
当用户输入密码后,ClickLock 会通过 macOS 本地目录服务验证密码是否正确。只有输入正确密码后,密码才会被发送至黑客控制的 Telegram 机器人;如果密码错误,ClickLock 则会继续要求用户重新输入。如果用户尝试关闭密码窗口,ClickLock 会进一步建立两个 LaunchAgent 持久化组件,使恶意木马能够在用户下次登录时自动运行。
具体来看,第一个模块会以每 0.21 秒一次的频率强制关闭 Finder、Dock、终端、活动监视器、系统设置、Spotlight 以及浏览器等应用程序,只保留密码输入窗口。该行为最长可持续约 83 小时,使用户难以正常操作设备。
第二个模块则会不断触发 macOS 真实的钥匙串授权窗口,诱导用户验证凭据,从而获取浏览器保存的密码、Cookie 以及自动填充数据。
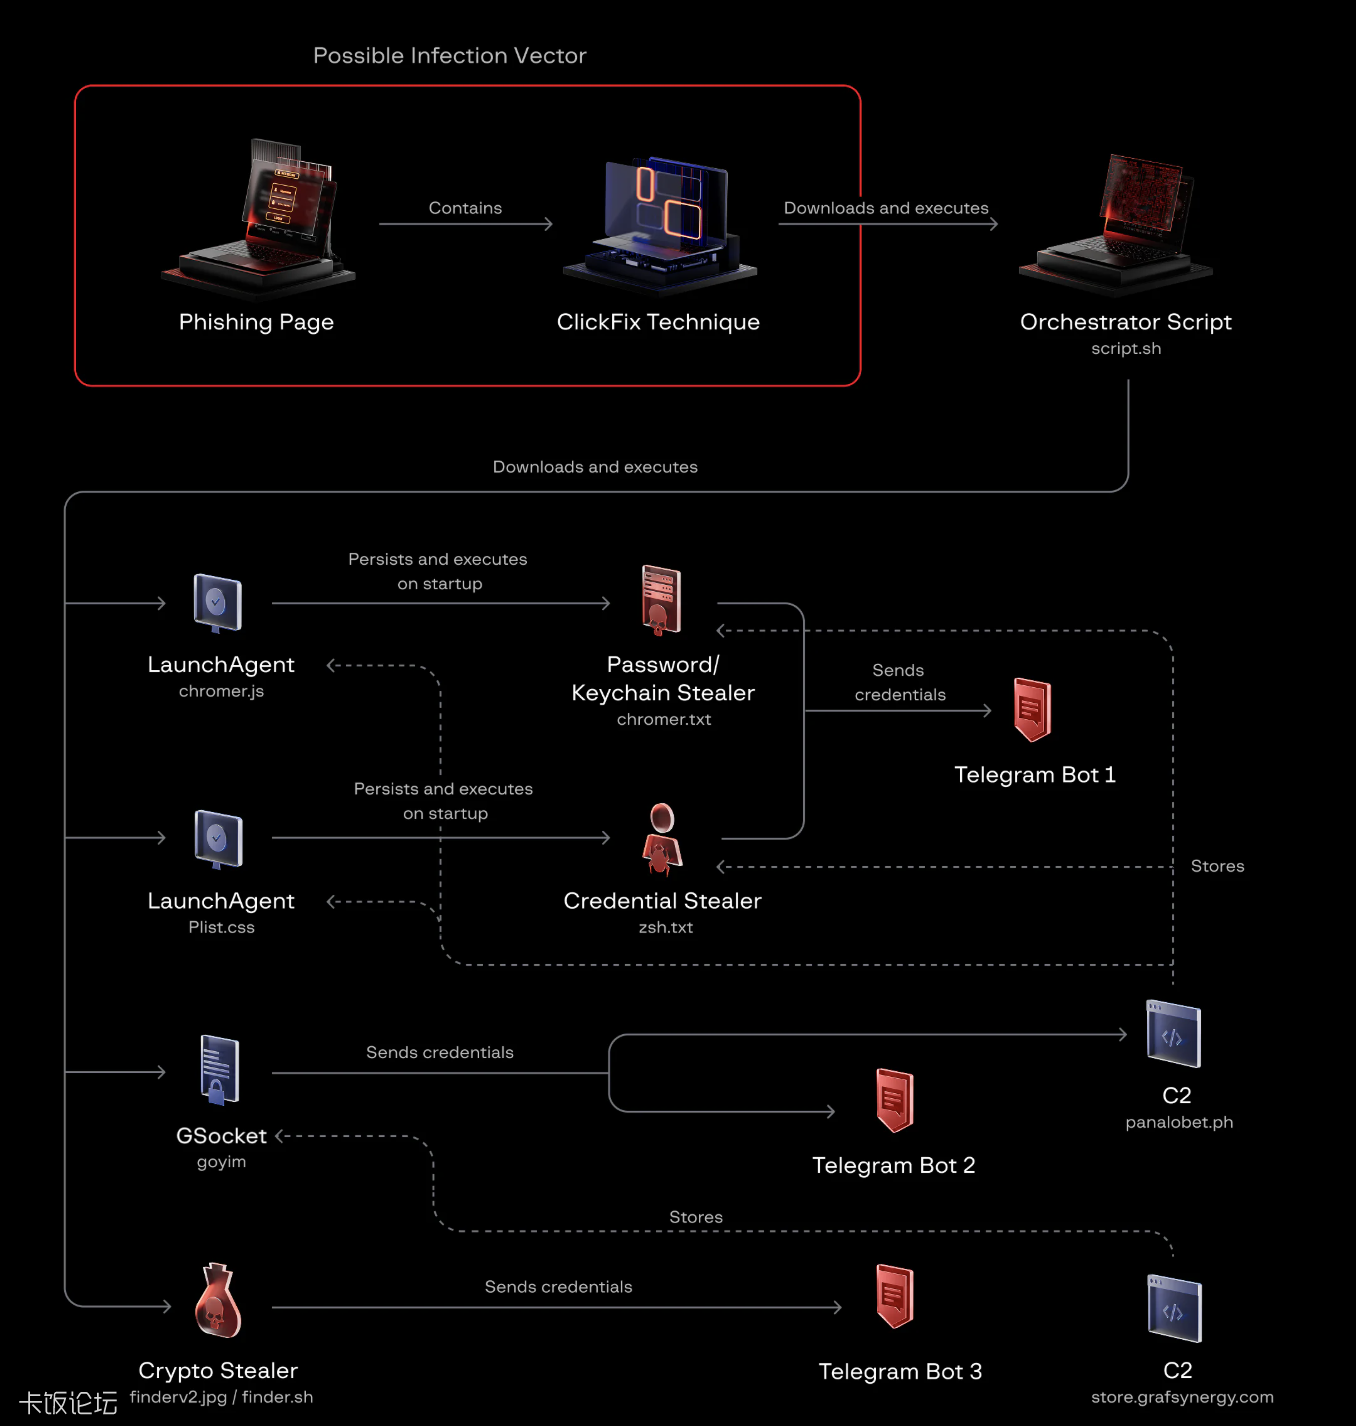
安全公司表示,除了窃取系统密码外,ClickLock 还具备大规模信息收集能力。该木马能够针对 8 款浏览器、31 个加密货币钱包浏览器扩展、7 款密码管理工具进行数据窃取,同时还会搜索 Shell 历史记录、FileZilla 配置文件以及加密货币地址等敏感信息。
安全公司提醒,任何要求用户打开终端并粘贴陌生命令的网站,都存在潜在风险。若 Mac 设备突然只剩密码窗口可操作,用户应立即强制关机,并通过安全模式重新启动系统,再由专业人员检查和清理恶意程序。
原文地址:https://www.ithome.com/0/979/086.htm
| 



 发表于 2026-7-20 19:11:56


 楼主