查看: 832|回复: 5
收起左侧

[安全行业] 请立即更新至 26.02 版本:7-Zip 被曝高危漏洞,可远程执行任意代码

[复制链接]
anyangmo
发表于 2026-7-21 18:39:55 | 显示全部楼层 |阅读模式
请立即更新至 26.02 版本:7-Zip 被曝高危漏洞,可远程执行任意代码

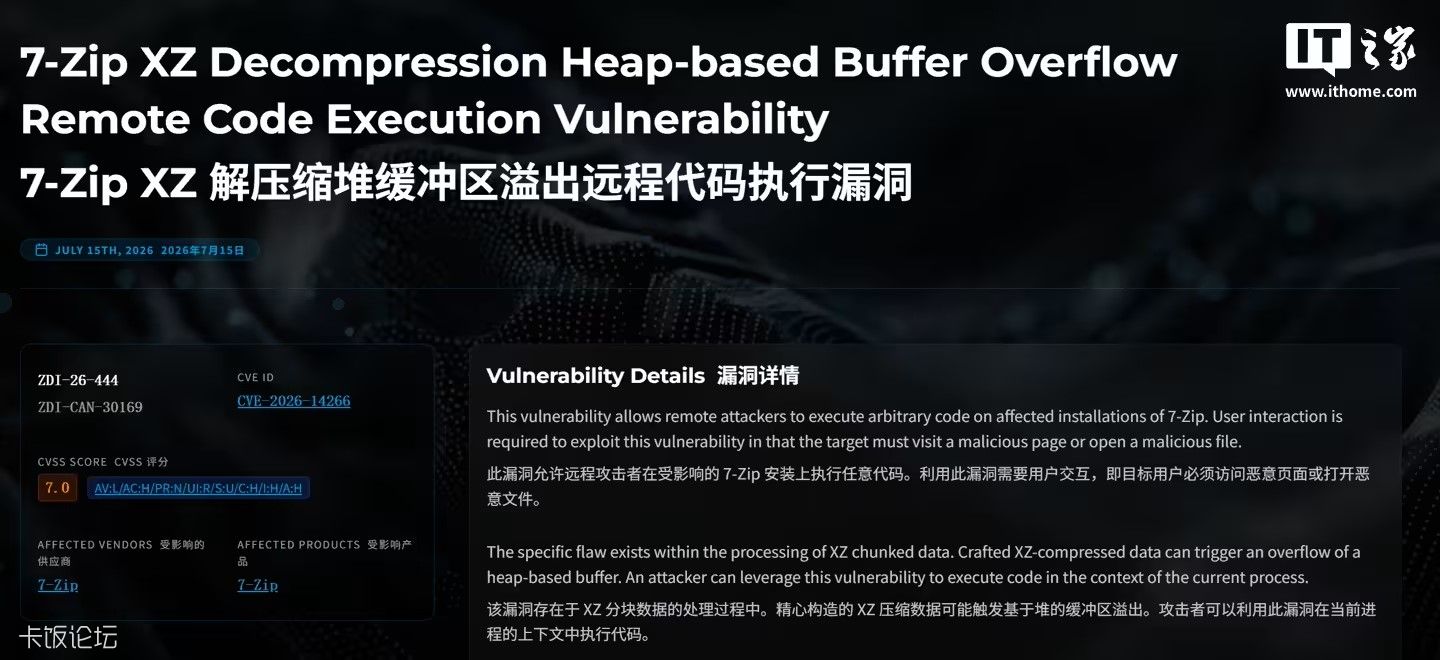
IT之家 7 月 21 日消息,安全研究机构 Zero Day Initiative 上周(7 月 15 日)提交漏洞报告称,压缩软件 7-Zip 存在一项基于堆(Heap)的缓冲区溢出漏洞,黑客可利用其远程执行任意代码。

1.jpg

据介绍,该漏洞编号为 CVE-2026-14266,CVSS 3.0 评分为 7.0 分(IT之家注:高危,满分 10 分)。


据悉,7-Zip 在处理 XZ 格式压缩文件时的分块(Chunk)数据存在部分缺陷,可能导致缓冲区溢出。攻击者只需要诱导用户打开精心构造的 XZ 压缩文件,就能成功触发漏洞,远程执行任意代码。


此外,该漏洞已于 6 月 5 日提交给 7-Zip 开发者,并在 6 月 25 日发布的 7-Zip 26.02 中完成修复。随后 ZDI 根据协调披露流程,于 7 月 15 日发出报告。仍在使用 26.02 以下版本的 7-Zip 用户应立即更新,以规避潜在的安全风险。


原文地址:https://www.ithome.com/0/979/663.htm


dreamake
发表于 2026-7-21 19:59:09 | 显示全部楼层
这种开源软件安全问题以后谁来维护?
xndd
发表于 2026-7-22 08:30:41 | 显示全部楼层
dreamake 发表于 2026-7-21 19:59
这种开源软件安全问题以后谁来维护?

官方啊,它是有人维护的
happylzyy
发表于 2026-7-22 12:16:08 | 显示全部楼层
dreamake 发表于 2026-7-21 19:59
这种开源软件安全问题以后谁来维护?

应该担心的是很多集成了7z的软件,国产居多,这些软件的官方反应通常很慢,甚至外包开发出来就没人管了。

卡巴斯基的应用漏洞扫描可以把它们扫描出来。
帐号问题
发表于 2026-7-22 15:22:45 | 显示全部楼层
已更新 v26.02 版本
anyangmo
 楼主| 发表于 2026-7-22 18:02:36 | 显示全部楼层

太好了!!!
您需要登录后才可以回帖 登录 | 快速注册

本版积分规则

手机版|杀毒软件|软件论坛| 卡饭论坛

Copyright © KaFan  KaFan.cn All Rights Reserved.

Powered by Discuz! X3.4( 沪ICP备2020031077号-2 ) GMT+8, 2026-10-31 12:58 , Processed in 0.029966 second(s), 4 queries , Redis On.

卡饭网所发布的一切软件、样本、工具、文章等仅限用于学习和研究,不得将上述内容用于商业或者其他非法用途,否则产生的一切后果自负,本站信息来自网络,版权争议问题与本站无关,您必须在下载后的24小时之内从您的电脑中彻底删除上述信息,如有问题请通过邮件与我们联系。

快速回复 客服 返回顶部 返回列表