查看: 683|回复: 0
收起左侧

[安全行业] 安全公司报告黑客利用钓鱼邮件,借“更新微软 Teams 客户端”为名传播恶意脚本

[复制链接]
anyangmo
发表于 2026-7-28 19:02:42 | 显示全部楼层 |阅读模式
安全公司报告黑客利用钓鱼邮件,借“更新微软 Teams 客户端”为名传播恶意脚本

IT之家 7 月 28 日消息,安全公司 ZeroBEC 发文,披露有黑客利用山寨微软 Teams 更新邮件进行钓鱼攻击。


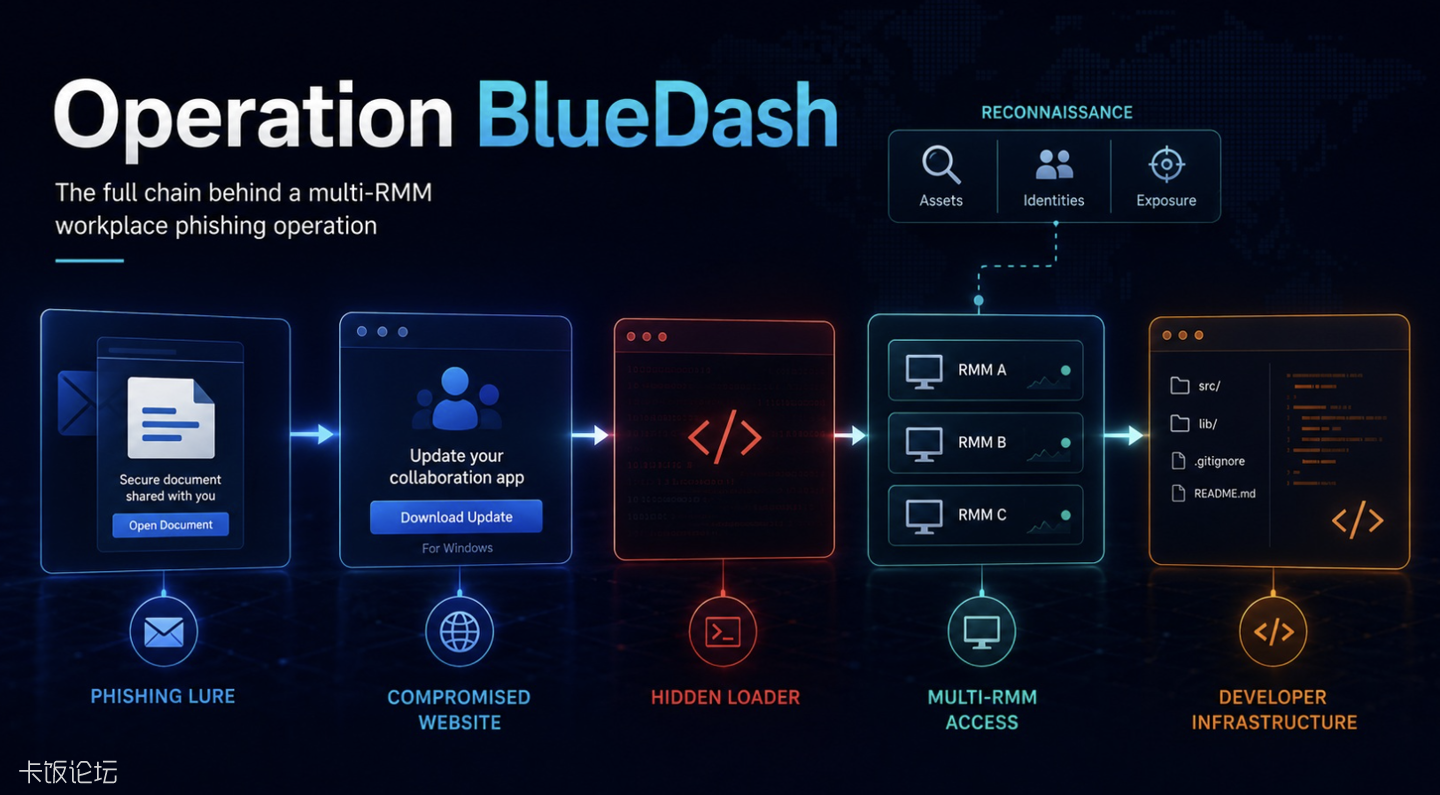
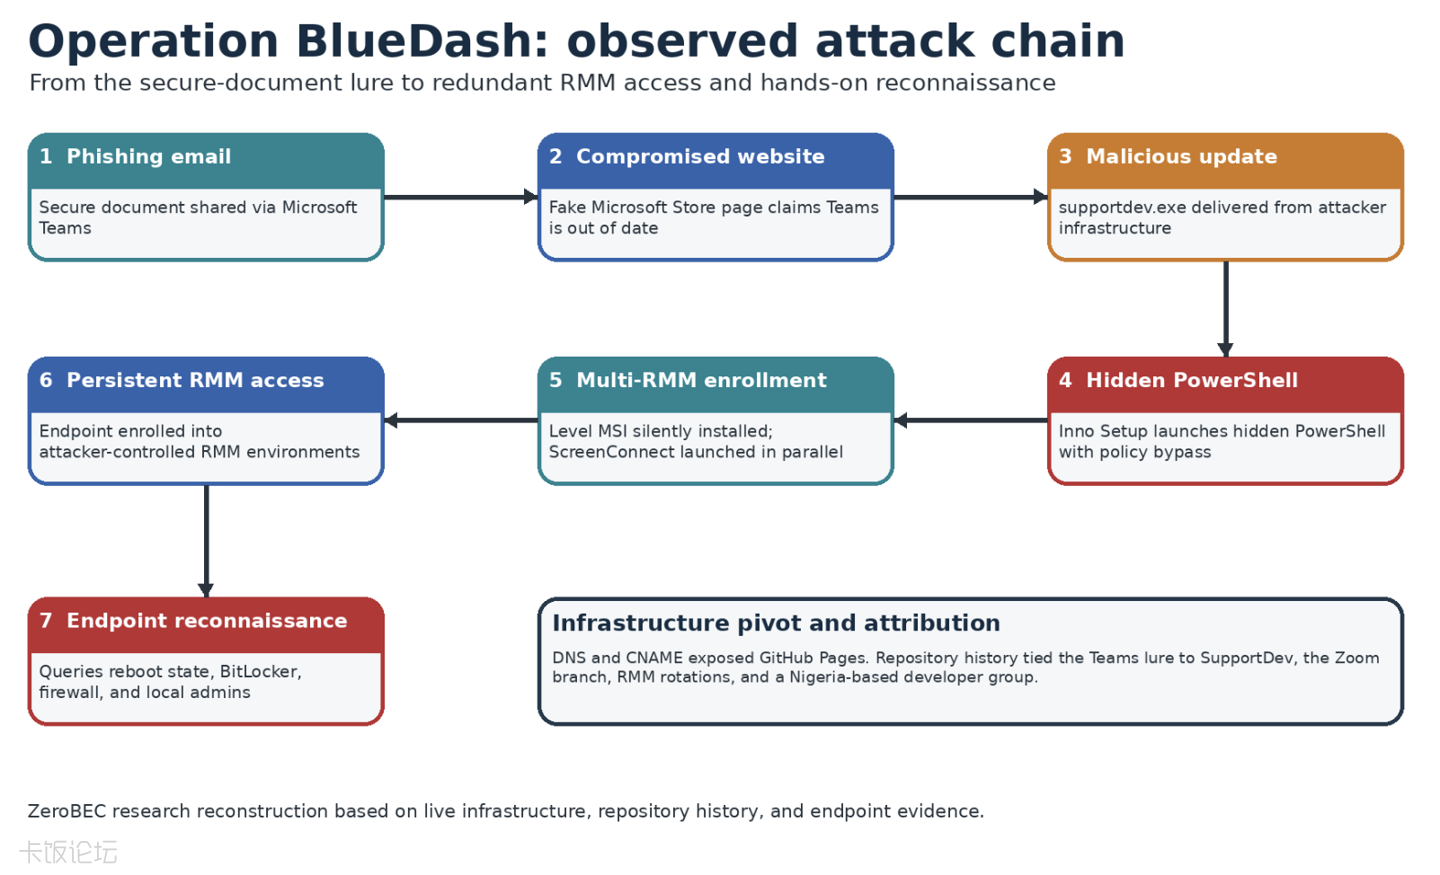
IT之家参考报道获悉,黑客首先向多个目标批量发送钓鱼邮件,声称向对方发送文件,但文件体积过大,无法直接作为附件发送,因此“改用 Teams 进行文件共享”,并建议收件人通过桌面电脑或笔记本打开链接查看。


当收件人点击链接后,会被引导至一个山寨的微软商店 Microsoft Store 页面,该页面声称用户必须更新 Teams 客户端,才能开启共享文件。


1.png


然而,用户从该网站下载的文件实际上是一款利用 Inno Setup 封装的恶意脚本“supportdev.exe”,如果收件人执行该安装程序,电脑会在隐藏窗口状态下下载合法的远程控制工具 Level RMM 以及 ConnectWise ScreenConnect,从而将受害设备变为黑客手中的“肉鸡”。


ZeroBEC 指出,黑客主要通过 Level RMM 作为访问受害设备的通道,同时部署的 ScreenConnect 则作为备用远程控制方式,以确保在主要访问路径失效时仍能维持对受感染设备的控制。


2.png


研究人员提醒,近年来黑客越来越倾向于滥用合法远程控制工具将受害者设备作为“肉鸡”,此类软件本身具备企业远程管理功能,容易绕过传统安全检测机制,以便黑客长期控制。企业用户应加强对异常远程管理工具安装行为、可疑 Teams 共享链接以及未经授权的软件部署行为的监控,以降低类似攻击风险。


原文地址:https://www.ithome.com/0/982/736.htm


您需要登录后才可以回帖 登录 | 快速注册

本版积分规则

手机版|杀毒软件|软件论坛| 卡饭论坛

Copyright © KaFan  KaFan.cn All Rights Reserved.

Powered by Discuz! X3.4( 沪ICP备2020031077号-2 ) GMT+8, 2026-10-31 12:55 , Processed in 0.032023 second(s), 4 queries , Redis On.

卡饭网所发布的一切软件、样本、工具、文章等仅限用于学习和研究,不得将上述内容用于商业或者其他非法用途,否则产生的一切后果自负,本站信息来自网络,版权争议问题与本站无关,您必须在下载后的24小时之内从您的电脑中彻底删除上述信息,如有问题请通过邮件与我们联系。

快速回复 客服 返回顶部 返回列表