查看: 1505|回复: 13
收起左侧

[求助] 文件夹权限的疑难杂症

[复制链接]
xzykgc4mc3
发表于 2026-8-7 13:07:59 | 显示全部楼层 |阅读模式
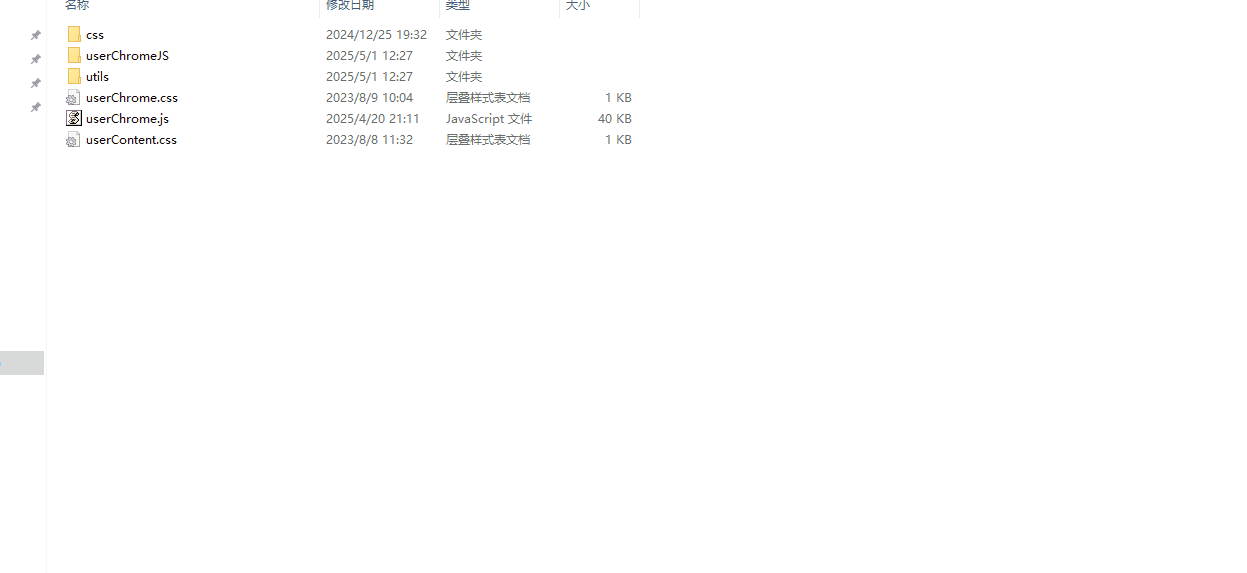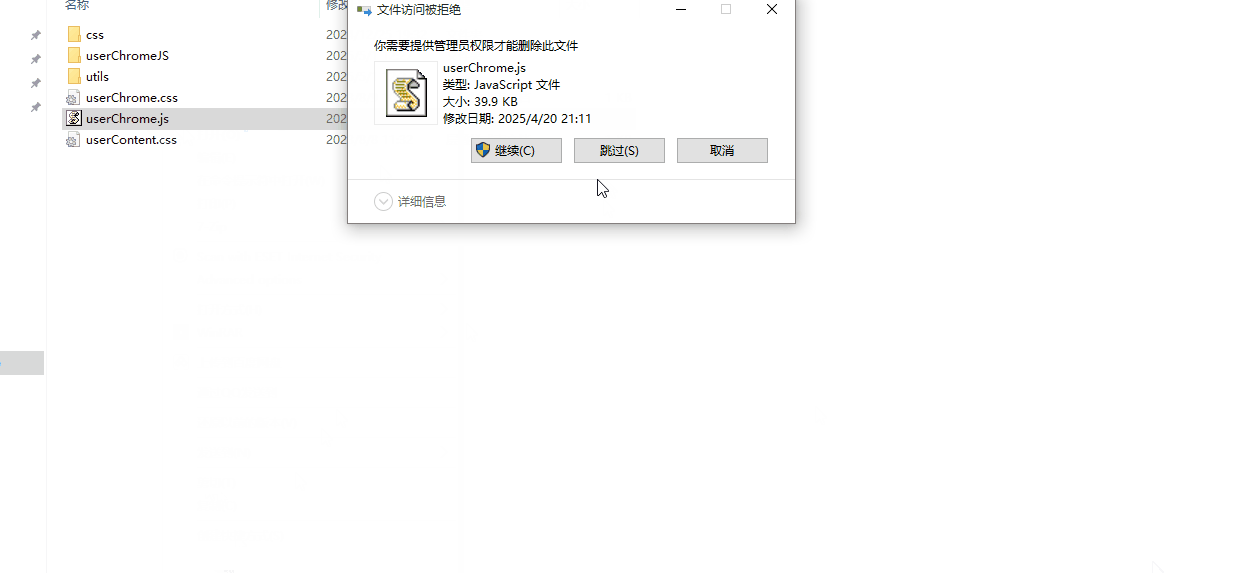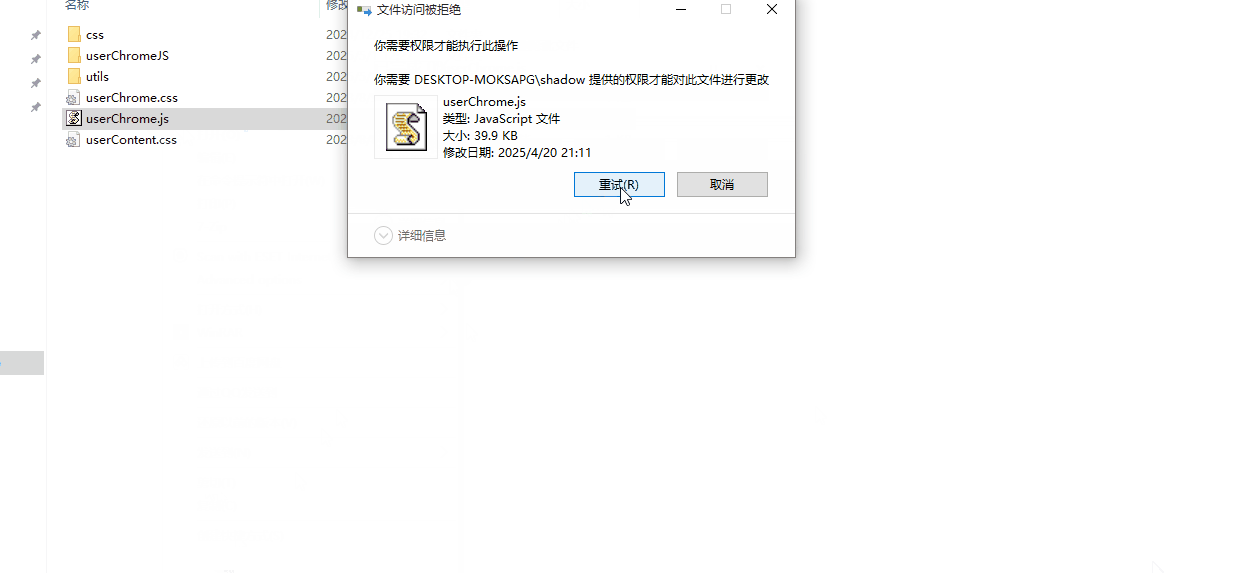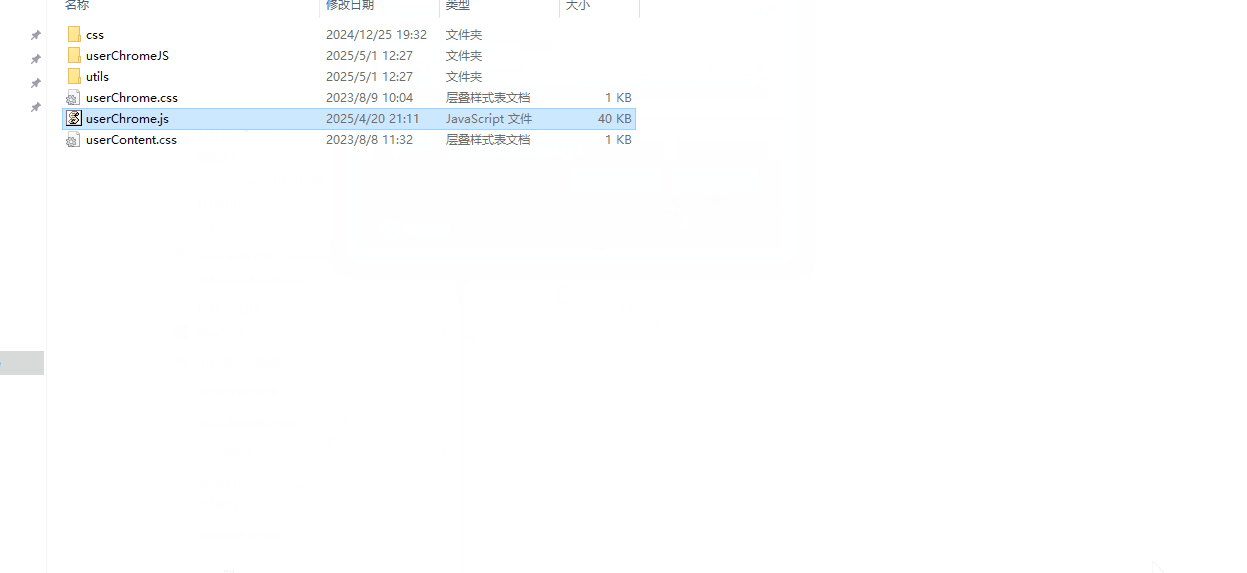
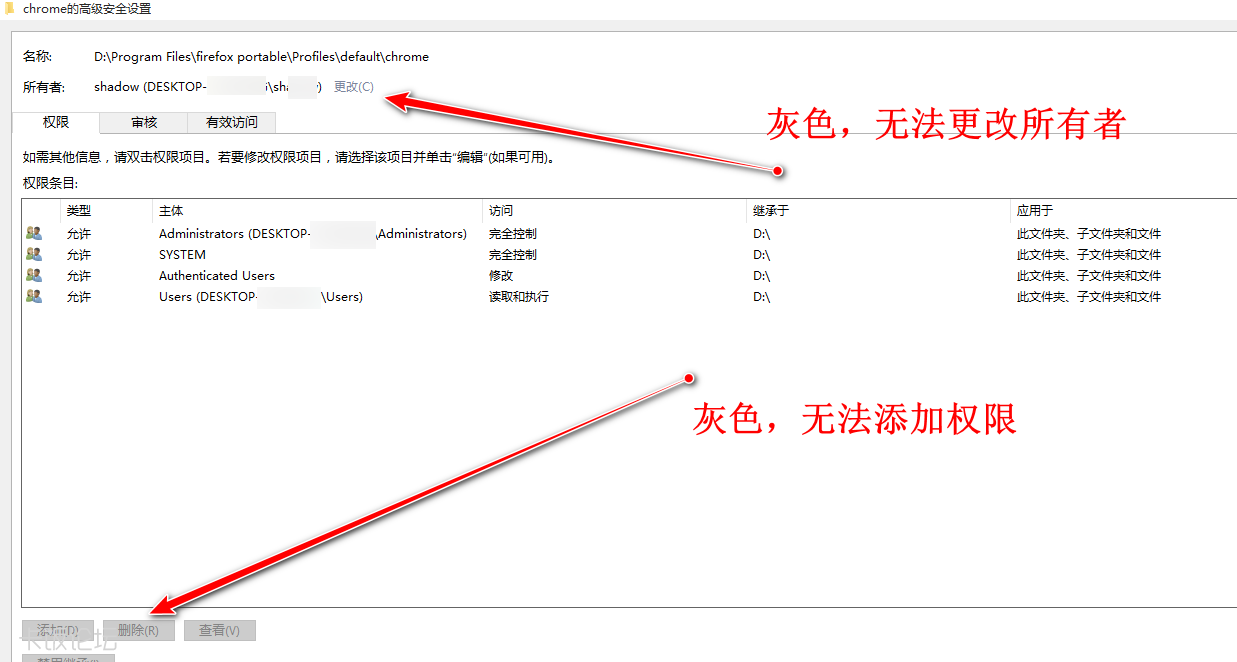
D盘火狐的配置文件目录D:\Program Files\firefox portable\Profiles\default\chrome
不知道权限哪里设置错了,还是其他问题
无法读取和写入


看了下权限设置
也没有什么特殊新增的权限,都是继承上层目录的权限
但很奇怪的是,无法更改所有者,无法增添或修改权限


请问大佬们,是可能哪里设置错误


3306-1
发表于 2026-8-7 14:02:49 | 显示全部楼层
我认为得先从顶级往下看,使用(WT/WD)类似工具导出报告
然后从(驱动/系统/策略/软件)让生成式逐项指引排查的方法

1 通过主文件表,确定上下层级权限
2 导出指定位置报告,交给生成分析
3 逐项排查可能存在限制读写的设置

评分

参与人数 1人气 +1 收起 理由
xzykgc4mc3 + 1 感谢解答: )

查看全部评分

xzykgc4mc3
 楼主| 发表于 2026-8-14 13:37:57 | 显示全部楼层
3306-1 发表于 2026-8-7 14:02
我认为得先从顶级往下看,使用(WT/WD)类似工具导出报告
然后从(驱动/系统/策略/软件)让生成式 ...

下載了WinDirStat
請問是這裏導出報告嗎。


3306-1
发表于 2026-8-14 14:29:55 | 显示全部楼层
本帖最后由 3306-1 于 2026-8-14 14:40 编辑
xzykgc4mc3 发表于 2026-8-14 13:37
下載了WinDirStat
請問是這裏導出報告嗎。

必须勾选(启用加速扫描),选择扫描位置,启动扫描
随后菜单栏里选择(文件>保存扫描结果为>确认保存)

操作步骤
  1. WinDirStat - 选择扫描磁盘

  2. 指定单个文件夹
  3. D:\Program Files\Firefox Portable\Profiles\Default\Chrome

  4. 启用加速扫描
  5. 确定

  6. 文件
  7. 保存扫描结果为
  8. 确认保存

  9. 记事本打开,或直接发给D老师,询问该文件信息为什么无法编辑或正常删除
复制代码
格式预览
  1. "名称","文件数","文件夹数","逻辑大小","物理大小","属性","修改时间","WinDirStat 属性","索引","所有者"
  2. "a:\$kafan",0,0,2560,4096,"HS",2026-08-10T14:18:53Z,0x21000008,0x0000000000000004,"NT AUTHORITY\SYSTEM"
复制代码

如果(火狐便携版)已完整压缩备份,也可以直接(文件粉碎)
随后从压缩包正常解压,让主文件表,正常重新更新相关信息

评分

参与人数 1人气 +3 收起 理由
xzykgc4mc3 + 3 感谢解答: )

查看全部评分

xzykgc4mc3
 楼主| 发表于 2026-8-18 13:22:32 | 显示全部楼层
3306-1 发表于 2026-8-14 14:29
必须勾选(启用加速扫描),选择扫描位置,启动扫描
随后菜单栏里选择(文件>保存扫描结果为>确认保存 ...

很奇怪。在影子系統下。我在D:\Program Files\目彔下新建
Firefox shadow\app
Firefox shadow\Profiles\Default\
然后把火狐解压至Firefox shadow\app下
没打开火狐前,Firefox shadow\Profiles\Default\可以编辑
但打开一次火狐后
  1. "D:\Program Files\Firefox shadow\App\firefox.exe" -profile "d:\Program Files\Firefox shadow\Profiles\default"
复制代码
结果Firefox shadow\Profiles\Default\目录就不能编辑了
3306-1
发表于 2026-8-18 15:59:06 | 显示全部楼层
xzykgc4mc3 发表于 2026-8-18 13:22
很奇怪。在影子系統下。我在D:\Program Files\目彔下新建
Firefox shadow\app
Firefox shadow\Profiles ...

有几个基础问题要弄清

1 火狐便携版来源/或制作者/或基座工具是谁
2 安全软件的类ACL工具/规则/内核驱动,是否存在
3 控制变量,重启后并清退所有非系统后台,此时5楼是否能复现
4 关于WD导出配置,仅该文件夹上下文如何,如不涉及隐私请贴出来
xzykgc4mc3
 楼主| 发表于 2026-8-18 21:51:01 | 显示全部楼层
3306-1 发表于 2026-8-18 15:59
有几个基础问题要弄清

1 火狐便携版来源/或制作者/或基座工具是谁
  1. "名称","文件数","文件夹数","逻辑大小","物理大小","属性","修改时间","WinDirStat 属性","索引"
  2. "D:\Program Files\firefox portable\Profiles\default\chrome",17,3,159865,184896,"",2025-05-01T04:27:51Z,0x30000004,0x0000000000000000
  3. "D:\Program Files\firefox portable\Profiles\default\chrome\css",2,0,7490,12288,"",2024-12-25T11:32:24Z,0x20000004,0x003F00000000A0F4
  4. "D:\Program Files\firefox portable\Profiles\default\chrome\css\autohide_bookmarks_toolbar.css.bak",0,0,2928,4096,"A",2023-08-08T13:06:39Z,0x20000008,0x003700000000B524
  5. "D:\Program Files\firefox portable\Profiles\default\chrome\css\bookmark.css.bak",0,0,4562,8192,"A",2023-08-03T02:25:30Z,0x20000008,0x003200000000A0F6
  6. "D:\Program Files\firefox portable\Profiles\default\chrome\userChrome.css",0,0,274,280,"A",2023-08-09T02:04:30Z,0x20000008,0x004300000000A0ED
  7. "D:\Program Files\firefox portable\Profiles\default\chrome\userChrome.js",0,0,40953,40960,"A",2025-04-20T13:11:02Z,0x20000008,0x016500000000DFA4
  8. "D:\Program Files\firefox portable\Profiles\default\chrome\userChromeJS",2,0,51039,53248,"",2025-05-01T04:27:51Z,0x20000004,0x003F00000000A0B1
  9. "D:\Program Files\firefox portable\Profiles\default\chrome\userChromeJS\AddonsPage_fx72.uc.js",0,0,39727,40960,"A",2025-04-20T13:11:02Z,0x20000008,0x0537000000002938
  10. "D:\Program Files\firefox portable\Profiles\default\chrome\userChromeJS\AutoCopySelectionText.uc.js",0,0,11312,12288,"A",2025-05-01T04:09:36Z,0x20000008,0x0074000000006CE7
  11. "D:\Program Files\firefox portable\Profiles\default\chrome\userContent.css",0,0,156,160,"A",2023-08-08T03:32:25Z,0x20000008,0x003600000000A0EE
  12. "D:\Program Files\firefox portable\Profiles\default\chrome\utils",10,0,59953,77960,"",2025-05-01T04:27:07Z,0x20000004,0x020700000000C5B1
  13. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\boot.sys.mjs",0,0,5208,8192,"A",2025-04-20T13:11:02Z,0x20000008,0x098C0000000025EC
  14. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\BootstrapLoader.sys.mjs",0,0,13485,16384,"A",2025-04-20T13:11:02Z,0x20000008,0x22F7000000001524
  15. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\chrome.manifest",0,0,135,136,"A",2025-04-20T13:11:02Z,0x20000008,0x02F10000000025F5
  16. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\fs.sys.mjs",0,0,15422,16384,"A",2025-04-20T13:11:02Z,0x20000008,0x01170000000026C1
  17. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\hookFunction.mjs",0,0,2425,4096,"A",2025-04-20T13:11:02Z,0x20000008,0x029B0000000026C7
  18. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\RDFDataSource.sys.mjs",0,0,13651,16384,"A",2025-04-20T13:11:02Z,0x20000008,0x01CB00000000167D
  19. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\RDFManifestConverter.sys.mjs",0,0,2909,4096,"A",2025-04-20T13:11:02Z,0x20000008,0x003600000000202F
  20. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\RemoveSignatureCheck.js",0,0,3344,4096,"A",2025-04-20T13:11:02Z,0x20000008,0x0A2E0000000023DF
  21. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\ucf.sys.mjs",0,0,851,4096,"A",2025-04-20T13:11:02Z,0x20000008,0x0AE60000000028B1
  22. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\xPref.sys.mjs",0,0,2523,4096,"A",2025-04-20T13:11:02Z,0x20000008,0x05260000000028D9
复制代码


谢谢大佬。这是WinDirStat导出的记录
感觉不如重新配置火狐好了
我用的火狐便携版工具是
https://bbs.kafan.cn/thread-1651432-1-1.html
3306-1
发表于 2026-8-20 10:40:12 | 显示全部楼层
基座工具知道了,火狐版本是多少,便携化步骤是否正确
WD记录是手动删除所有者信息了吗,重要的就是这部分

从下述信息简单分析,该软件默认情况下没有锁读写
具体没实机运行,有可能锁读写是根据配置文件决定

文件指纹
libportable Tools portable_bin exe 2026-08-19.7z
大小: 1879987 字节 : 1835 KiB
CRC32: D22ED49F
CRC64: 9201369241917563
XXH64: A67DD492D58A33AD
SHA256: bb4e815f52a7ba7e4be4f78c18e473376ed63ed928d9901ca8bdb101d7f64820
SHA3-256: 2978694b47c97da3550e1abb391459db2702117b975a8a53d0b6c0e7d824123e

libportable Tools portable_bin v9.0.9 bat 2026-08-20.7z
大小: 1755572 字节 : 1714 KiB
CRC32: 21C48029
CRC64: 22D9D4CEBA704A3D
XXH64: 783E8402240778F3
SHA256: 017f28c5e156a93a9dde3347f17d8b3926c1ed0a0487f6f938cb06addd481f32
SHA3-256: e84a16bc1c46cfca1ccd23e93d1c8b4b8376a40b9e4af5e622ab9b7d43368b91

injectpe.exe
大小: 2044928 字节 : 1997 KiB
CRC32: C831694B
CRC64: 977DC434A4E6A80A
XXH64: 48F253264E471C37
SHA256: 9d3e8bfa38c0dfb788beeb6405d7c14f0e118f79e6564244ce2de5f856645351
SHA3-256: 9fdda2efad7e2d06329dc81f3178bb876e250bec33852f83791211a7fa08229c

injectpe.bat
大小: 1740 字节 : 1 KiB
CRC32: 0DB67B22
CRC64: ED99203FA1DFD0E0
XXH64: 1CC02D22D906DA6C
SHA256: 5c0ccdec93bca2e73fdbfb434e60c2622642e3e40dfaf4315155fa00214b94d3
SHA3-256: c26757f0ec7ec85cda60f117fbb9fb255191cb7a9255d1a8310ce6d8aecb76fa

upcheck32.exe
大小: 2144768 字节 : 2094 KiB
CRC32: 7D809206
CRC64: E127366A814FA412
XXH64: B6710CD52E6762E3
SHA256: bb776d570d686450b23d24e593a76dbad860cc6cf0be7033b98b2f6605d81ebb
SHA3-256: df1e4fcbf5c8bb0988f6658bc26ae40cf1219d18b76868e769448235272a2fee

portable32.dll
大小: 105984 字节 : 103 KiB
CRC32: 0E6A11CB
CRC64: 15EAF167B5D3DCB7
XXH64: FE87BD3C6EBCE064
SHA256: f5085e4dca6e1173393fadf4f1460b52979c539033496ce2541428532da95553
SHA3-256: 331da2d1ba57086a3513ac176db262c20637c939a0e119e23bfc89d1ef212376

upcheck64.exe
大小: 2707456 字节 : 2644 KiB
CRC32: 78CFBFF9
CRC64: C1B2E62480C58C7F
XXH64: 6FE0D85F15D1C08D
SHA256: 9c38386907626d2dcf14bec2acaefb6252608b4d2bbbaa8e4faf70960cea16fd
SHA3-256: 505c586d79d3f201465a6086197ceb0db6902bd3ab97f96955178645655eda20

portable64.dll
大小: 116224 字节 : 113 KiB
CRC32: 827335BC
CRC64: 38FB93C45E939DD4
XXH64: F26D7A28D5480D5B
SHA256: 7bb53bda91d91e98f510571eb7b1dafb3320bb5384fe93cf0a19d7ec3d921b8e
SHA3-256: 8dfd18e6835202a6b7986738ea8fb5fad436d14018e7391fd2117a84e8cd5072

portable(example).ini
大小: 6473 字节 : 6 KiB
CRC32: 20DF1F04
CRC64: 6B47AF88D81DCD9C
XXH64: 0711E15D28D4A833
SHA256: 75505cffacf666b1e928e4ed131848f6322f0bda42a63589e3cd157fd3381e76
SHA3-256: b5c1f7906e8703f9f24a9e290feb77c046648f3591b06a97b60c755d7b9666af

文件目录
  1. injectpe.exe #C831694B,Injecting DLL into firefox browser,1.0.0.100,2026-08-18 13:42:04
  2. ├── upcheck32.exe #7D809206,Checks to see if an update for lceweasel is available,1.6.0.100,2026-08-18 13:38:50
  3. ├── portable32.dll #0E6A11CB,Portable DLL for Mozilla by adonais,9.0.9.100,2026-08-18 13:40:00
  4. ├── upcheck64.exe #78CFBFF9,Checks to see if an update for lceweasel is available,1.6.0.100,2026-08-18 13:36:14
  5. ├── portable64.dll #827335BC,Portable DLL for Mozilla by adonais,9.0.9.100,2026-08-18 13:39:12
  6. └── portable(example).ini #20DF1F04,2026-08-11 15:40:02

  7. libportable Tools portable_bin v9.0.9 2026-08-20.7z
  8. ├── injectpe.bat #0DB67B22,2026-08-20 22:55:52
  9. ├── upcheck32.exe #7D809206
  10. ├── portable32.dll #0E6A11CB
  11. ├── upcheck64.exe #78CFBFF9
  12. ├── portable64.dll #827335BC
  13. └── portable(example).ini #20DF1F04
复制代码
使用方法
  1. 下载 portable_bin.7z, 把 injectpe.exe 解压到 firefox 安装目录下.
  2. 运行 injectpe.exe!!!

  3. 运行成功后目录下会增加 portable32{64}.dll 与 portable(example).ini 文件, 自动删除注入器.
  4. ok, 现在可以启动浏览器了.

  5. 原理说明:
  6. 此软件使用的是静态注入 PE ,改写输入表加载自定义的 dll 文件.通过 dll 文件实现便携式功能.

  7. 默认注入的就是 mozglue.dll
复制代码
工具特性
  1. 1, 防止全局钩子注入.
  2. 2, 防止部分 api hook.
  3. 3, 防止firefox远程溢出攻击 ( flash 与 java 插件实行注入保护).
  4. 4, 老板键支持.
  5. 4, 便携式支持.
  6. 5, 支持启动/关闭第三方进程.
  7. 6, 支持进程平衡调节.
  8. 7, 禁止通过扫描注册表安装扩展与插件.
  9. 8, 支持自动激活标签页,鼠标右键关闭标签页等.
  10. 9, 支持第三方编译版本的自动更新.
复制代码
调试符号
  1. D:\browser\upcheck-git\Release\upcheck32.pdb
  2. D:\browser\upcheck-git\Release\upcheck64.pdb
复制代码
参考编译
  1. injectpe.exe
  2. MS Visual C++ v.14.00 - 2015 (E8) - no sec. Cab.7z.Zip [ Win Vista ] - [ PE Header Rust/LLVM compiler ]

  3. upcheck32.exe
  4. MS Visual C++ v.14.39 - 2024 (E8) - no sec. Cab.7z.Zip [ Win Vista ] [Deb. 02]

  5. portable32.dll
  6. MS Visual C++ v.7.10 - DLL (55 8B) - 14.00 - Visual Studio 2015  [ Win Vista ] 2026-08-18  , EX : 06 functions  - [ PE Header Rust/LLVM compiler ]

  7. upcheck64.exe
  8. x64 Microsoft Visual C++ v14.39 - 2024 - (exe 4883EC28-48) - [ Deb : 02  C++ CodeView ]  - no sec. Cab.7z.Zip [ Win Vista ] [Deb. 02]  - Name : Checks to see if an update for Iceweasel is available..

  9. portable64.dll
  10. x64 Microsoft Visual C++ v14.00 - 2015 - (DLL 4889..24)  - no sec. Cab.7z.Zip [ Win Vista ] -  , EXP : 06 functions ,  [ PE Header can be Rust/LLVM/GCC Mingw compiler  ] - Name : Portable DLL for Mozilla by adonais.
复制代码
命令脚本
  1. @echo off
  2. if exist "%~dp0firefox.exe" (echo.) && if exist "%~dp0mozglue.dll" (
  3. echo 已找到需要注入的文件firefox.exe.
  4. goto platform
  5. ) else (
  6. echo 没找到相关文件,请把程序放入浏览器的安装目录执行.
  7. goto eof
  8. )

  9. :platform
  10. if exist "%~dp0upcheck.exe" del /s/q "%~dp0upcheck.exe" 2>nul 1>nul
  11. if exist "%~dp0upcheck32.exe" (
  12.     upcheck32.exe -file 2>nul
  13. ) else (
  14.     if exist "%~dp0upcheck64.exe" upcheck64.exe -file 2>nul
  15. )
  16. if "%errorlevel%"=="32" set bits=32&goto x86
  17. if "%errorlevel%"=="64" set bits=64&goto x64
  18. goto eof

  19. :x86
  20. @echo ***********************************************************************
  21. @echo *                程序自动注入32位的firefox浏览器                      *
  22. @echo ***********************************************************************
  23. echo+
  24. @pause .
  25. if exist "%~dp0upcheck32.exe" rename upcheck32.exe upcheck.exe 2>nul
  26. goto runing

  27. :x64
  28. echo+
  29. @echo ***********************************************************************
  30. @echo *                程序自动注入64位的firefox浏览器                      *
  31. @echo ***********************************************************************
  32. echo+
  33. @pause .
  34. if exist "%~dp0upcheck64.exe" rename upcheck64.exe upcheck.exe 2>nul

  35. :runing
  36. if exist "%~dp0upcheck.exe" upcheck.exe -dll 2>nul
  37. if "%errorlevel%"=="0" echo 注入成功,请仔细阅读README和portable(example).ini文件!&goto eof
  38. echo 程序注入失败, 请参考错误信息, 或许你之前注入过.

  39. :eof
  40. pause .
  41. @del /s/q setdll*.exe 2>nul 1>nul
  42. if "%bits%"=="32" del /s/q portable64.dll upcheck64.exe 2>nul 1>nul
  43. if "%bits%"=="64" del /s/q portable32.dll upcheck32.exe 2>nul 1>nul
  44. if not exist %~dp0portable.ini copy /y %~dp0portable(example).ini %~dp0portable.ini 2>nul 1>nul
  45. @del /q %0 2>nul 1>nul
复制代码
示例文件
  1. ;SafeEx                     --安全增强(0 不启用 1 启用)
  2. ;Portable                   --便携式(0 不启用 1 启用)
  3. ;EnableWhiteList            --启用白名单,最严格的安全策略(0 不启用 1 启用)
  4. ;PortableDataPath           --配置文件目录所在,支持相对路径
  5. ;Bosskey                    --老板键配置,参见attach字段的说明
  6. ;ProxyExe                   --随浏览器启动的进程,参见attach字段的说明
  7. ;DisableScan                --禁止扫描注册表的扩展与插件(0 浏览器默认 1 禁止扫描)
  8. ;OnTabs                     --启用定制的标签页功能(0 不启用 1 启用)
  9. ;Update                     --启用自动更新(0 不启用 1 启用)
  10. ;DisableExtensionPortable   --配置目录变更时扩展状态(0 便携化, 重写扩展路径 1 不重写扩展路径 151及以上版本不适用)
  11. ;EnableUBO                  --浏览器启动时安装ublock origin扩展(0 不启用 1 启用), 仅支持Iceweasel
  12. ;DownloadTaskOver           --Upcheckdownload脚本相关(0 弹出下载窗口时才接管下载器 1 完全接管下载器), 仅支持Iceweasel
  13. ;更多支持见 ( https://bbs.kafan.cn/thread-1544991-1-1.html )
  14. [General]
  15. SafeEx=
  16. Portable=1
  17. EnableWhiteList=0
  18. PortableDataPath=../Profiles
  19. CreateCrashDump=0
  20. Bosskey=
  21. ProxyExe=
  22. DisableScan=0
  23. OnTabs=0
  24. Update=1
  25. DisableExtensionPortable=0
  26. EnableUBO=0
  27. DownloadTaskOver=

  28. ;会自动导入本段下方的环境变量以获得浏览器的高级功能
  29. ;TmpDataPath为自定义临时文件路径(包括网页缓存与mozilla临时文件,需设置Portable=1)
  30. [Env]
  31. TmpDataPath=

  32. ;模块与进程白名单( <=16 ),支持通配符匹配与环境变量
  33. ;如需启用请删除前面的";"符号
  34. [whitelist]
  35. Path1=%ProgramFiles%\Internet Explorer\iexplore.exe
  36. ;Path2=c:\windows\system32\cmd.exe
  37. ;Path3=*xThunder.exe
  38. ;Path4=*opentext22.dll
  39. ;Path5=*WordStrokeHelper32.dll
  40. ;Path6=*AM32-*.dll
  41. ;Path7=../local/goagent.exe
  42. ;Path8=
  43. ;Path9=
  44. ;Path10=

  45. ;当 Bosskey=1 时生效,如果下面的值设置出错或未设置,默认老板键为(Ctrl+Shift+~)
  46. ;Hotkey设置必须是虚拟键码(Virtual Key Codes)的十进制格式,以+号分开
  47. ;例如, 02+192 (热键为 Ctrl+~)  02+04+188 (热键为 Ctrl+Shift+,)
  48. ;关于ExPath, 当ProxyExe=1时启动ExPath下的进程, 逗号后面是标志位, 取值范围 0 - 5
  49. ;0代表尽可能的隐藏进程; 1, 最小化启动; 2, 正常启动; 3, 关闭浏览器时不退出此进程
  50. ;3同时表示为(0 + 3), 隐藏启动 + 关闭浏览器时不退出此进程. 4, 5 以此类推
  51. [attach]
  52. Hotkey=
  53. ExPath=../local/goagent.exe,0

  54. ;当OnTabs=1时,可设置下面的一些标签页功能(需浏览器保持accessibility.force_disabled为默认值0)
  55. ;mouse_time为鼠标停留在标签页上的时间(毫秒)(0 不启用鼠标悬停功能)
  56. ;double_click_close为鼠标左键双击关闭标签页(0 不启用 1 启用)
  57. ;double_click_new为鼠标左键双击标签栏时新建标签页(0 不启用 1 启用)
  58. ;mouse_hover_close为鼠标悬停在关闭按钮时关闭标签页(0 不启用 1 启用)
  59. ;mouse_hover_new为鼠标悬停在新建按钮时新建标签页(0 不启用 1 启用)
  60. ;right_click_close为鼠标右键单击标签时关闭标签页(0 不启用 1 启用)
  61. ;right_click_recover为鼠标右键单击标签栏空白处时恢复标签页(0 不启用 1 启用)
  62. ;left_click_close为鼠标左键单击时关闭标签页,double_click_close同时启用才有效
  63. ;可以在标签切换时单击, 同时, 它可以让双击关闭标签更有效果(0 不启用 1 启用)
  64. [tabs]
  65. mouse_time=200
  66. double_click_close=
  67. double_click_new=
  68. mouse_hover_close=
  69. mouse_hover_new=
  70. right_click_close=1
  71. right_click_recover=
  72. left_click_close=

  73. ;Aria2c下载设置, 仅支持Iceweasel
  74. ;path, aria2c文件路径所在, 不要填入其他的参数. 这里的相对路径是相对于浏览器安装目录, 如果你使用远程RPC下载, 此处留空
  75. ;arg, 我编译的版本此处不要填入.它会自动加载进程目录下的aria2.conf, 同时内置了Aria2Ng, 支持默认的cookie文件传入
  76. ;arg, 如果你使用其他版本, rpc下载时, 此次写入--conf=<aria2.conf绝对路径>, 不支持cookies, 你需要测试rpc是都能够正常启动
  77. ;arg, 当downloadUpcheck调用aria2c命令行下载时, 你可以在此处填入额外的命令行参数. 例如, --user-agent=curl/8.17.0
  78. ;rpc, 如果启用, 此处填入rpc地址, 你必须在aria2.conf设置好了enable-rpc=true
  79. ;secret, 如果设置了RPC密钥, 此处填入密钥, 同时aria2.conf也设置好了rpc-secret
  80. ;nohide, 当不启用rpc时, 调用aria2c会隐藏命令界面, 此处你可以设置不隐藏. rpc启用时无效
  81. ;close, 如果启用了rpc, 浏览器退出时会为你自动关闭aria2c, 注意, 如果你还有文件下载, 将会中断
  82. [aria2]
  83. path=../Aria2/aria2c.exe
  84. arg=
  85. rpc=http://127.0.0.1:6800/jsonrpc
  86. secret=
  87. nohide=
  88. close=

  89. ;安装userChromejs环境以及Downloadupchek脚本的默认远程地址, 仅支持Iceweasel
  90. [chrome]
  91. uc_url=https://sourceforge.net/projects/libportable/files/Iceweasel/userchrome.7z/download
  92. dl_url=https://sourceforge.net/projects/libportable/files/Iceweasel/downloadupchek.7z/download
  93. dl32_url=https://sourceforge.net/projects/libportable/files/Iceweasel/downloadupchek32.7z/download
  94. mg_url=https://sourceforge.net/projects/libportable/files/Iceweasel/scripts/win32/mousegestures.7z/download
  95. ap_url=https://sourceforge.net/projects/libportable/files/Iceweasel/scripts/win32/addonspage.7z/download

  96. ;此区段为自动更新配置,如果启用自动更新,请确保此区段存在
  97. ;upcheck.exe为辅助更新程序,请确保它存在于浏览器的安装目录
  98. ;upcheck.exe每24小时随浏览器启动一次,并不会常驻内存
  99. ;url为更新服务器所在,由开发者设置,不要随意变更
  100. ;msg为更新准备好后的提示消息,如果不需要提示,请设为空
  101. ;faster为gh-  的sourceforge加速服务, 建议中国国内用户开启此选项. 一定程度上可解决sourceforge下载失败的问题
  102. [update]
  103. url=https://sourceforge.net/projects/libportable/files/Iceweasel/update_info.txt/download
  104. msg=Download Complete! The update is being applied at the next startup.\nI hope you feel satisfied ^_^
  105. ;faster=https://gh-  .org/sourceforge

  106. ;此区段为自动更新进程的  配置,支持https,   ,
  107. ;addr的格式, 例如, https://127.0.0.1:1080 或者   ://127.0.0.1:1080
  108. ;user的格式为用户名:密码
  109. [  ]
  110. ;addr=http://127.0.0.1:1080
  111. ;user=test:12345678
复制代码

新版程序
https://virusscan.jotti.org/zh-CN/filescanjob/1uyxofz87d
https://fenxi.antiy.cn/#/entirety/file/searchResult?hash=a39c6ceee56149f8f85df41a87c97722
https://sandbox.ti.qianxin.com/sandbox/page/detail?type=file&id=AaAc2eXVONZSmF3-2KDf
https://virus.cverc.org.cn/#/entirety/file/searchResult?hash=a39c6ceee56149f8f85df41a87c97722
https://www.virscan.org/report/9d3e8bfa38c0dfb788beeb6405d7c14f0e118f79e6564244ce2de5f856645351
https://www.virustotal.com/gui/file/9d3e8bfa38c0dfb788beeb6405d7c14f0e118f79e6564244ce2de5f856645351
https://s.threatbook.com/report/file/9d3e8bfa38c0dfb788beeb6405d7c14f0e118f79e6564244ce2de5f856645351
https://sandbox.qianxin.com/tq/report/toNewReport.do?rid=a476fbb2ee44437babebe993081ac1fc&sk=58242717
https://opentip.kaspersky.com/9D3E8BFA38C0DFB788BEEB6405D7C14F0E118F79E6564244CE2DE5F856645351/results?tab=upload

命令脚本
https://virusscan.jotti.org/zh-CN/filescanjob/plya192px9
https://fenxi.antiy.cn/#/entirety/file/searchResult?hash=40021cacf9a84feaa03ee6ab18483769
https://sandbox.ti.qianxin.com/sandbox/page/detail?type=file&id=AaAc5ZRwONZSmF3-2KPI
https://virus.cverc.org.cn/#/entirety/file/searchResult?hash=40021cacf9a84feaa03ee6ab18483769
https://www.virscan.org/report/811145d89db7e55b994ac7e5fbb02fb2c42a3d6e2780aad282bf7562384bd550
https://www.virustotal.com/gui/file/811145d89db7e55b994ac7e5fbb02fb2c42a3d6e2780aad282bf7562384bd550
https://sandbox.qianxin.com/tq/report/toNewReport.do?rid=16a26fb28cf65c84a1c5f1315b387f47&sk=47225383
https://s.threatbook.com/report/file/811145d89db7e55b994ac7e5fbb02fb2c42a3d6e2780aad282bf7562384bd550
https://opentip.kaspersky.com/811145D89DB7E55B994AC7E5FBB02FB2C42A3D6E2780AAD282BF7562384BD550/results?tab=upload

评分

参与人数 1人气 +2 收起 理由
xzykgc4mc3 + 2 感谢解答: )

查看全部评分

xzykgc4mc3
 楼主| 发表于 2026-8-20 20:15:14 | 显示全部楼层
3306-1 发表于 2026-8-20 10:40
基座工具知道了,火狐版本是多少,便携化步骤是否正确
WD记录是手动删除所有者信息了吗,重要的就是这部 ...

謝謝大佬。是WinDirStat默认没有记录所有者
我更改设置后,再扫描,结果如下
火狐版本是153.0.4,便携版步骤没错。无非就是injectpe.exe,放置于火狐firefox.exe目录下,然后运行。
上次我在影子系统测试时,新建了一个新的火狐目录,这个新目录,是没有经过便携化的,但是我运行如下快捷方式
  1. "D:\Program Files\firefox shadow\App\firefox.exe" -profile "d:\Program Files\firefox shadow\Profiles\default"
复制代码
然后,好像配置文件夹下的文件又被锁定了,连读取都不行


  1. "名称","文件数","文件夹数","逻辑大小","物理大小","属性","修改时间","WinDirStat 属性","索引","所有者"
  2. "D:\Program Files\firefox portable\Profiles\default\chrome",17,3,159865,184896,"",2025-05-01T04:27:51Z,0x30000004,0x0000000000000000,"DESKTOP-MOKSAPG\shadow"
  3. "D:\Program Files\firefox portable\Profiles\default\chrome\css",2,0,7490,12288,"",2024-12-25T11:32:24Z,0x20000004,0x003F00000000A0F4,"DESKTOP-MOKSAPG\shadow"
  4. "D:\Program Files\firefox portable\Profiles\default\chrome\css\autohide_bookmarks_toolbar.css.bak",0,0,2928,4096,"A",2023-08-08T13:06:39Z,0x20000008,0x003700000000B524,"DESKTOP-MOKSAPG\shadow"
  5. "D:\Program Files\firefox portable\Profiles\default\chrome\css\bookmark.css.bak",0,0,4562,8192,"A",2023-08-03T02:25:30Z,0x20000008,0x003200000000A0F6,"DESKTOP-MOKSAPG\shadow"
  6. "D:\Program Files\firefox portable\Profiles\default\chrome\userChrome.css",0,0,274,280,"A",2023-08-09T02:04:30Z,0x20000008,0x004300000000A0ED,"DESKTOP-MOKSAPG\shadow"
  7. "D:\Program Files\firefox portable\Profiles\default\chrome\userChrome.js",0,0,40953,40960,"A",2025-04-20T13:11:02Z,0x20000008,0x016500000000DFA4,"DESKTOP-MOKSAPG\shadow"
  8. "D:\Program Files\firefox portable\Profiles\default\chrome\userChromeJS",2,0,51039,53248,"",2025-05-01T04:27:51Z,0x20000004,0x003F00000000A0B1,"DESKTOP-MOKSAPG\shadow"
  9. "D:\Program Files\firefox portable\Profiles\default\chrome\userChromeJS\AddonsPage_fx72.uc.js",0,0,39727,40960,"A",2025-04-20T13:11:02Z,0x20000008,0x0537000000002938,"DESKTOP-MOKSAPG\shadow"
  10. "D:\Program Files\firefox portable\Profiles\default\chrome\userChromeJS\AutoCopySelectionText.uc.js",0,0,11312,12288,"A",2025-05-01T04:09:36Z,0x20000008,0x0074000000006CE7,"DESKTOP-MOKSAPG\shadow"
  11. "D:\Program Files\firefox portable\Profiles\default\chrome\userContent.css",0,0,156,160,"A",2023-08-08T03:32:25Z,0x20000008,0x003600000000A0EE,"DESKTOP-MOKSAPG\shadow"
  12. "D:\Program Files\firefox portable\Profiles\default\chrome\utils",10,0,59953,77960,"",2025-05-01T04:27:07Z,0x20000004,0x020700000000C5B1,"DESKTOP-MOKSAPG\shadow"
  13. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\boot.sys.mjs",0,0,5208,8192,"A",2025-04-20T13:11:02Z,0x20000008,0x098C0000000025EC,"DESKTOP-MOKSAPG\shadow"
  14. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\BootstrapLoader.sys.mjs",0,0,13485,16384,"A",2025-04-20T13:11:02Z,0x20000008,0x22F7000000001524,"DESKTOP-MOKSAPG\shadow"
  15. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\chrome.manifest",0,0,135,136,"A",2025-04-20T13:11:02Z,0x20000008,0x02F10000000025F5,"DESKTOP-MOKSAPG\shadow"
  16. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\fs.sys.mjs",0,0,15422,16384,"A",2025-04-20T13:11:02Z,0x20000008,0x01170000000026C1,"DESKTOP-MOKSAPG\shadow"
  17. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\hookFunction.mjs",0,0,2425,4096,"A",2025-04-20T13:11:02Z,0x20000008,0x029B0000000026C7,"DESKTOP-MOKSAPG\shadow"
  18. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\RDFDataSource.sys.mjs",0,0,13651,16384,"A",2025-04-20T13:11:02Z,0x20000008,0x01CB00000000167D,"DESKTOP-MOKSAPG\shadow"
  19. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\RDFManifestConverter.sys.mjs",0,0,2909,4096,"A",2025-04-20T13:11:02Z,0x20000008,0x003600000000202F,"DESKTOP-MOKSAPG\shadow"
  20. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\RemoveSignatureCheck.js",0,0,3344,4096,"A",2025-04-20T13:11:02Z,0x20000008,0x0A2E0000000023DF,"DESKTOP-MOKSAPG\shadow"
  21. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\ucf.sys.mjs",0,0,851,4096,"A",2025-04-20T13:11:02Z,0x20000008,0x0AE60000000028B1,"DESKTOP-MOKSAPG\shadow"
  22. "D:\Program Files\firefox portable\Profiles\default\chrome\utils\xPref.sys.mjs",0,0,2523,4096,"A",2025-04-20T13:11:02Z,0x20000008,0x05260000000028D9,"DESKTOP-MOKSAPG\shadow"
复制代码


3306-1
发表于 2026-8-20 21:30:12 | 显示全部楼层
xzykgc4mc3 发表于 2026-8-20 20:15
謝謝大佬。是WinDirStat默认没有记录所有者
我更改设置后,再扫描,结果如下
火狐版本是153.0.4,便携 ...
  1. xxx\shadow
复制代码

很奇怪,文件所有者都被自动移交给此系统帐户了
理论上广义影子应该只在重启还原时,才进行工作

是否方便提供实现影子系统的软件+版本号,如果影子系统不运行的前提下
火狐便携后文件目录权限是否遭到更改,如无更改,检查影子相关配置冲突

假如将火狐更换到E盘随机字符文件内,例如(a123 文件夹),然后再便携化
此时,文件是否再次遭到锁定,如果依旧,则可能有啥ACL规则后台静默改写

评分

参与人数 1人气 +3 收起 理由
xzykgc4mc3 + 3 感谢解答: )

查看全部评分

您需要登录后才可以回帖 登录 | 快速注册

本版积分规则

手机版|杀毒软件|软件论坛| 卡饭论坛

Copyright © KaFan  KaFan.cn All Rights Reserved.

Powered by Discuz! X3.4( 沪ICP备2020031077号-2 ) GMT+8, 2026-11-1 19:15 , Processed in 0.049172 second(s), 3 queries , Redis On.

卡饭网所发布的一切软件、样本、工具、文章等仅限用于学习和研究,不得将上述内容用于商业或者其他非法用途,否则产生的一切后果自负,本站信息来自网络,版权争议问题与本站无关,您必须在下载后的24小时之内从您的电脑中彻底删除上述信息,如有问题请通过邮件与我们联系。

快速回复 客服 返回顶部 返回列表