查看: 933|回复: 3
收起左侧

[其他相关] Rast gang 勒索变种之一,@weiyepin 据奇虎公司公布的分析报告,使用生成模型解密成功

[复制链接]
3306-1
发表于 2026-9-4 10:15:30 | 显示全部楼层 |阅读模式
本帖最后由 3306-1 于 2026-9-4 13:01 编辑

来源:https://www.360.cn/n/12998.html
来源:https://www.solarsecurity.cn/family.html?id=32
来源:https://www.52pojie.cn/thread-2126205-1-1.html
受害:weiyepin
解密:weiyepin
生成:大语言模型

分析:北京奇虎科技有限公司‌
解密:北京奇虎科技有限公司‌
分析:思而听(山东)网络科技有限公司

解密者描述
  1. 密码是 1

  2. 中毒原因:

  3. 当时在公司用的一台弱口令的笔记本上远程家里的电脑

  4. 下办公电脑没关,晚上这台笔记本被攻击到了

  5. 顺带把远程着的电脑给一并感染了
复制代码
  1. 去年电脑中的 .[[Ruiz@firemail.cc]].peng 已经自行解密了

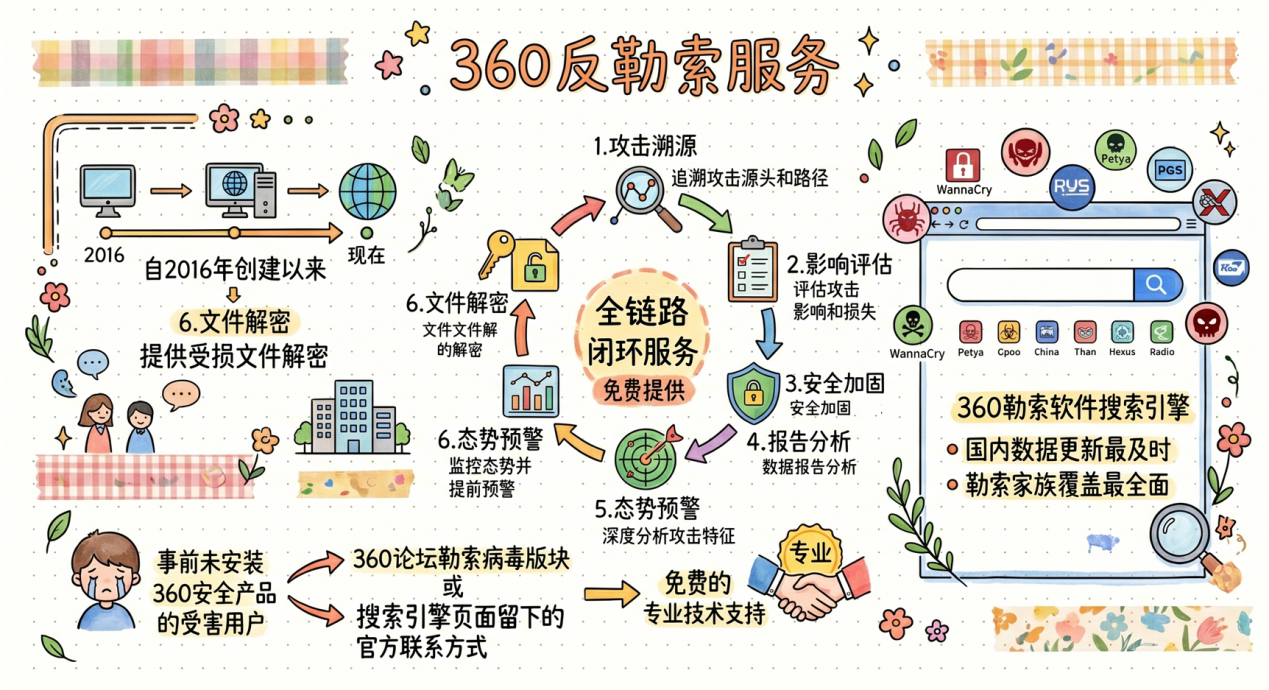
  2. 首先感谢 360 安全团队的发现
  3. https://www.360.cn/n/12998.html

  4. 借此我利用AI模型写了个解密程序
  5. 程序不难主要是密钥流文件的算出

  6. 单依靠勒索病毒加密已知缺陷还不够
  7. 还得需要有被加密前的部分原文件进行配合推算

  8. 我那台电脑是去年 7 月份
  9. 中了 .[[Ruiz@firemail.cc]].peng 格式后缀的病毒

  10. 第一时间我用别的硬盘对所有已中毒硬盘进行了全盘克隆
  11. 保留了中毒状态后离线封存,然后对中毒硬盘进行全盘格式化;

  12. 另外本身被加密的部分文件我有做过备份
  13. 这个给推算出解密程序密钥流帮助很大。

  14. 5 月份的时候有找过 360 官方的工作人员做过解密
  15. 当时是有部分文件因为加密 BUG 没有成功解密

  16. 现在我用推算出的密钥流已经全部解出来了
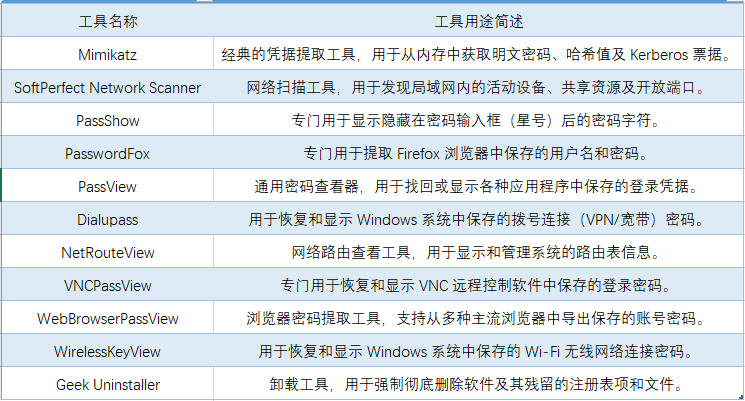
  17. 大家如果跟我情况类似的可以用 AI 模型去尝试解密

  18. 当然也希望 360 官方能发布
  19. 可以解密这个勒索病毒的解密大师

  20. 最后祝大家好运!
复制代码
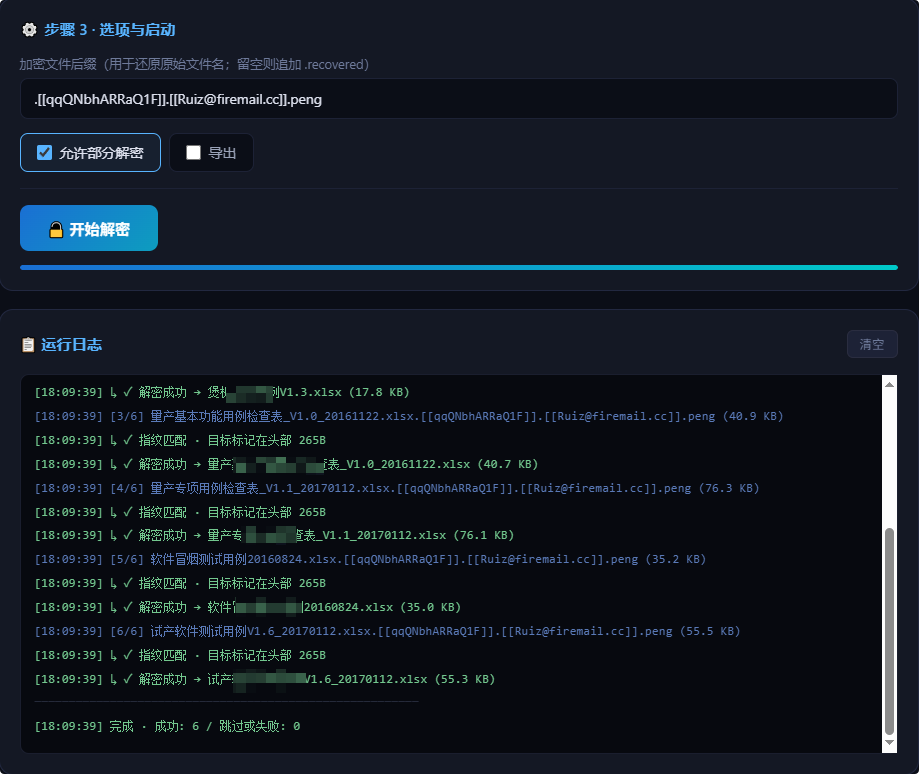
解密程序界面
  1. 选项卡
  2. 按目录解密
  3. 按文件解密

  4. 加密目录
  5. x:\VM虚拟机\社企系统6
  6. 通过扫描该目录及子目录下的全部勒索后缀文件

  7. 输出目录
  8. z:\VM虚拟机\社企系统6

  9. 密钥流文件
  10. xxxx~xxxx,ten(有省略,请以图片为准)

  11. 加密后缀
  12. [[~文件名~]].[[Ruiz@firemail.cc]].peng
  13. 用于还原的原始文件名,留空则追加 .recovered

  14. 勾选 跳过已完成
  15. 勾选 允许部分解密
  16. 勾选 保持子目录树
  17. 勾选 导出CSV日志

  18. 开始解密按钮

  19. 解密进度
  20. 7/7成功,部分0,跳过0,全部完成

  21. 运行日志
  22. 启动解密任务
  23. 已载入密钥流:xxxx字节
  24. 目录模式,扫描指定目录下全部勒索文件
  25. 已开启跳过已完成,输出目录中已存在的文件将自动跳过,下次解密不必从头开始
  26. 日志已经导出:z:\VM虚拟机\社企系统6\解密报告.CSV
复制代码


奇虎分析简述
  1. 出道即巅峰

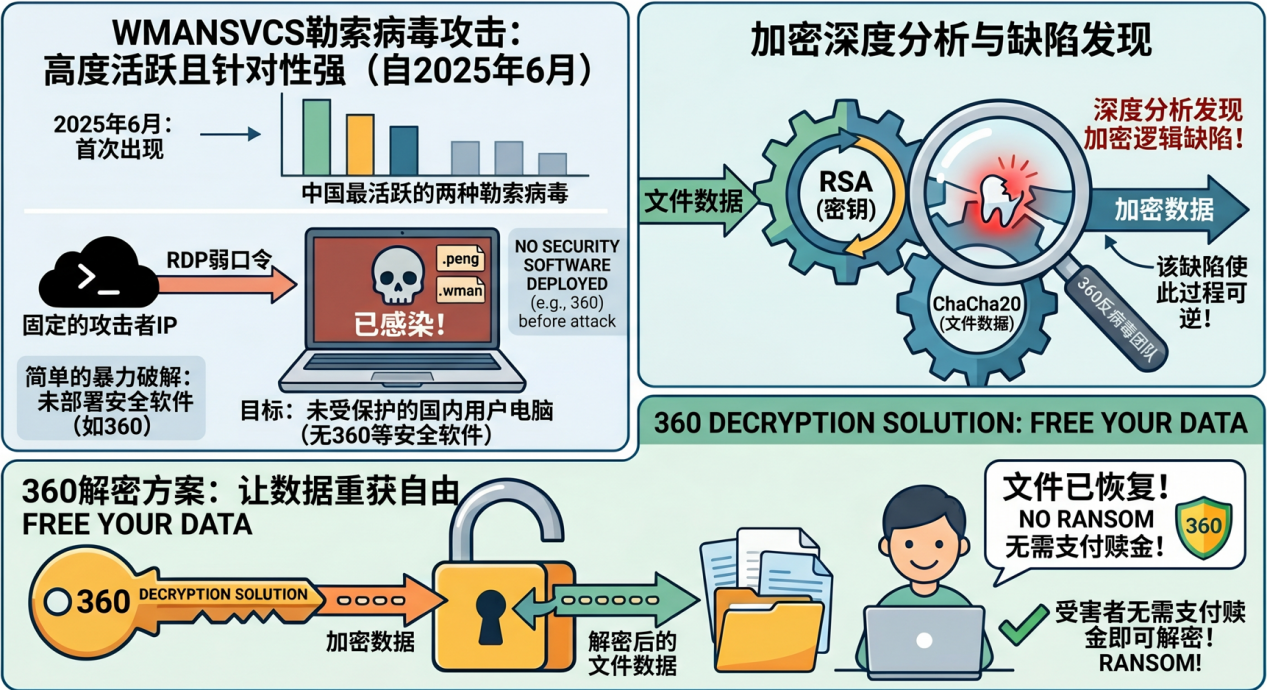
  2. 自 2025 年 6 月首次现身以来,Wmansvcs 勒索软件便迅速跻身国内最为活跃的勒索软件之一,其感染量更是长期稳居前二。

  3. 在传播中,该团伙展现出了高度明确的攻击意图。
  4. 其高度聚焦国内用户,通过远程桌面协议(RDP)弱口令手段,对特定 IP 进行长期定向投毒与横向渗透。
  5. 该家族目前主要演化出 " .peng " 与 " .wman " 两个后缀分支。
复制代码
  1. ~节选

  2. 数据解密

  3. 由于该勒索加密算法逻辑存在缺陷,我们的安全团队开发了专用的解密工具并实测成功。
复制代码
  1. ~节选

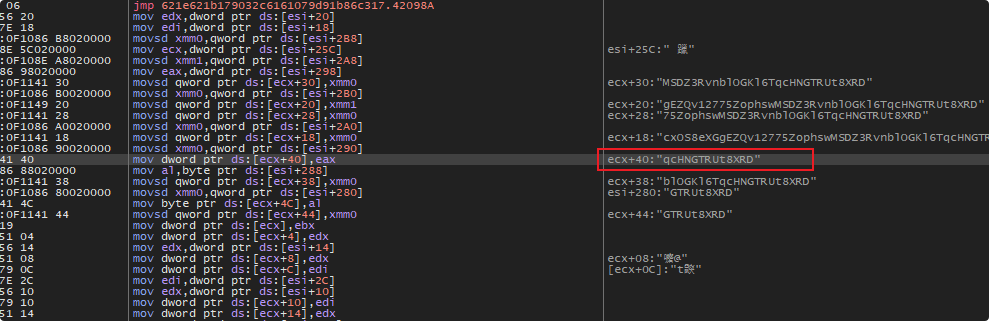
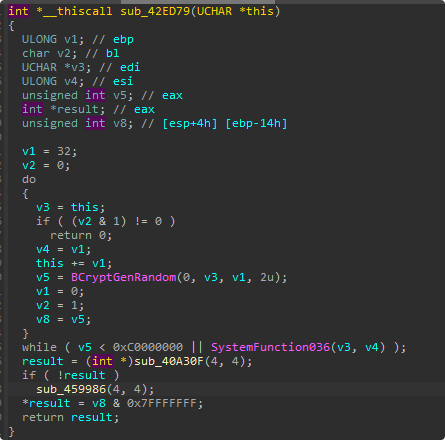
  2. 随后生成加密文件用的随机密钥,其中包含了 32 字节的 ChaCha20 密钥和 8 字节的 nonce 值。

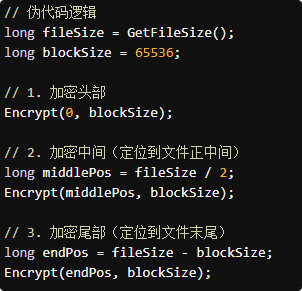
  3. 如前所述,勒索软件对文件的加密采用了 ChaCha20 算法。当文件大小小于等于512KB(0x80000)时,进行全文件加密,大于 512KB 则只加密文件的前 512KB 内容。而 " .peng " 这一分支对超过一定大小的文件,采用分块加密,该变种也仅加密文件头部的 64KB(0x10000)。
复制代码
  1. ~节选

  2. 该分支这种分块加密逻辑,通常被称为“ 稀疏加密(Sparse Encryption)”或“ 关键部位加密 ”。我们的分析人员推测,勒索软件作者使用该加密策略主要出于两个考量。

  3. 1. 极高的效率
  4. 以我们测试的被加密文件为例,文件大小约 2.67MB,而实际被加密的 3 个区块总共只有约 192KB。,实际加密比例仅为 192 / 2671 ≈ 7.2%。
  5. 这意味着加密和解密速度极快,尤其对于服务器上的数据库类大文件,几乎是瞬间完成。
  6. 不需要遍历整个文件,只需要通过 fseek 指针跳转三次,这极大提升了加密速度,对硬盘 IO 压力也极小。

  7. 2. 针对特定格式的破坏

  8. (1) 文件头
  9. 确保文件“ 打不开 ”。

  10. (2) 中间块
  11. 确保文件“ 看不全 ”。

  12. (3) 文件尾
  13. 确保文件“ 无法索引 / 无法跳转 ”。

  14. 无论文件是 1MB 还是 1GB,它都能确保加密的是“ 头、中、尾 ”三个关键部位。

  15. 文件及数据加密完成后,勒索软件会释放文件名为“ DECRYPTION_INFORMATION.html ”的勒索信。
复制代码


索勒数据库对该勒索简述
  1. id
  2. 21

  3. virus family
  4. 32

  5. created at
  6. 2024-12-02 15:23:31

  7. updated at
  8. 2026-04-28 11:44:15

  9. 病毒家族
  10. Rast gang

  11. 加密后缀:
  12. .peng  <<<本次命中
  13. .sstop
  14. .wstop
  15. .wman

  16. 勒索信息:
  17. readme.txt
  18. INFORMATION.txt
  19. DECRYPTION_INFORMATION.html
  20. fe33b06897e2478a2f4f5e32c377e12b_0_8.txt

  21. 常用邮箱:
  22. Rast@airmail.cc
  23. Ruiz@firemail.cc  <<<本次命中
  24. Fat32@airmail.cc
  25. BitCloud@cock.li
  26. user1@email.com
  27. Hoeosi@airmail.cc
  28. MyFile@waifu.club
  29. backup@waifu.club
  30. BaseData@airmail.cc
  31. Qyxugani@airmail.cc
  32. hashtreep@waifu.club
  33. dataserver@airmail.cc

  34. Rast Gang 勒索病毒是由 Rust 语言编写的一款勒索软件
  35. 自 2023 年 12 月起在国内活跃,主要针对政企单位实施攻击。

  36. 截至 2024 年 9 月,该病毒已迭代至第三个版本。
  37. 攻击手法多采用暴力破解与 Nday 组合的方式进行入侵。

  38. 攻击者通过 RDP 暴力破解和已知漏洞(Nday)组合入侵边界服务器,获取权限后立即释放勒索软件,不追求内网横向移动。
  39. 投递组件包括删除系统日志、强制卸载安全软件、窃取凭证等恶意工具,并利用 Neshta 感染型病毒作为 Dropper 执行加密流程。

  40. 新版本的 Rast 勒索软件启动后会显示一个控制台界面
  41. 需要攻击者手动操作才能启动勒索流程

  42. 该逻辑奠定了 Rast gang 的攻击基调:
  43. 犯罪团伙必须要 RDP 登录到目标服务器上手动操作才能运行勒索。
复制代码

本帖子中包含更多资源

您需要 登录 才可以下载或查看,没有帐号?快速注册

x
Sanuser
发表于 2026-9-16 15:32:31 | 显示全部楼层
点赞
weiyepin
发表于 2026-9-29 10:19:27 | 显示全部楼层
你想干什么?特地找回我的账号来评论你

评分

参与人数 1人气 +3 收起 理由
3306-1 + 3 感谢提供分享

查看全部评分

3306-1
 楼主| 发表于 2026-9-29 10:34:17 | 显示全部楼层
weiyepin 发表于 2026-9-29 10:19
你想干什么?特地找回我的账号来评论你

没有做什么,帖子开头明确署名和链接,分类为其他相关
主要是被勒索解题思路和感染分析过程很精彩,仅供参考

然后补充/引用了索勒公开数据库查询,奇虎公开分析的节选
方便在阅读/遭到该勒索家族时,参考大佬好运做法行动方案
您需要登录后才可以回帖 登录 | 快速注册

本版积分规则

手机版|杀毒软件|软件论坛| 卡饭论坛

Copyright © KaFan  KaFan.cn All Rights Reserved.

Powered by Discuz! X3.4( 沪ICP备2020031077号-2 ) GMT+8, 2026-10-20 13:06 , Processed in 0.088150 second(s), 4 queries , Redis On.

卡饭网所发布的一切软件、样本、工具、文章等仅限用于学习和研究,不得将上述内容用于商业或者其他非法用途,否则产生的一切后果自负,本站信息来自网络,版权争议问题与本站无关,您必须在下载后的24小时之内从您的电脑中彻底删除上述信息,如有问题请通过邮件与我们联系。

快速回复 客服 返回顶部 返回列表