查看: 2851|回复: 18
收起左侧

[技术原创] 【新系列】小众安软:Webroot全方位大赏,图解、模块、技术以及个人见解【杂谈】

[复制链接]
Luna_ovo
发表于 2026-9-12 23:39:09 | 显示全部楼层 |阅读模式
本帖最后由 Luna_ovo 于 2026-9-13 20:21 编辑

新的安全软件测试报告再拖一周吧,太费事懒得更了

话说我这个情况是不是不适合卫队,应该去安软顾问组了这不得来要人(开玩笑的)


这个系列的由来和介绍:

事情是这样的,我在做【版区活动】安全区网络安全知识答题赢积分活动的 的时候需要做一道题:
  1. 11、介绍你正在使用的杀毒软件,用 300 字左右描述你为什么选择它、是否推荐使用,在国外杀毒软件区(或者国内杀毒软件区,卡巴斯基区,含子版块)单独发帖,在本活动帖回复中列出链接即可。
复制代码
其实特别推荐的就只有那几款,大家天天念叨,也没有单独发帖再吹一遍的必要。倒不如趁机做点没那么出名的
我先前就想做一个新系列【安全软件大赏】,虽然咱们论坛里有过介绍各个安软的帖子,但那也是好多年前的了,经历了3A收购风波、卡巴被制裁、国内外市场大变,很多也不一样了。

既然一个安软能活到现在没有倒闭,那它(至少大部分)一定有它的优点和不可替代之处。
所以,没有绝对垃圾的安全软件,只是它的目标群体不是你。

因此我打算把各个安软的界面、设置项、技术、资源占用情况和其他情况,结合我测试的经验较为系统的说明各个软件的优缺点、使用场景。

介绍的六个方面:

一、安装
二、界面和设置项
三、功能介绍
四、高级测评
五、卸载
六、总结,实际水平和适用对象


本次介绍的安全软件是:Webroot

这款安全软件实际上我是在用的,我有一个surface的老电脑,虽然性能差,但屏幕素质、续航和音响不错,没有电视时我会用它看上一看视频。
那个surface只有2g内存,以及cpuz 单核80分 多核320分的水平,甚至由于性能问题在这台电脑上我破天荒的安装了ungoogle chrome而不是firefox。
我曾经尝试过其他方案,但是defender对于他来说cpu开销太大,火绒发布6.0后也已吃力,甚至Mcafee也因内存占用太高(对这个电脑来说)被pass。
并且这个oem的家庭版系统不能随意更换,导致没有组策略能禁用安全中心,我尝试使用dism++导出驱动并安装ltsc,但驱动不识别。
而我心爱的debian和ubuntu也因bios和驱动问题被pass(可恶的微软不自由)

这时候他来了,超低的内存和cpu占用,还算稍微差不多应该大概可能能说得过去的防护能力,最重要的是顶掉defender。
他就是——Webroot


目录:
一、安装
二、界面和设置项
三、功能介绍
四、高级测评
五、卸载
六、总结,实际水平和适用对象

一、安装
Webroot似乎只提供了在线安装选项,需要联网下载程序和语言包,虽然只有100k/s,但因其很小的体积,实际上安装是非常快的。
安装时会强制要求你提供一个邮箱,但实际上没有检查和验证码,随意填写一个就行。


安装可以选择位置,这个防止被针对实际上就是随机了一个安装名称。


安装完成后会扫描一次你的电脑,别看它说的那么多检查项,其实是唬人的。


安装完成后会弹出一个完成的标识。


二、界面和设置项
这是webroot的图标,有趣的是它的设置里可以选择是否开启图标。
右下角也是这个。


这是webroot的主界面,一般情况下为绿色,但当检测到威胁时会像卡巴一样变成红色,而且所有界面都会变,直到你完成一次扫描


除此之外,还有一个蓝色,显示需要扫描,非常少见,我暂时没弄懂它的触发条件
应该是到了计划扫描的时间


有一点比较难受的是,它的设置是割裂的,开关和设置是在不同的界面。
这是高级设置:

这个建议高级启发是比较平衡的选项

有趣的是,如果你启用了“当任何新的程序执行未获得明确允许时发出警告”选项,那一个正常程序能正常启动,
但当你手动右键扫描时就会100%报毒,除非在Webroot的白名单中,并且还会一直追杀。


可以导出和导入设置是我非常喜欢的一个选项,它可以方便我们虚拟机测试


可以启动密码和验证码保护,而且区分大小写。


当你尝试进行设置和退出时会依次弹出


它并没有完全的防火墙,defender的墙也是启用的,但提供了一个管控程序联网的选项,类似Drweb,实际上我觉得很好用


其他设置没什么特别要说的,比较重要的我画了标志,你可以自己看看


(其实我估计也检测不到)


三、功能介绍


这里可以选择扫描类型,它自动启动的就是深层,如果你只是为了消除警报的话可以用快速,几秒钟就可以完成


扫描界面


白名单界面
监视其实和删除差不多


这个在线保护其实没啥用,我这里记录键盘全miss,但是这个网站保护其实确实是有这个功能的,后面会讲到(要考),但即使有点列表但估计也和国内环境没多大关系了


这个我也没测试明白,它并不防止文件篡改,有可能是防护内存篡改和读取的


这里可以进行快速操作,以及手动指定一个威胁,它会自动删除衍生物
需要注意的是,这个做的实际上很垃圾,我尝试指定一个ps1脚本,webroot把ps1连同快捷方式、powershell和powershell快捷方式和注册表全都删了。
好吧,算是它关联强吧


一个可读性几乎没有的统计界面


系统控制


右键有结束进程选项,权限应该比taskkill高


一个像360的沙箱,主要防一些提权和敏感操作,实际上用处不大


因为是云的,所以也几乎没有更新


当它遇到威胁的时候会在屏幕中间弹出移除通知


右下角也会弹出警告


同时如果你不清除就会一直红下去


清除时会有一些附带操作


它会强制把你的uac设置为启用和无安全桌面,即使你设置了更高的安全等级


再清除后,它会强制要求再扫描一遍系统


这是防火墙的警告信息
时间到了会自动运行,但我觉得自动拒绝更好


四、高级测评


先看文件,它首先会在程序目录安装,文件很少,但如果你在安装时启用了这是被感染的计算机那么文件位置会有不同
我这里的情况如下


主程序仅80m

他还有一部分在programdata里,这个估计是yara特征


数据库是单独放的


这部分体积应该是8m左右,但可能因为我测试时强制杀进程的原因,这里有一个高达272m的dmp文件供调试,所以280-272=8


本帖子中包含更多资源

您需要 登录 才可以下载或查看,没有帐号?快速注册

x

评分

参与人数 7经验 +100 分享 +1 魅力 +1 人气 +13 收起 理由
ericdj + 3 感谢提供分享
huorong + 1 精品文章
翼风Fly + 3 _(:з)∠)_
Tarchia + 1 版区有你更精彩: )
清道夫900 + 3 版区有你更精彩: )

查看全部评分

Luna_ovo
 楼主| 发表于 2026-9-13 19:13:26 | 显示全部楼层
本帖最后由 Luna_ovo 于 2026-9-13 23:17 编辑

由于图片过多,这个图片管理太难用,故占此楼

不算服务的话,webroot只有两个进程
任务管理器显示的话,大约内存只占用几十m,虽然任务管理器不显示页,但仍然相当低了


除此之外,还有四个服务,分别是WRCore、WRCoreService、WRSkyClient和WRWTSSvc
这里有两个无效项可能和我卸载后安装有关


再来看下自保护情况来确认组件
QOLWztaT.exe是可以被r3 管理器特权的标准情况结束的


核心组件拥有自保护,但我没有进一步确认保护来自ppl还是webroot自己的回调


comodo工具没有使用驱动,但其在r3 管理器特权下的结束方式并非通过TerminateProcess API,具体方式笔者也没细究
但其强制结束可以在r3杀卡巴kes的前端(TerminateProcess做不到)


其无法结束核心进程,至少证明了webroot的保护来自r0

使用火绒5.0的驱动尝试结束,所有进程均成功


更底层的需要关闭内存完整性的方式自然也是可以的


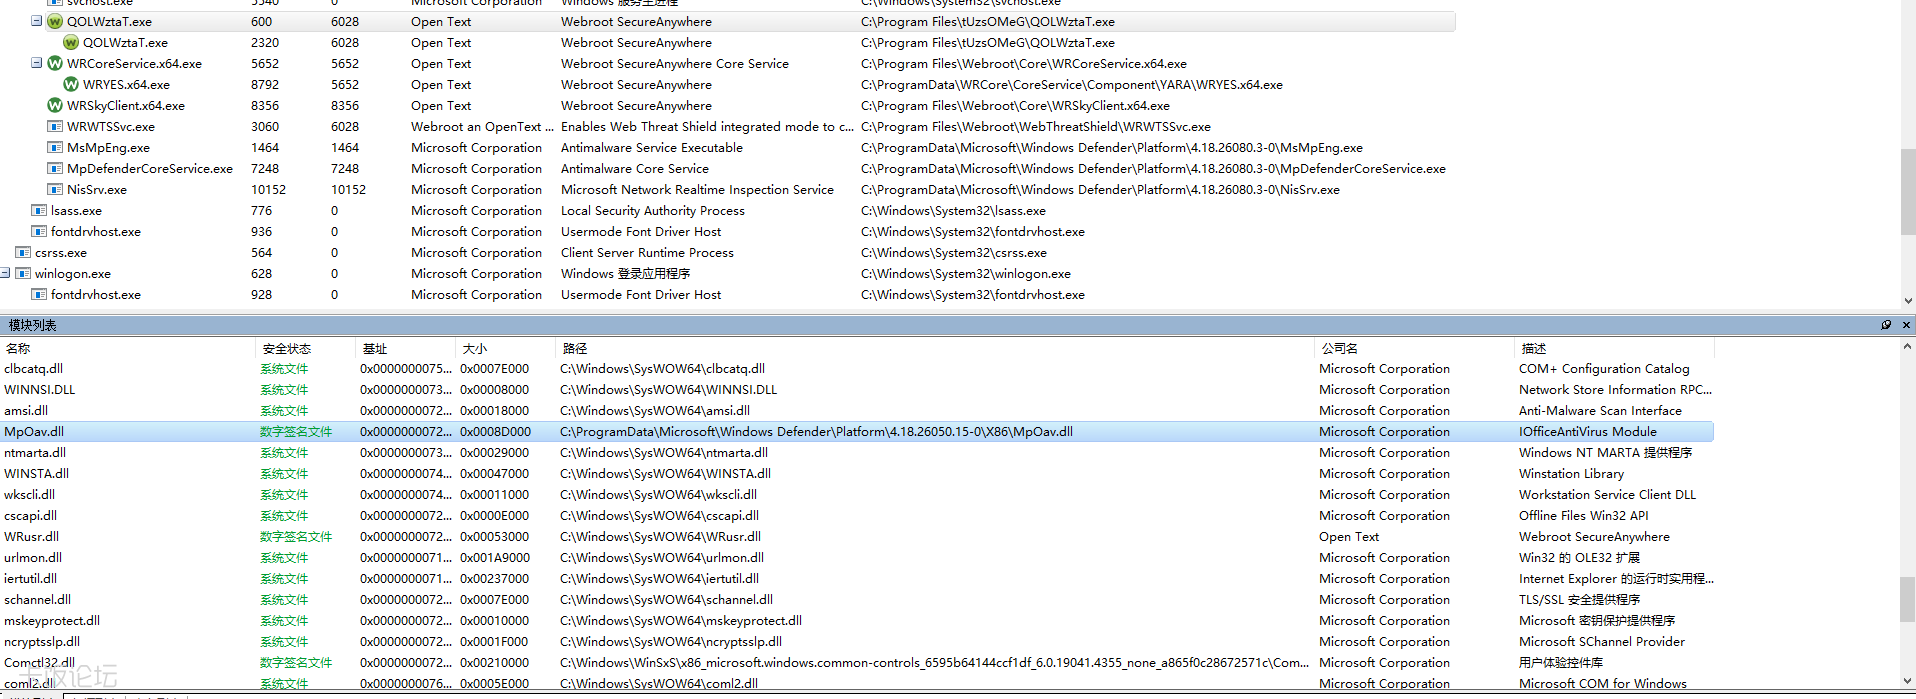
有趣的是,QOLWztaT.exe的导入中存在MpOav.dll,这证明它拥有扫描office和浏览器的能力
但很可惜,由于Microsoft的c++ lean文档年久失修,我不确定此接口是否具有扫描除ie外其他浏览器流量的能力

  1. IOfficeAntiVirus interface

  2. Used by an antivirus scanner to interact with a host application.
  3. Members

  4. The IOfficeAntiVirus interface inherits from the IUnknown interface. IOfficeAntiVirus also has these types of members:

  5.     Methods

  6. Methods

  7. The IOfficeAntiVirus interface has these methods.
  8. Method         Description
  9. Scan         

  10. Activates an antivirus scanner.
复制代码


并且,它使用WRUrl.dll进行网络检查,这很可能说明它的网络保护是本地数据库进行而不是实时检查的


我们再看一下驱动,webroot会在drivers下放WRkrn.x64.sys和WRCore.x64.sys两个驱动并加载


除了驱动外,webroot在登录时会通过-ui开关启动托盘进程,4个服务也会自启动(当然有的可能是专门服务驱动的)
可以看到检测服务和前端实际上都是QOLWztaT.exe通过不同开关实现的


除此之外,还有两个dll会加载


都知道,webroot是云的,所以会通过443连接到他们的服务器


但由于为了避免单一连接意外中断,webroot会保持大量连接,再加之国内网络环境,会有大量挂起的连接


另外,webroot在多次连接失败后可能会尝试明文在80端口传输,我这里马赛克打多了,所以看不到


最后,webroot也是通过微软认证注册在了安全中心的,至于这个只是空壳还是真的有ppl保护我也没确认


五、卸载


点了卸载之后如果你没设密码纯静默,啥也没有你敢信,比msi还安静


六、总结,实际水平和适用对象


在我看来,Webroot走的是纯云的路线,它可能不适合需要多强多块防御的人,但它及其低的资源占用和还算说得过去的效果如果在国外其实会是一个比较好的选择。(效果你可以看看我前几期的安全软件测试,我记得至少有3贴测过它)由于webroot没什么国内的市场,它对银狐的查杀没那么高,但赌一赌运气还是行的,如果你和我一样有性能孱弱的设备,可以试一试


另外,我可能有说错的情况,你可以直接跟帖指出,我确认了会修改帖子内容

本帖子中包含更多资源

您需要 登录 才可以下载或查看,没有帐号?快速注册

x
Luna_ovo
 楼主| 发表于 2026-9-13 20:14:15 | 显示全部楼层
本帖最后由 Luna_ovo 于 2026-9-13 20:19 编辑

占楼备用,如有补充会用此楼


另外,我看@驭龙 在之前发avria测评的时候好像对这个比较懂,所以Mpoav.dll是做什么的啊
驭龙
发表于 2026-9-13 21:38:37 | 显示全部楼层
本帖最后由 驭龙 于 2026-9-13 21:42 编辑
Luna_ovo 发表于 2026-9-13 20:14
占楼备用,如有补充会用此楼

来支持好帖了。

实际上这个MPOAV组件是MD的AMSI调用模块,换句话说,MD的MsMpEng.exe还活着,mpoav就会注入到很多第三方进程,以便调用AMSI技术检测文件的上下文内容。

参考你的这张图

你的设备上MD当前是处于监控开启状态,因为MD被动兼容模式是关闭监控,就不存在常驻的NISSRV服务进程

本帖子中包含更多资源

您需要 登录 才可以下载或查看,没有帐号?快速注册

x

评分

参与人数 1人气 +3 收起 理由
Luna_ovo + 3 感谢解答: )

查看全部评分

Luna_ovo
 楼主| 发表于 2026-9-13 23:21:58 来自手机 | 显示全部楼层
驭龙 发表于 2026-9-13 21:38
来支持好帖了。

实际上这个MPOAV组件是MD的AMSI调用模块,换句话说,MD的MsMpEng.exe还活着,mpoav就 ...

微软这lean的文档写的也是没谁了,最新更改是2017年的,而且写得是面向ie5.0和office2000
驭龙
发表于 2026-9-13 23:45:17 | 显示全部楼层
Luna_ovo 发表于 2026-9-13 23:21
微软这lean的文档写的也是没谁了,最新更改是2017年的,而且写得是面向ie5.0和office2000

问题是mpoav是MD专属组件,你去office那边怎么可能找到,这个文件经历过迭代,在MSE时代才是给IE使用的,但MD启用AMSI技术以后,就偷梁换柱了,只是文件描述没有改。

而且这文件与webroot没关系,只不过是WR被MD注入了
xxxxxxxfc
发表于 2026-9-14 00:31:49 | 显示全部楼层
这玩意就是当年的prevx,我估计现在论坛已经没几个人认得到了,辅助用的,没必要指望面面俱到,只是集成webroot云端完整病毒库了才改叫杀毒而已,我是根本不把它当杀毒看,稍微和其它搭配一下,还是很安逸的
清道夫900
发表于 2026-9-14 16:05:04 | 显示全部楼层
这个软件我用完感觉聊胜于无吧,没什么存在感,也没什么威力,感觉和fakeav差不多了。
lwz1991
发表于 2026-9-14 16:31:48 | 显示全部楼层
好像这个杀软会疯狂占用C盘临时文件,没多久C盘就会爆了
zghnsy127
发表于 2026-9-14 17:50:45 | 显示全部楼层
感觉他发现病毒就会启动扫描一次  哈哈
您需要登录后才可以回帖 登录 | 快速注册

本版积分规则

手机版|杀毒软件|软件论坛| 卡饭论坛

Copyright © KaFan  KaFan.cn All Rights Reserved.

Powered by Discuz! X3.4( 沪ICP备2020031077号-2 ) GMT+8, 2026-10-19 01:22 , Processed in 0.096089 second(s), 3 queries , Redis On.

卡饭网所发布的一切软件、样本、工具、文章等仅限用于学习和研究,不得将上述内容用于商业或者其他非法用途,否则产生的一切后果自负,本站信息来自网络,版权争议问题与本站无关,您必须在下载后的24小时之内从您的电脑中彻底删除上述信息,如有问题请通过邮件与我们联系。

快速回复 客服 返回顶部 返回列表