|
国家互联网应急中心:内置后门功能的恶意软件“荐片播放器”大规模传播,已监测到超 70 万台设备感染
IT之家 10 月 11 日消息,国家互联网应急中心(CNCERT)10 月 9 日发布关于内置后门功能的恶意软件“荐片播放器”大规模传播的风险提示。
近期,国家互联网应急中心(CNCERT)监测发现,“荐片播放器”Windows 端应用程序内置后门功能,可在用户不知情的情况下采集终端信息、下载运行其他程序,并接收服务端指令执行任意代码,存在终端被远程控制、个人信息泄露等安全风险。目前,境内已监测到超 70 万台设备感染。
经分析,该程序在提供影视播放功能的同时,通过注册表自启动项和系统服务保持后台运行,具备静默安装第三方软件、采集终端指纹与行为数据、篡改剪贴板内容等功能。其内置的两条独立通信通道可定期接收并执行服务端下发的脚本,结合进程注入、内核驱动加载和内存执行能力,使服务端能够持续向终端投递和运行其他程序。
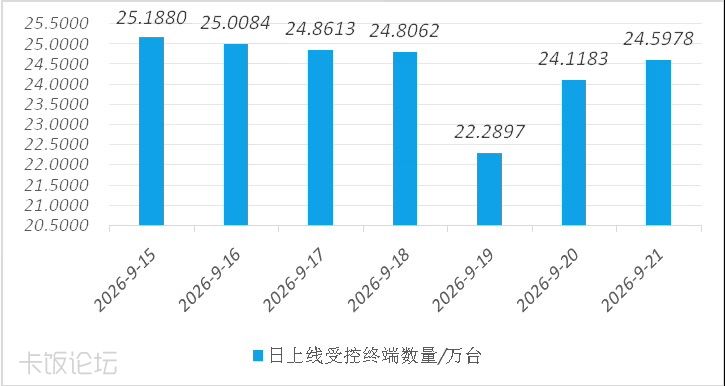
对不同版本的比对发现,该软件虽调整了通信域名、接口和加密方式,但脚本下发执行、终端信息采集、进程注入等主要恶意行为仍然存在。2026 年 9 月 15 日至 22 日,CNCERT 累计监测到境内 700,260 台设备感染,日上线受控终端数量最高达 251,880 台。
IT之家附国家互联网应急中心(CNCERT)防范建议如下:
(一)规范软件获取渠道,防范捆绑安装
不从非正规渠道下载安装捆绑推广的影视播放器类软件;下载软件时核对数字签名主体,警惕以个人证书签名的安装程序;留意安装过程中默认勾选的捆绑选项。
(二)全面排查感染终端,及时清除恶意程序
按 IOC 排查注册表 Run 键 JIANPIAN、SOFTWARE\JIANPIAN 键、服务 Jp_Update 与 BlackBone、安装目录及 % APPDATA%\jianpianhelp\ 下的可疑模块、% TEMP% 目录中的随机名可执行文件。确认感染终端应视为受控主机,隔离排查后建议重装系统。
(三)封堵恶意域名与 IP,阻断回传通信
在边界安全设备上封禁相关 IOC;重点监测对 jptongji.jianpiancloud.com:8002/ssl.asp 等 8002 端口、ssl.asp 地址的周期性 POST 请求(30/20 分钟两个周期)。
(四)强化终端防护与权限管控
开启终端防护软件实时防护并保持病毒库更新;遵循最小权限原则,不使用管理员账户日常办公,限制未知程序以管理员权限运行;及时安装系统与常用软件安全补丁。
(五)加强日常安全监测与审计
定期巡检终端自启动项、系统服务、进程与网络连接,关注剪贴板内容被替换、文件关联被篡改等异常现象;留存终端与边界网络日志,为影响范围认定和溯源处置提供依据。
原文地址:https://www.ithome.com/1/011/543.htm
| 



 发表于 2026-10-11 09:44:07


