Kis2009 .375
例行快速扫描,把中银的控件当后门砍了,启动后删除
看来是早上更新的结果
2008-7-22 12:46:13 已完成任务
2008-7-22 12:45:44 已删除: Backdoor.Win32.HacDef.toxx c:\windows\system32\drivers\protector.sys
2008-7-22 12:45:43 已删除: Backdoor.Win32.HacDef.toxx HKLM\System\ControlSet004\Services\Protector\Protector
2008-7-22 12:45:43 已删除: Backdoor.Win32.HacDef.toxx HKLM\System\ControlSet002\Services\Protector\Protector
2008-7-22 12:45:41 已被检测到: Backdoor.Win32.HacDef.toxx c:\windows\system32\drivers\protector.sys
2008-7-22 12:45:41 已启动任务
杀掉后,登陆www.boc.cn时会不断提示"当前用户没管理权限,无法保护,部分功能禁用"
但控件本身可以输入,可以登录
初步分析,中行控件包含两个驱动
一个是ProtectorA.sys,这个是输入的安全保护,有时会报Keylogger
另一个就是被杀的Protector.sys,他应该是保护ProtectorA.sys进程的
所以卡巴杀了Protector.sys,ProtectorA.sys还在,就能使用
解决,暂时只能加信任了,这里说一下卡巴2009加的方法:
设置--威胁与例外--信任的区域--规则例外
先给Protector.加一条,注意威胁类型写法,防护组件我选文件内存/扫描
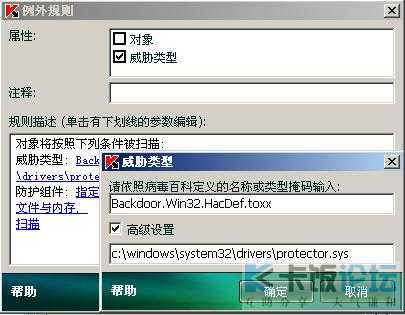
下来再给ProtectorA写一条
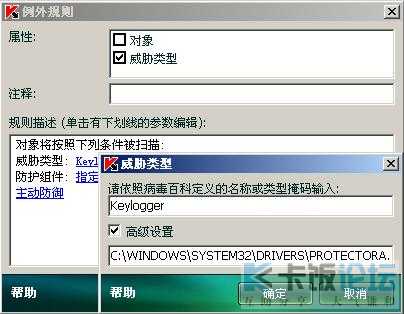
如此以来,就天下太平了
[ 本帖最后由 新饭 于 2008-7-23 10:24 编辑 ] |




 发表于 2008-7-22 13:00:29


 鲨鱼咋就这么~~~~~~~~~~

 发表于 2008-7-22 13:40:02


 楼主

